
 coindesk.com
Ein Fehler im Zahlungssystem des $XRP Ledger hätte einem Angreifer ermöglicht, große Mengen neuer $XRP zu erzeugen, ohne dafür zu bezahlen, wodurch die feste Angebotsregel des Tokens verletzt worden wäre, so ein Sicherheitsbericht veröffentlicht am Freitag.
Der Fehler, der mutmaßlich auf das Jahr 2015 zurückgeht, wurde von dem Forscher Cayden Liao und Veria AI entdeckt und am 22. September intern gemeldet. Ingenieure bei RippleX, der Entwicklerabteilung von Ripple, reproduzierten den Angriff auf einem eigenständigen Server und bestätigten, dass das neu erzeugte $XRP in einer späteren Transaktion ausgegeben werden konnte.
RippleX erklärte, dass keine Hinweise darauf vorliegen, dass die Schwachstelle in einem öffentlichen Netzwerk ausgenutzt wurde.
Alle 100 Milliarden $XRP wurden bei der Einführung des Ledgers im Jahr 2012 erschaffen, und die Software ist so konstruiert, dass niemals weitere hinzugefügt werden können. Die Sicherheitslücke hätte jedoch einem Angreifer ermöglicht, $XRP aus dem Nichts zu erzeugen und auf Börsen zu verkaufen, wodurch eine Angebotsobergrenze unterlaufen worden wäre, auf die Institutionen, die das Netzwerk nutzen, angewiesen sind.
Der Angriff erfolgte über die im Ledger integrierte Börse, auf der Konten Angebote zum Tausch eines Tokens gegen einen anderen einstellen.
Ein Angreifer würde Hunderte von Konten eröffnen, wobei jedes einzelne eine winzige Menge eines Tokens im Austausch für eine ungewöhnlich hohe Menge an $XRP anbietet, und dann eine einzelne Zahlung senden, die gleichzeitig jedes Angebot kauft.
Die insgesamt geschuldete Menge an $XRP wäre zu groß, als dass die Software sie korrekt zählen könnte, sodass die Verkaufsaccounts des Angreifers vollständig bezahlt würden, während dem Kaufaccount nahezu nichts belastet würde – wodurch der Angreifer mit $XRP zurückbleiben würde, die zuvor nicht existierten.
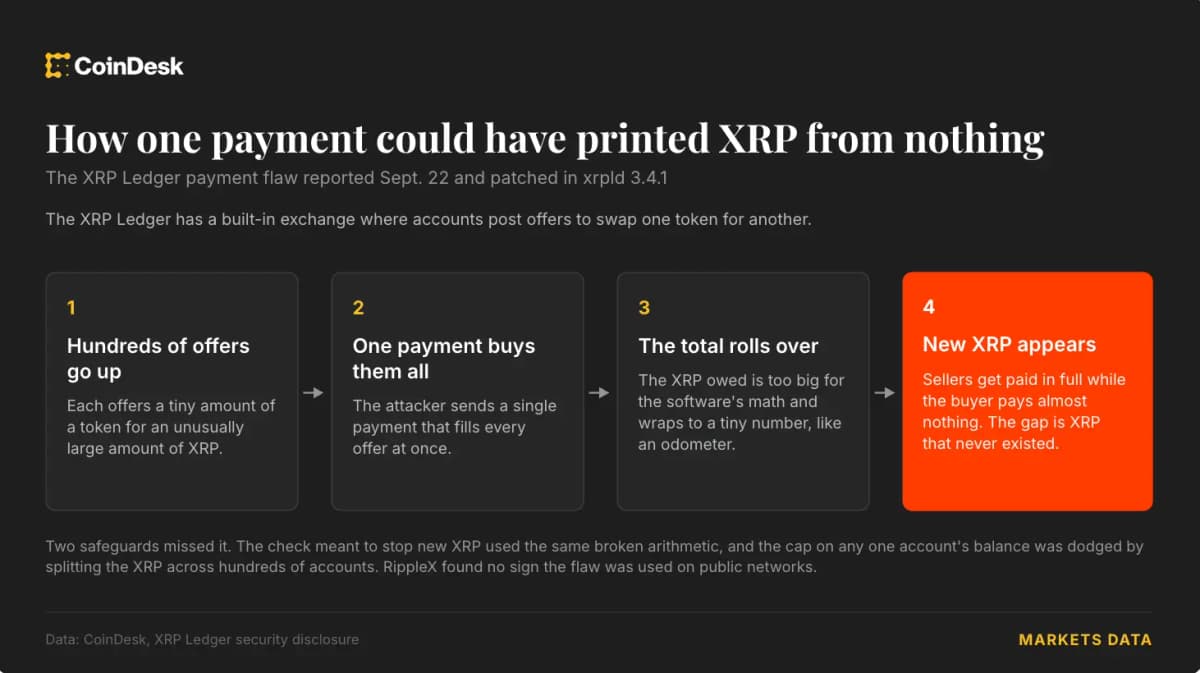
Das $XRP Ledger führt nach jeder Transaktion eine Überprüfung durch, um sicherzustellen, dass kein neues $XRP erschienen ist. Diese Überprüfung basierte jedoch auf demselben fehlerhaft gezählten Gesamtbetrag und hätte den Fehler übersehen. Eine separate Begrenzung, wie viel $XRP ein einzelnes Konto erhalten kann, hätte ebenfalls nicht ausgelöst, da der Angriff das $XRP auf Hunderte von Konten verteilt hat.
Die Methode der Forscher erforderte nur wenige hundert $XRP, um diese Konten zu eröffnen, von denen die meisten sowie die Transaktionsgebühren wiederhergestellt werden konnten.
Die Entwickler haben den Fix am 25. September mit xrpld 3.4.1, der Server-Software des Ledgers, bereitgestellt, ohne offenzulegen, was genau behoben wurde.
Der Vorfall reiht sich ein in eine Reihe lange verborgener Sicherheitslücken im Kryptobereich, die seit Juli mit Hilfe von KI ans Licht gekommen sind, darunter der Fehler in der Coldcard-Wallet, der zum Diebstahl von mindestens 1.367 BTC führte, sowie die Schwachstellen, die Core Lightning dazu zwangen, Bitcoin-Knotenbetreiber zur Trennung aufzufordern.



