Как полагают в PeckShield, злоумышленник воспользовался уязвимостью в смарт-контракте yUSDT, чтобы с помощью $10 000 в $USDT выпустить свыше одного квадриллиона токенизированных стейблкоинов yUSDT.
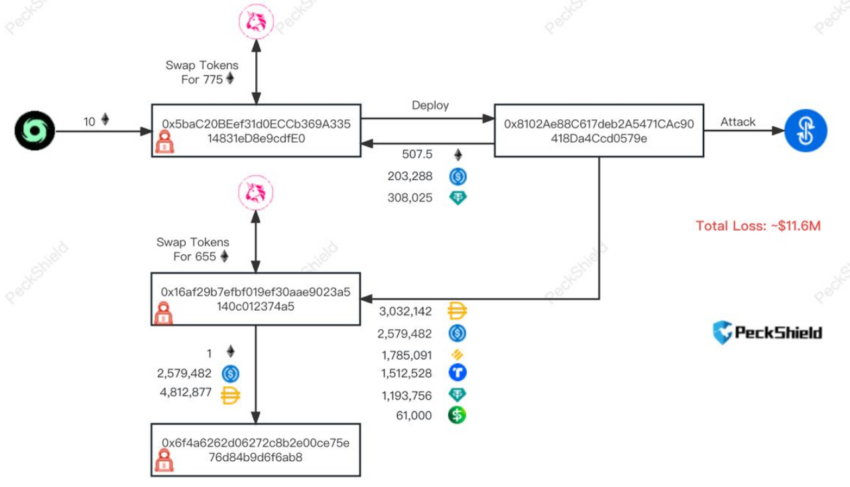
В дальнейшем выпущенные стейблкоины конвертировали в другие активы для вывода из контракта. Для атаки злоумышленник внес стейблкоин $USDT через подсанкционный миксер Tornado Cash для затруднения отслеживания. Представители Yearn Finance подтвердили взлом, однако отметили, что уязвимость не распространяется на поздние версии протокола.
Исследователь венчурной фирмы Paradigm под псевдонимом @samczsun полагает, что протокол был уязвим еще с первых дней запуска (более трех лет назад). Предполагается, что разработчики проекта указали неверный адрес для отслеживания обеспечения стейблкоина yUSDT (вместо парного токена iUSDT отслеживался адрес iUSDC).
- Напомним, ранее децентрализованная платформа Terraport Finance, построенная на блокчейне Terra Classic, тоже пострадала от взлома. Представители проекта сообщили, что хакер опустошил все пулы и вывел с площадки цифровые активы на сумму около $2 млн, а затем перевел их на Binance и MEXC Global.

 beincrypto.ru