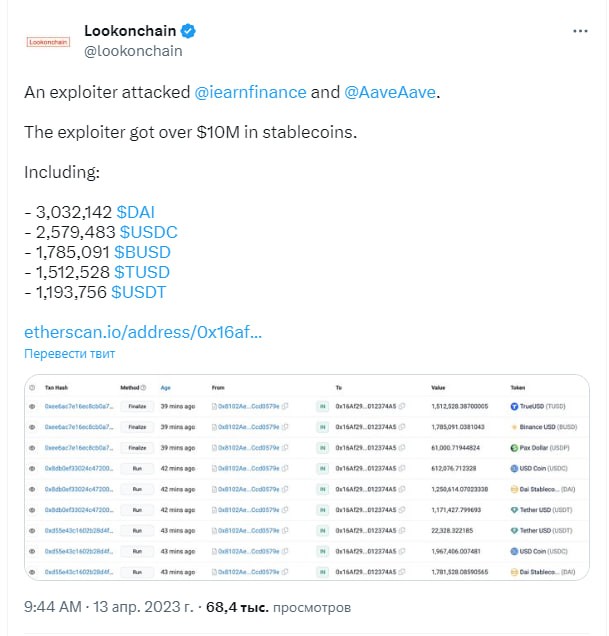
На текущий момент на одном из кошельков злоумышленника находились активы на сумму $ 5,77 млн. По данным Etherscan, там также были Ethereum (ETH) на сумму около $ 2,4 млн, $BUSD — на $ 1,7 млн и синтетический вариант $TUSD на Aave на сумму $ 1,5 млн.
Известно, что киберпреступник перемещает средства через несколько кошельков.
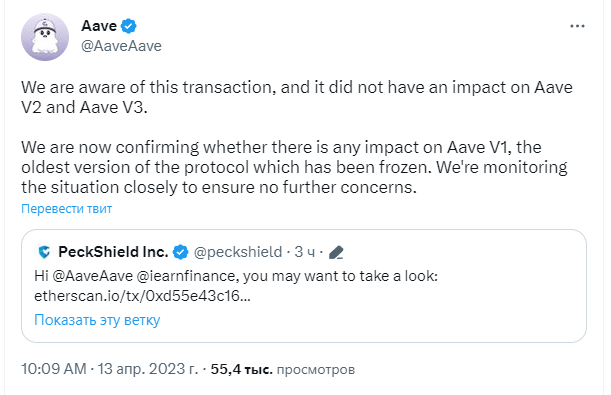
Команда Aave заявила, что эта проблема не коснулась вервии сети Aave V1, V2 и V3.
Нам известно об этой транзакции, и она не повлияла на Aave V2 и Aave V3.
Сейчас мы выясняем, сказалось ли это на Aave V1, самой старой версии протокола, которая была заморожена. Мы внимательно следим за ситуацией, чтобы не допустить возможных проблем.
По информации Peckshield, основной причиной атаки на Yearn Finance была неправильная конфигурация yUSDT, токена ликвидности, привязанного к депонированным $USDT.
Она позволила злоумышленнику создать огромное количество yUSDT, используя $USDT на сумму всего $ 10 000. Затем он обменял токены yUSDT на другие стейблкоины.

 happycoin.club