
 coindesk.com
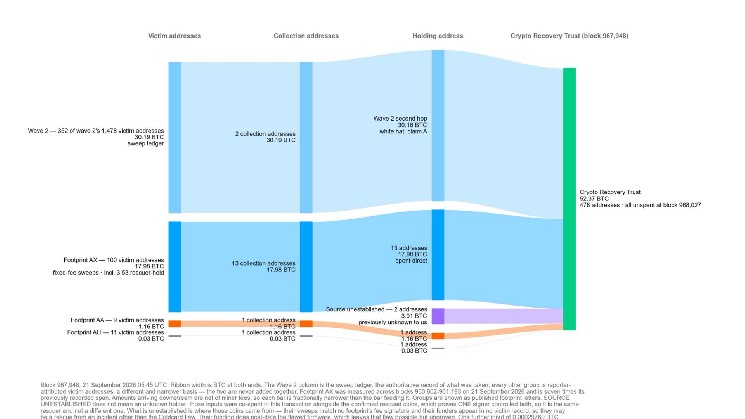
„Whitehat-Operatoren“ haben 52,37 $BTC an eine Adresse überwiesen, die mit einem neu gegründeten Wiederherstellungstreuhandfonds in Verbindung steht, im Rahmen der andauernden Nachwirkungen des Coldcard-Hardware-Wallet-Exploits im Juli, laut Alex Thorn, Leiter der Forschungsabteilung bei Galaxy Digital.
Die Coldcard Krypto-Hardware-Wallet-Hack begann am 30. Juli, wobei in den folgenden Tagen mehrere Angriffswellen (Wellen 1, 2 und 3) stattfanden, die zu geschätzten Verlusten von über 100 Millionen US-Dollar in Bitcoin
Angreifer nutzten dies aus, wodurch Wallets Seeds mithilfe einer schwächeren softwarebasierten Zufallsquellen erzeugten anstelle des dedizierten Zufallszahlengenerators der Wallet. Dies machte einige Seeds anfällig für eine Rekonstruktion durch Hacker.
Coinkite, der Hersteller von Coldcard, hat die Firmware inzwischen gepatcht, doch bleiben bereits unter den alten Seeds exponierte Gelder unabhängig vom Patch weiterhin gefährdet.
Weiterlesen: Bitcoin-Cold-Wallet-Angriff breitet sich auf 4.500 Adressen aus, Verluste nähern sich 89 Millionen US-Dollar
Laut Thorn wurden einige der Münzen, die aus den Wallets der Opfer bewegt wurden, nicht von böswilligen Akteuren entwendet, sondern von Whitehats, also ethischen Cybersicherheitsexperten, die ihre Hacking-Fähigkeiten einsetzen, um Sicherheitslücken zu finden und zu beheben.
Diese sogenannten "Good Guys" haben die Gelder gezielt eingesammelt, um sie sicher zu verwahren, bis sie zurückgegeben werden konnten.
Die in dieser Woche bewegten 52,37 $BTC stellen eine solche Zusammenführung dar, konsolidiert aus Welle 2 der verfolgten Exploit-Mittel zusammen mit drei Spuren, die mit AA, AU und AX bezeichnet sind, und an eine Adresse gesendet wurden, die eine OP_RETURN-Nachricht mit dem Text „claim:cryptorecoverytrust dot com“ trägt. Die Transaktion wurde im Block 967.948 bestätigt.
Thorn sagte, die Summe entspreche 2,8 % der insgesamt verfolgten Exploit-Mittel und dass etwa 40 % der Welle 2 mittlerweile als Whitehat-Aktivität identifiziert wurden. In derselben Transaktion flossen zudem zusätzliche 3,0134 $BTC ohne vorherige Verfolgungshistorie in die CRT-Adresse. Thorn erklärte, dies seien vermutlich weitere von Whitehats zurückgewonnene Coldcard-Mittel, betonte jedoch, dass dies weiterhin unbestätigt bleibt.
Opfer können überprüfen, ob ihre Gelder zu den wiedererlangten Mitteln gehören, indem sie cryptorecoverytrust.com besuchen und ihre Adressen suchen.