«Инцидент 24 сентября стал первым случаем за восемь лет, когда атака такого рода проникла в инфраструктуру биржи Bitget», — заявила компания. «Эта история не умаляет серьезности инцидента. Она устанавливает стандарт, по которому теперь следует оценивать реакцию Bitget».
Украденные учетные данные позволили злоумышленникам обойти меры безопасности кошельков
Первоначальное расследование Bitget показало, что злоумышленники получили внутренние учетные данные высокого уровня, воспользовавшись уязвимостью во внешнем продукте безопасности. Эти учетные данные позволили им отправлять мошеннические команды на вывод средств в систему кошельков биржи, обойдя существующие механизмы контроля рисков.
Bitget пояснила:
«Расследование показало, что злоумышленник воспользовался уязвимостью в стороннем продукте безопасности, чтобы получить внутренние учетные данные высокого уровня».
Компания добавила, что эти учетные данные позволили осуществить несанкционированные переводы, при этом подчеркнув, что «секретные ключи не были скомпрометированы, а холодные кошельки не пострадали». Скомпрометированная инфраструктура способствовала несанкционированным переводам через несколько блокчейн-сетей, включая Ethereum, XRP Ledger и Tron. Наряду с этим были задействованы такие платформы, как Thorchain, а также другие инфраструктуры, например Uniswap, 1inch Fusion и Stargate.
Изначально Bitget оценила ущерб в 351,6 млн долларов, однако в ходе последующей сверки эта цифра была увеличена примерно до 388 млн долларов. Вместо взлома криптографических механизмов, защищающих активы клиентов, злоумышленники воспользовались доверенным доступом к инфраструктуре, отвечающей за авторизацию выводов средств. «Bitget выявила путь проникновения злоумышленников, устранила уязвимость и усилила меры контроля в инфраструктуре вывода средств», — пояснила компания в понедельник.
В настоящее время биржа проводит проверку своих зависимостей от сторонних систем безопасности, механизмов внутреннего контроля доступа, процедур верификации вывода средств и систем обнаружения аномальной активности. Компания заявляет, что остатки на счетах клиентов не пострадали.
Возобновлены выводы биткоинов, пока следователи ищут похищенные средства
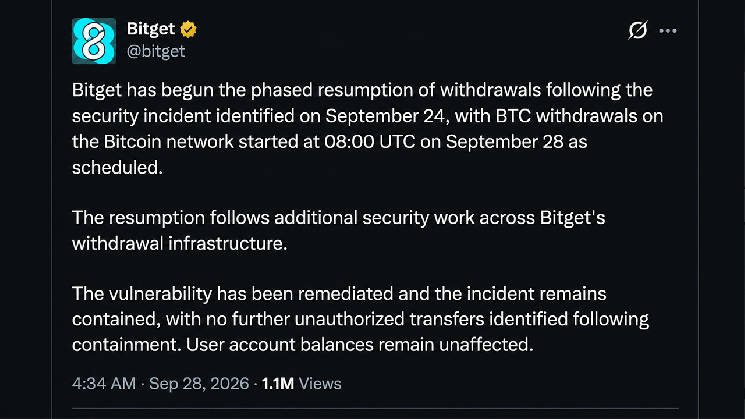
Bitget сообщила, что 28 сентября в 8:00 по UTC начала восстанавливать вывод $BTC в сетях Bitcoin и BSC. К 9:00 биржа сообщила об обработке 9 585 запросов на вывод $BTC на общую сумму примерно 4 098 $BTC. Что касается обновленной оценки убытков, компания пояснила, что она «не отражает дополнительные несанкционированные переводы, произошедшие после локализации инцидента».
Между тем эксперты-криминалисты из компаний Mandiant и Slowmist оказывают содействие в расследовании, изучая методы атаки, проверяя эффективность мер по устранению последствий и отслеживая пропавшую криптовалюту. «Некоторые затронутые активы уже были заморожены благодаря координации с партнерами по отрасли», — сообщила Bitget в понедельник.
Биржа также предоставила адреса злоумышленников и информацию об отслеживании, чтобы помочь следователям проследить путь денежных средств. Генеральный директор Грейси Чен ранее указала, что методология атаки в значительной степени соответствует стилю групп, связанных с Северной Кореей, хотя расследование продолжается.
Компания заявила:
«Bitget планирует завершить подготовку официального отчета по безопасности на этой неделе и поделится дальнейшими выводами по мере их подтверждения».
Фонд защиты Bitget на сумму 464 млн долларов сталкивается с самым серьёзным испытанием
В заявлении биржи сообщается о совокупном коэффициенте резервирования в 127%, а также о Фонде защиты пользователей, превышающем 464 млн долларов. В последнем сообщении компании утверждается, что балансы клиентов не пострадали, несмотря на то, что данный инцидент стал первым нарушением безопасности такого рода за последние восемь лет.
«Поэтому реакция Bitget на этот инцидент выйдет за рамки устранения самой уязвимости», — пояснила компания в уведомлении. Возобновление вывода ETH запланировано на 29 сентября, вывода USDT — на 30 сентября, а других поддерживаемых токенов, фиатных валют и P2P-услуг — на 2 октября.
«Сейчас основное внимание уделяется применению выводов, сделанных по итогам этого инцидента, на всей платформе и укреплению мер безопасности, необходимых в связи с продолжающимся расширением инфраструктуры и продуктового портфеля Bitget», — говорится в заключительной части заявления, переданного в нашу редакцию.

 news.bitcoin.com