news.bitcoin.com
Утечка данных клиентов Keystone подвергает покупателей целенаправленным мошенническим атакам
Аппаратный кошелек, предназначенный для хранения криптовалютных секретов в автономном режиме, столкнулся с проблемой безопасности в совершенно ином месте: в своём интернет-магазине. В субботу в 13:59 по восточному времени компания Keystone сообщила, что посторонние лица получили доступ к данным о доставке клиентов через её веб-сайт, что потенциально дало мошенникам личные данные, необходимые для выдачи себя за представителей компании.
Keystone настаивает на том, что фразы восстановления, приватные ключи и платежная информация не были скомпрометированы, однако этот инцидент поднимает неудобный вопрос о том, насколько надежную защиту обеспечивает офлайн-кошелек, если личность и адрес его владельца становятся достоянием общественности.
Keystone подтверждает несанкционированный доступ
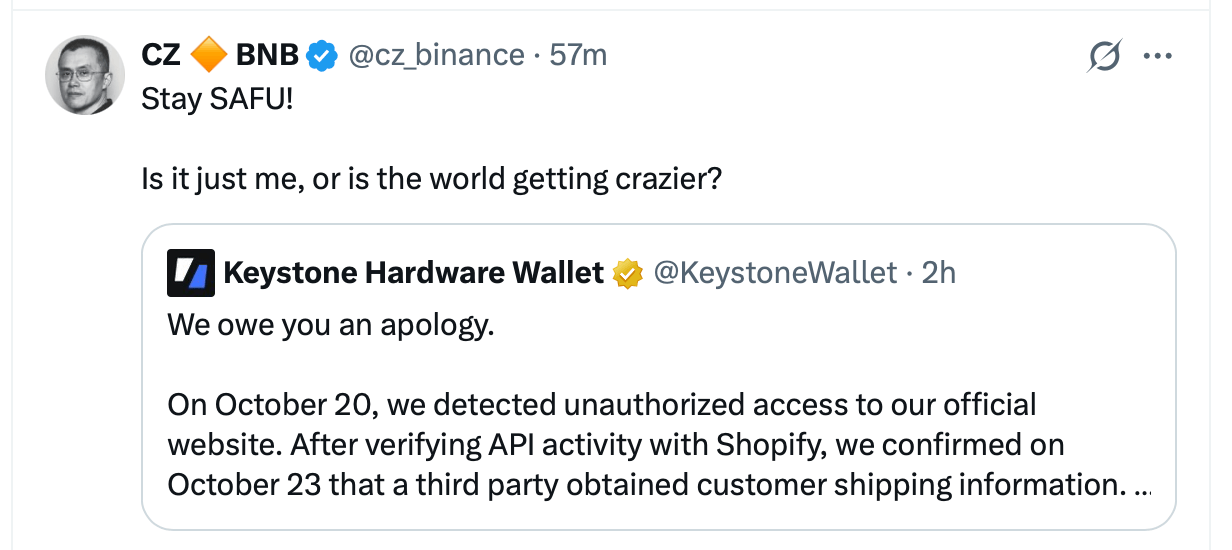
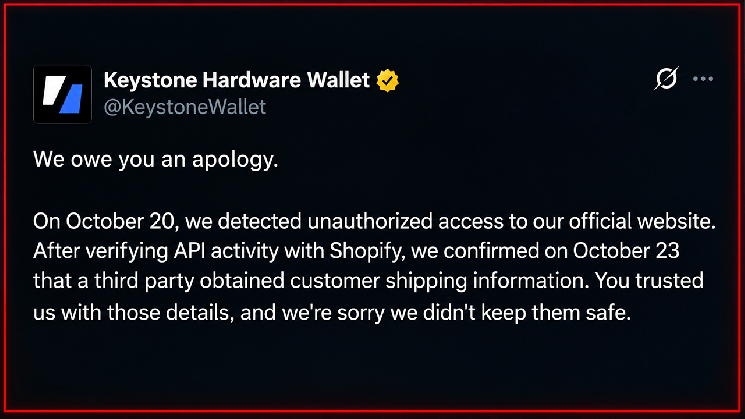
Keystone сообщила в X, что 20 октября обнаружила подозрительный доступ и впоследствии проверила активность интерфейса прикладного программирования (API) с Shopify, своим поставщиком услуг электронной коммерции. К 23 октября компания подтвердила, что постороннее лицо получило доступ к именам клиентов, контактной информации, адресам доставки и данным о покупках.