Keystone подтвердила утечку адресов покупателей аппаратных кошельков из-за взлома магазина на Shopify
cryptopolitan.com
26 Октябрь 2026 07:54, UTC
Производитель аппаратных кошельков Keystone сообщил, что злоумышленник проник в его интернет-магазин на базе Shopify и похитил имена клиентов, контактные данные, адреса доставки и записи о заказах, однако платежные данные, фразы для восстановления и приватные ключи остались в безопасности.
Нарушение обнаружено 20, подтверждено 23
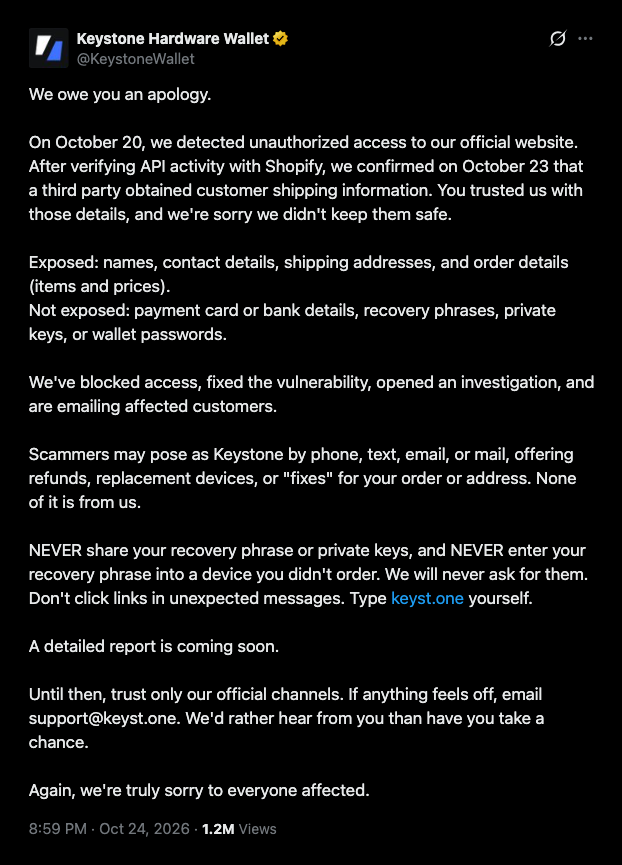
Компания со штаб-квартирой в Гонконге извинилась в X в субботу, 24 октября, заявив, что обнаружила несанкционированный доступ к своему официальному сайту 20 октября и после проверки активности API совместно с Shopify 23 октября подтвердила, что третья сторона получила данные о доставке клиентов.
«Вы доверили нам эти данные, и мы сожалеем, что не смогли обеспечить их безопасность», — написала Keystone.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Заявление Keystone об инциденте, опубликованное @KeystoneWallet в X 24 октября 2026 года.
Похищенные записи включают имена, контактные данные, адреса и информацию о заказах, такую как купленные товары и их стоимость. При этом фразы для восстановления, приватные ключи, пароли от кошельков, а также данные банковских карт и счетов остались недоступными для злоумышленников, заявили в Keystone.
Компания заявила, что отключила доступ, устранила уязвимость, начала расследование и отправила письма затронутым клиентам. При этом не было сообщено ни о количестве пострадавших, ни о способе проникновения, ни об информации об злоумышленнике, однако компания пообещала вскоре опубликовать подробный отчет.
Keystone предупредила покупателей, что мошенники могут звонить, писать в мессенджерах, отправлять электронные письма или почтовые сообщения с предложениями вернуть деньги, выслать новые устройства или «исправить» заказ или адрес. Также компания посоветовала покупателям не вводить фразу восстановления на устройстве, которое они не заказывали, и самостоятельно набирать адрес keyst.one.
До того как Keystone официально объявила об инциденте, пользователь X @PEPE_Whale69 сообщил о возможной утечке данных в пятницу вечером. По его словам, ему позвонил человек, маскировавшийся под номер полиции Монреаля, который спрашивал, знакомы ли ему Amazon, eBay или Keystone.
В публикации говорилось, что данные собеседника совпали с информацией из заказа Keystone 2024 года. Компания ответила в 1:08 утра (по восточному времени) в субботу, заявив, что «начала срочное расследование данного вопроса».
Клиенты сообщают, что заказы старше 180 дней были скомпрометированы
Keystone позиционировала удаление данных как одно из ключевых преимуществ. 5 января, в день, когда клиенты Ledger были уведомлены о утечке данных у партнера по электронной коммерции Global-e, Keystone сообщила, что «через 180 дней после вашего заказа ваши данные для доставки удаляются безвозвратно».
«Другие аппаратные кошельки хранят ваши данные навсегда. Мы удаляем информацию о доставке максимум через 180 дней», — написала Keystone в марте.
В субботу @trintaetres_33 сообщил, что письмо о взломе пришло ему, хотя устройство было куплено более двух лет назад. Пользователь @BlockchainBarmy отметил, что между его последним заказом и утечкой прошло 214 дней.
Заказ 2024 года, связанный с поддельным звонком, также старше 180 дней, однако Keystone публично не подтвердила, соблюдала ли она собственную политику, а заявления клиентов пока не были проверены.
На своей странице политики конфиденциальности Keystone заявляет, что все данные о доставке автоматически удаляются через 180 дней после оформления заказа. Однако в её политике конфиденциальности, последний раз обновлённой в мае 2021 года, указано, что данные о заказах удаляются только для клиентов, не оформлявших заказы в течение последних 180 дней.
В статье центра помощи указано, что записи о городе и стране хранятся даже после запросов покупателей на удаление, а окончательное удаление данных осуществляет Shopify.
В августе компания Trezor сообщила, что взлом партнера по доставке ShipMonk привел к компрометации почти 14 000 клиентов, а позже в список добавили еще около 67 000 клиентов из США.
Несколько дней после первого раскрытия информации от Trezor компания SafePal заявила, что ошибка в системе учета заказов привела к утечке данных почти 40 000 клиентов.
Ранее в этом месяце издание Cryptopolitan сообщило, что компания Ledger подтвердила: скрытые чипы внутри кошельков, продаваемых компанией CryptoBilis, считывали 24-словные фразы восстановления во время настройки и отправляли их по сети LTE. Исследователи блокчейна оценили убытки более чем в 86 миллионов долларов.
В связи с этим компания Trezor прекратит продажи некоторым реселлерам с 1 января 2027 года.
Кошельки Keystone используют QR-коды для подписания транзакций, поэтому им не требуется подключение через USB, Bluetooth или Wi-Fi. Взлом затронул интернет-магазин компании на платформе Shopify.

 cryptopolitan.com