
 coindesk.com
Una falla en el sistema de pagos del $XRP Ledger podría haber permitido a un atacante crear grandes cantidades de nuevos $XRP sin pagarlos, violando la regla de suministro fijo del token, según un informe de seguridad publicado el viernes.
El error, que se cree data de 2015, fue descubierto por el investigador Cayden Liao y Veria AI, y reportado internamente el 22 de septiembre. Los ingenieros de RippleX, el brazo desarrollador de Ripple, reprodujeron el ataque en un servidor independiente y confirmaron que el $XRP recién creado podía ser gastado en una transacción posterior.
RippleX afirmó no haber encontrado evidencia de que la vulnerabilidad haya sido explotada en ninguna red pública.
Los 100 mil millones de $XRP fueron creados cuando se lanzó el libro mayor en 2012, y su software está diseñado para que nunca se pueda agregar más. Pero la vulnerabilidad de seguridad podría haber permitido a un atacante crear $XRP de la nada y venderlo en los intercambios, socavando un límite de suministro en el que las instituciones que utilizan la red confían.
El ataque se llevó a cabo a través del exchange incorporado en el ledger, donde las cuentas publican ofertas para intercambiar un token por otro.
Un atacante abriría cientos de cuentas, haría que cada una ofreciera una pequeña cantidad de un token a cambio de una cantidad inusualmente grande de $XRP, y luego enviaría un solo pago que compraría todas las ofertas a la vez.
El total de $XRP adeudado sería demasiado grande para que el software lo contabilizara correctamente, por lo que las cuentas vendedoras del atacante serían pagadas en su totalidad mientras que la cuenta compradora apenas sería cargada — dejando al atacante con $XRP que no existían anteriormente.
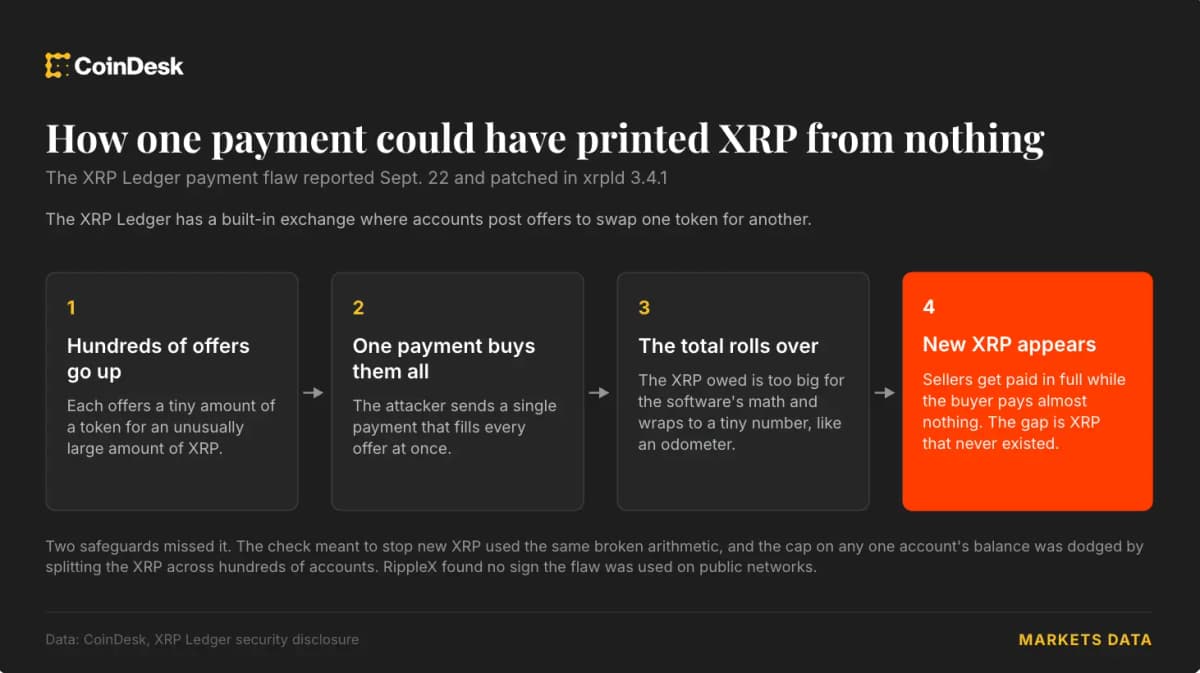
El Libro Mayor de $XRP realiza una verificación después de cada transacción para asegurarse de que no haya aparecido $XRP nuevo, pero esa verificación dependía del mismo total mal contado y lo habría pasado por alto. Un límite separado sobre la cantidad de $XRP que una sola cuenta puede recibir tampoco se habría activado, porque el ataque distribuyó el $XRP entre cientos de cuentas.
El método de los investigadores requería solo unos pocos cientos de $XRP para abrir esas cuentas, la mayoría de las cuales podrían ser recuperadas, además de las comisiones por transacción.



