FlashLoopAdapter es un módulo externo diseñado para abrir y cerrar bucles de apalancamiento vinculados con Aave V3 desde una billetera Safe. Este tipo de integración automatiza operaciones que, de otro modo, pasarían por el flujo estándar de autorización del propietario; por eso, además de facilitar la gestión de posiciones, una falla en sus controles puede dar a un módulo habilitado una ruta hacia los activos de la billetera.
Stani Kulechov, fundador y CEO de Aave, sostuvo que el componente vulnerable no era un contrato del protocolo. «Esto no es un contrato de Aave V3, es un adaptador externo de terceros construido sobre Aave, efecto cero en Aave V3», afirmó, con lo que delimitó el alcance del incidente según la información disponible y separó el riesgo de la integración del funcionamiento de los contratos centrales.
Cómo se habría ejecutado el ataque
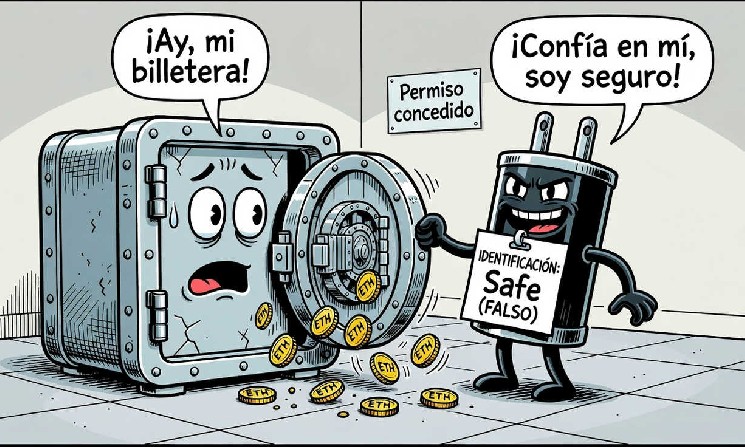
Según la explicación técnica recogida por CryptoNews, un contrato malicioso podía hacerse pasar por una Safe y devolver un valor que superaba una comprobación destinada a confirmar que una billetera legítima había habilitado FlashLoopAdapter. El atacante también proporcionó los datos de intercambio que el adaptador debía utilizar, una combinación que permitió presentar la llamada como una operación válida dentro de la ruta de ejecución.
La billetera afectada ya tenía habilitado FlashLoopAdapter, por lo que aceptó la llamada como una transacción autorizada por un módulo. Esa autorización previa no fue identificada como la vulnerabilidad en sí: el problema señalado fue que el control de acceso podía ser engañado por una respuesta falsificada, convirtiendo una falla de autenticación en acceso al colateral bajo control de la Safe.
En la billetera de mayor tamaño, el atacante empleó un flash loan de MorphO denominado en WETH para repagar alrededor de 1.335 WETH de deuda asociada con Aave. Tras esa operación, pudo retirar el colateral vinculado a la posición; el uso del préstamo temporal formó parte de la secuencia de transacciones y no debe confundirse con el monto que el atacante obtuvo finalmente.
Una segunda Safe perdió alrededor de 6,4 weETH mediante el mismo módulo vulnerable. Las dos billeteras afectadas compartían un único propietario, de acuerdo con la información reportada, aunque ese dato por sí solo no demuestra que la causa del ataque fuera la identidad del titular; el elemento común confirmado en la descripción del incidente fue el uso de FlashLoopAdapter.
La cifra bruta no equivale al botín neto
Durante la secuencia relacionada con la billetera más grande, se retiraron aproximadamente 1.306 weETH, pero esa cantidad describe un flujo bruto de transacciones y no las ganancias netas del atacante. El recorrido incluyó el repago de deuda y otros pasos antes de que quedara el saldo final, por lo que sumar el valor de los activos que pasaron por la operación como si todos hubieran sido sustraídos llevaría a sobrestimar el daño.
La estimación comunicada para las pérdidas netas de ambas billeteras fue de 114,09 $ETH, unos USD $305.000. Esa cifra corresponde al $ETH restante después de los pasos de la transacción, según los reportes citados; la diferencia entre el volumen bruto movido y el resultado neto es relevante para entender ataques DeFi que combinan deuda, colateral y préstamos temporales.
El caso vuelve a poner atención sobre la seguridad en la capa de integración: el protocolo de préstamos puede seguir operativo mientras un adaptador con permisos sobre una billetera presenta una ruta vulnerable. Los módulos de Safe permiten ejecutar acciones sin repetir cada vez el flujo estándar del propietario, una característica útil para automatizar operaciones, pero que exige verificar con rigor qué contratos reciben autorización y cómo comprueban la identidad de la billetera.
SlowMist clasificó el caso como una vulnerabilidad de contrato inteligente y atribuyó el bypass a la verificación falsificable de Safe; Defimon describió FlashLoopAdapter como un módulo para abrir y cerrar posiciones apalancadas en Aave V3. La información disponible no presenta el incidente como una vulneración de los fondos de préstamo del protocolo, sino como una falla en una integración externa que interactuaba con activos bajo control de las billeteras.
Un episodio distinto y el alcance de las conclusiones
La información primaria también alude a otro incidente ocurrido en septiembre, en el que billeteras Safe estuvieron involucradas en la pérdida de aproximadamente 2.900 rsETH. Ese caso habría tenido relación con una autorización débil en un ejecutor conectado a un módulo habilitado, pero involucró contratos distintos y una ruta de ataque diferente, por lo que no debe tratarse como parte de la misma explotación de FlashLoopAdapter.
La comparación entre ambos episodios ayuda a situar el riesgo sin confundir sus causas: que dos incidentes afecten billeteras Safe no significa que compartan la misma vulnerabilidad o que el protocolo de préstamos sea el origen de ambos. En este ataque, las alertas apuntaron a la comprobación de control de acceso del adaptador, mientras que el episodio de septiembre se describió mediante otro ejecutor y otro mecanismo de autorización.
El incidente deja una advertencia concreta para usuarios y desarrolladores de DeFi: la seguridad de una operación depende también de los permisos de la billetera y de las rutas que habilitan contratos externos. La presencia de una integración en una estrategia de apalancamiento no prueba por sí sola que sea insegura, pero este caso muestra por qué la autenticación y los datos de intercambio deben validarse de forma que un contrato malicioso no pueda simular la aprobación de una Safe.
Con la información publicada, la pérdida atribuida a las dos billeteras se mantiene en torno a 114,09 $ETH, y la declaración de Kulechov sostiene que Aave V3 no tuvo impacto. Las alertas describen una vulnerabilidad en FlashLoopAdapter y no ofrecen base para presentar los 1.306 weETH como ganancia neta ni para afirmar que el protocolo principal fue comprometido; esas distinciones son esenciales para dimensionar el incidente con precisión.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.

 diariobitcoin.com