Cómo funcionaron las aprobaciones denunciadas
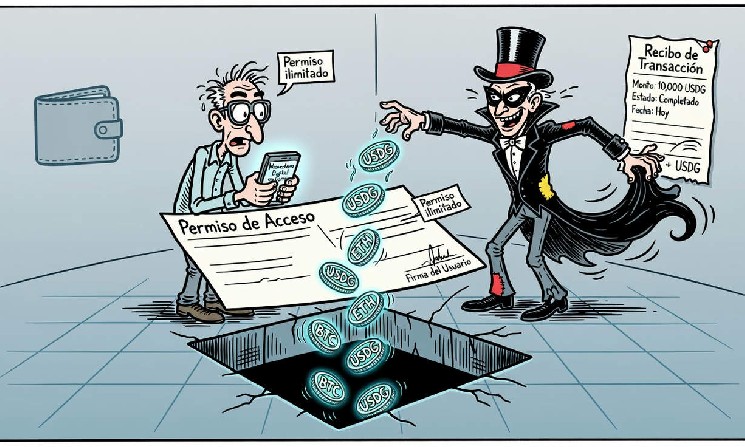
El elemento central del caso son las firmas de permiso, que permiten autorizar el gasto de ciertos tokens mediante un mensaje firmado, sin que el usuario tenga que enviar primero una transacción convencional de aprobación en la cadena. Salus afirmó que los atacantes recopilaron esas firmas y las presentaron para obtener permiso ilimitado sobre el $USDG de las billeteras involucradas.
Una vez que la autorización quedó registrada, los atacantes llamaron a la función transferFrom para retirar los tokens, según la descripción de la firma de seguridad. Esa función permite que una dirección autorizada transfiera activos desde la billetera de otra persona, dentro de la asignación que el propietario concedió. Si el permiso no establece un límite, el gasto puede alcanzar el saldo disponible del token afectado.
La aprobación y el movimiento de fondos ocurrieron dentro de una sola transacción, de acuerdo con Salus. Esa secuencia reduce el margen de reacción: cuando la transacción llega a la cadena, la autorización y el retiro pueden ejecutarse juntos, por lo que el usuario no necesariamente dispone de una etapa intermedia para advertir el permiso y revocarlo.
El método no exige que los atacantes conozcan la frase semilla o la clave privada de la víctima, pues se apoya en que el propio titular firme una autorización engañosa. Los sitios maliciosos pueden presentar esa solicitud como una interacción rutinaria con una billetera, aunque el mensaje firmado conceda a otra dirección la capacidad de transferir tokens.
El reparto de fondos no prueba un vínculo con Inferno
Salus llamó la atención sobre la división de los fondos en proporciones de 20% y 80%, porque algunos servicios de drenaje como servicio reparten automáticamente las ganancias entre quienes operan el software y quienes lo utilizan. La estructura puede facilitar el reparto sin que los participantes tengan que distribuir manualmente cada activo, pero ese parecido por sí solo no permite atribuir un ataque a una infraestructura concreta.
La firma comparó el patrón con el modelo de negocio de Inferno Drainer, asociado a herramientas para generar solicitudes de aprobación y automatizar el drenaje de billeteras. Salus no afirmó que Revenue hubiera empleado ese servicio ni presentó la división de fondos como prueba de una conexión directa entre las operaciones.
En una investigación sobre un sitio falso de Hyperliquid promovido mediante anuncios patrocinados de Google, Salus vinculó un robo de aproximadamente USD $550.000 en $USDC, ocurrido el 13 de agosto, con infraestructura de phishing asociada al ecosistema Inferno Drainer. La firma examinó la infraestructura del sitio falso y el recorrido de los fondos. Ese antecedente no conecta por sí mismo el caso con las transacciones denunciadas en torno a Revenue. (Salus Links $550K Hyperliquid Theft to Inferno Drainer)
Según los datos que Salus atribuyó a grupos conectados con esa infraestructura, las pérdidas asociadas sumaron aproximadamente USD $52,74 millones en varios incidentes. Inferno también apareció en alegaciones relacionadas con un robo de 2024, en el que un inversionista sostuvo que perdió cerca de USD $55 millones en DAI después de interactuar con una página de inicio de sesión falsa; en mayo, ese demandante presentó una demanda contra Coinbase.
La firma de seguridad blockchain Zero Shadow señaló que una parte de la criptomoneda robada en aquel caso fue rastreada hasta una cuenta minorista de Coinbase, de acuerdo con la información recogida en el reporte. Esa referencia ofrece contexto sobre otros incidentes atribuidos o vinculados a Inferno, pero no conecta por sí misma esos hechos con las transacciones denunciadas en torno a Revenue.
Qué es Revenue y cómo se presentaba el servicio
Revenue se describe como un servicio para convertir fondos de X Money en criptomonedas sin verificaciones de conocimiento del cliente, conocidas como KYC. Sus instrucciones indican que los usuarios inician sesión con una cuenta de X, crean una orden y envían dólares a través de X Money a la cuenta @RevenuePay; después, el servicio afirma enviar los criptoactivos a la billetera que el usuario proporcionó.
El sitio de Revenue anunciaba pagos en $USDC, USDT, SOL y ETH, con órdenes desde USD $10 hasta USD $20.000 y un límite diario declarado de USD $20.000 por cuenta. También indicaba una tarifa de 2% más USD $0,50, mientras explicaba que la autenticación de X servía para vincular cada orden con la persona que realizaba el pago.
Revenue sostenía que el acceso solicitado a las cuentas de X era de solo lectura y que no conservaba los tokens de acceso de los usuarios. El proyecto también aclaraba que no forma parte de X ni de X Money, y que no cuenta con afiliación o respaldo de X Corp. o X Payments.
X Money comenzó a implementar servicios de pago para usuarios Premium y Premium+ en Estados Unidos este año, con transferencias entre personas, cuentas de depósito y una tarjeta de débito Visa. X no había anunciado soporte directo para criptomonedas cuando lanzó el servicio, por lo que Revenue presentaba su propuesta como una vía separada para convertir saldos de X Money en activos digitales enviados a billeteras de los clientes.
Las alertas previas de Revenue y los límites de la información disponible
El 1 de octubre, Revenue informó que alguien asociado con sus operaciones de moderación había comprometido el control de una de sus cuentas en redes sociales. El proyecto suspendió temporalmente los intercambios y pidió a los usuarios que desconfiaran de actividades realizadas bajo su nombre, según reportes publicados en ese momento.
El canal de Telegram de Revenue advirtió inicialmente que el proyecto no había lanzado un token y recomendó evitar activos que afirmaran tener una relación oficial con la iniciativa. Más tarde aparecieron publicaciones promocionales sobre un token REV, lo que generó mensajes contradictorios acerca de si ese activo tenía o no una conexión oficial con Revenue.
El sitio web del servicio mantiene instrucciones que dicen que el proyecto nunca contactará primero a los usuarios por mensajes directos ni les solicitará contraseñas, frases semilla o claves privadas. También indica que los pagos de X Money deben enviarse a @RevenuePay después de crear una orden en el sitio; sin embargo, esas advertencias no eliminan el riesgo de firmar permisos de tokens que autorizan movimientos desde una billetera.
La información disponible no incluye una cifra total de pérdidas asociadas con las transacciones denunciadas ni demuestra quiénes las ejecutaron. Salus también describió métodos promocionales de Revenue parecidos a los de FomoPeek, que habría recurrido a influencers de criptomonedas, conocidos como KOL, para captar usuarios, pero no aportó evidencia de que ambos proyectos compartieran operadores. Tras la divulgación, el sitio de Revenue seguía accesible y anunciaba conversiones de X Money a criptomonedas.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.

 diariobitcoin.com