FBI: FaceStealer-Hacker täuschten vertrauenswürdige Kontakte bei Krypto-Videoanrufen vor
cryptopolitan.com
42 M
Nordkoreanische Hacker nutzten Konten, die von früheren Opfern gestohlen wurden, um neue Ziele zu Videoanrufen einzuladen, und spielten heimlich aufgenommene Webcam-Clips von Personen ab, die diese Ziele kannten.
Das vom FBI als FaceStealer bezeichnete System stahl in 18 Monaten mehr als 400 Millionen US-Dollar an Kryptowährungen, wie das Justizministerium am Donnerstag mitteilte.
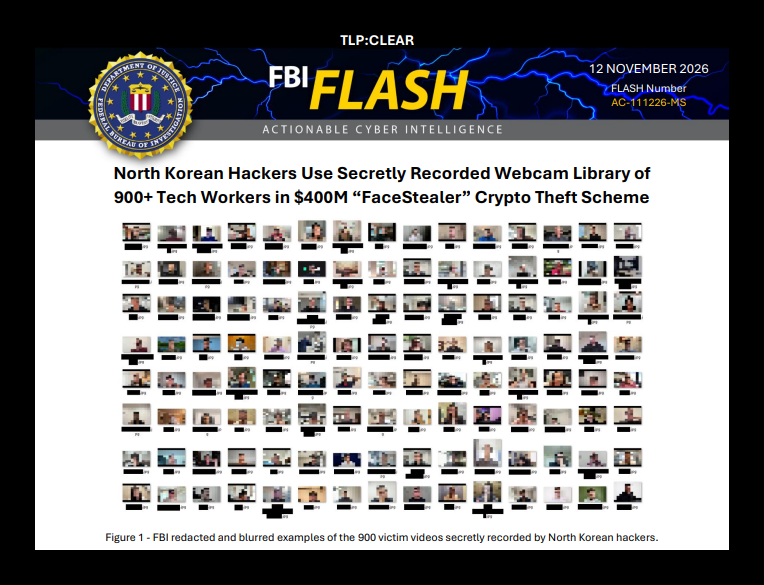
Das Ministerium hat die Cloud-Infrastruktur von FaceStealer außer Betrieb genommen. Der FBI sicherte zudem mehr als 900 Webcam-Aufnahmen der Opfer des Systems auf Grundlage eines föderalen Durchsuchungsbefehls.
Bleibe über deine Coins immer im Bild
Alerts, Live-Kurse und Marktnachrichten – alles in einer App
Richten Sie Ihre Telefonkamera паh, um zu installieren
4,8 aus 40K Bewertungen im App Store und bei Google Play
Das DOJ gibt an, dass ein gefälschter Audioausfall die Ziele dazu brachte, Malware zu installieren
Das Justizministerium erklärte in einer Pressemitteilung, dass die Angreifer gezielt Personen aus der Krypto- und Web3-Branche ins Visier nehmen. Wenn ein Opfer beitritt, aufnehmen die Hacker das eigene Webcam-Bild dieser Person und spielen zuvor aufgezeichnetes Video-Material eines bekannten Kontakts ab, um so die Anwesenheit eines vertrauenswürdigen Kollegen im Call vorzutäuschen.
Die Hacker produzieren Deepfake-Videos von einflussreichen Personen aus den Bereichen Kryptowährungen und Web3 mit dem, was das Ministerium als „Superintelligenz“ bezeichnet, und zeigen sie in denselben Meetings.
Während des Anrufs tritt ein falscher technischer Fehler auf, zum Beispiel wird behauptet, dass das Ziel nicht gehört wird.
Dann folgt ein Link/Aufforderung zur „Reparatur“. Dabei wird stillschweigend Malware installiert.
Sobald der Computer gehackt wurde, können Kriminelle Kryptowährungen stehlen oder den Zugriff des Opfers auf andere Systeme nutzen. In einigen Fällen erfolgten Diebstähle und Account-Übernahmen Monate bis zu einem Jahr nach dem initialen Eindringen.
Hacker durchsuchen auch die Kontaktlisten, sozialen Medien und Messaging-Apps jedes neuen Opfers. Die dabei entdeckten persönlichen und beruflichen Kontakte werden zu den nächsten Zielen.
„Es nutzt unser Vertrauen in allgegenwärtige Videokonferenzplattformen und wertvolle persönliche Beziehungen aus. Wenn Sie sich keine Situation vorstellen können, in der Sie darauf hereinfallen könnten, denken Sie nicht kreativ genug.“
sagte Patrick Grandy, stellvertretender Direktor des FBI-Feldbüros in Los Angeles.
FaceStealer wendet sich gegen Open-Source-Entwickler, während das DOJ 1,2 Milliarden Dollar zurückhält
Open-Source-Softwareentwickler werden zunehmend ins Visier genommen. Die Hacker zielen auf ihre Geräte und Code-Repository-Konten ab, die sie kontrollieren, was laut DOJ darauf hindeutet, dass dies darauf ausgelegt ist, Supply-Chain-Angriffe zu ermöglichen.
Das Ministerium verknüpfte FaceStealer mit nordkoreanischen Gruppen namens Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff und Stardust Chollima.
Im Februar berichtete Cryptopolitan darüber, dass UNC1069 den Telegram-Account eines Krypto-Executives übernahm, um ein Opfer in einen gefälschten Zoom-Call zu locken. Die Angreifer gaben daraufhin Audio-Probleme vor und ließen das Opfer Troubleshooting-Befehle ausführen.
Das FBI veröffentlichte einen Bericht über die Funktionsweise des Betrugs, einschließlich Schutzmaßnahmen und Ratschläge für Opfer. Zudem richtete es eine FaceStealer-Website als Ressourcenzentrum ein.
Redigierte und unkenntlich gemachte Beispiele der 900 Webcam-Videos von Opfern, entnommen dem FLASH-Bericht des FBI, der am 12. November 2026 auf IC3 veröffentlicht wurde.
Das Justizministerium verknüpfte die Beschlagnahme von FaceStealer mit einer weiteren Maßnahme. Es erhielt gerichtliche Genehmigung, mehr als 1,2 Milliarden US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen worden waren; dies ist Teil der bisher eingefrorenen Summe von mehr als 2,7 Milliarden US-Dollar.
Das Ministerium machte nordkoreanische Militärhacker, die sie TraderTraitor nennen, dafür verantwortlich, rund 29. Oktober mehr als 6 Milliarden US-Dollar von der Börse abgezweigt zu haben. Nordkorea hat jede Beteiligung bestritten.
„Die nordkoreanische Regierung finanziert ihr unruliges Regime und sein illegales Waffenprogramm durch Kryptowährungsdiebstahl“, sagte M. Scott Proctor, Stellvertretender Hauptstaatsanwalt für nationale Sicherheit.
TraderTraitor wäscht die Binance-Gelder weiterhin über Crypto-Bridges, Mixer und Börsen. Die Bemühungen zur Verfolgung, Einfrierung, Beschlagnahmung und Einziehung dieser Mittel laufen weiter.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.

 cryptopolitan.com