
 cryptopolitan.com
Alex Thorn, Forschungsleiter bei Galaxy Digital, sagt, dass die zweite Angriffswelle im Zusammenhang mit der Coldcard-Wallet-Sicherheitslücke zu etwa 40 % aus White-Hat-Aktivitäten bestand.
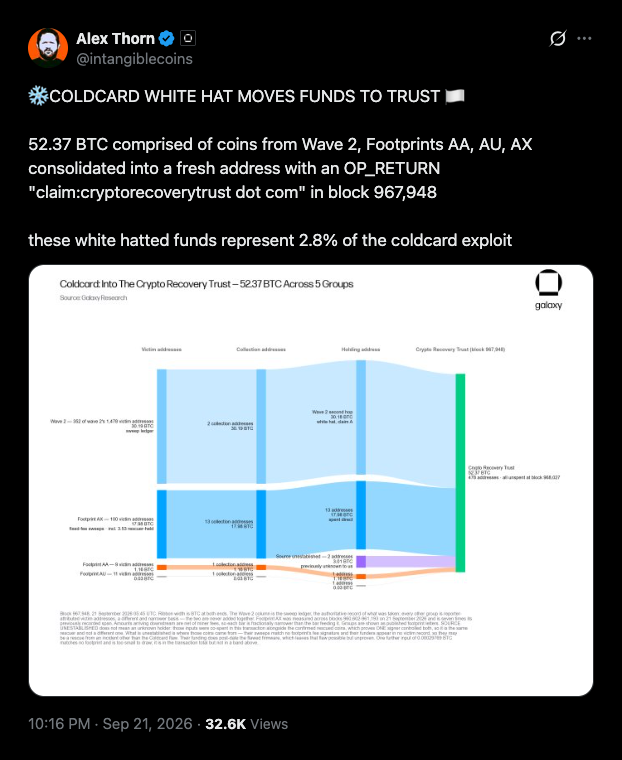
Thorn tracwie 52,37 $BTC an eine Adresse gesendet wurden, die für einen neuen Recovery Trust gekennzeichnet war.
52,37 $BTC landeten in einer neuen Adresse im Block 967.948
Die 52,37 $BTC stammen laut Thorn aus Coins der zweiten Angriffswelle und drei Angreiferclustern, die Galaxy als Footprint AA, AU und AX bezeichnet. Die Gelder erreichten eine neue Adresse, die in Block 967.948 bestätigt wurde.
Die Transaktion enthielt eine OP_RETURN-Nachricht, eine kurze Nachricht, die in eine Bitcoin -Transaktion eingebettet ist. Sie lautete „claim:cryptorecoverytrust dot com“
Thorn bezifferte den Erlös auf 2,8 % der tracExploit-Gelder. Dieselbe Transaktion überwies außerdem weitere 3,0134 $BTC ohne vorherige tracan dieselbe Wiederherstellungsadresse.
Thorn sagte, es handele sich wahrscheinlich eher um von Whitehats zurückerlangtes Coldcard-Geld. Er kennzeichnete den Zusammenhang als unbestätigt.
Im Rahmen seiner Blockchain-Überwachung entdeckte Galaxy Research am 21. September auch eine damit zusammenhängende Überweisung von 40,71 $BTC im Wert von ca. 3,31 Millionen US-Dollar.
Die Transaktion umfasste 11 Adressen, 20 Eingaben und 480 Ausgaben und enthielt außerdem dieselbe Recovery-Trust-Nachricht.
Die Verluste erreichten aufgrund eines Firmware-Fehlers im März 2021 einen Höchststand von fast 130 Millionen US-Dollar
Whitehats sind Sicherheitsforscher, die die Techniken von Angreifern nutzen, um ungeschützte Kryptowährungen zu erbeuten, bevor Kriminelle dies tun. Bei einigen Abflüssen aus den Wallets der Opfer handelte es sich um Rettungsaktionen, bei denen die Coins bis zum Auffinden der Besitzer zwischengespeichert wurden.
Opfer können auf cryptorecoverytrust.com nach Wallet-Adressen suchen, um zu überprüfen, ob ihre Gelder in Sicherheit gebracht wurden. Die meisten gestohlenen bitcoin verbleiben ungenutzt in den Wallets der Angreifer.
Der Coldcard-Exploit begann am 30. Juli und wurde in mehreren Wellen über die folgenden Tage hinweg ausgenutzt . Die Schadensschätzungen reichen von über 100 Millionen US-Dollar bis zu etwa 130 Millionen US-Dollar.
Cryptopolitanberichtete in einem früheren Bericht von rund 1.816 $BTC, die von über 5.200 Adressen abgezweigt wurden. Der Wert dieser $BTC lag damals zwischen 114 und 116 Millionen US-Dollar.
Einige von der Coldcard-Firmware erzeugte Seeds verwendeten eine Software-Zufallszahlenquelle anstelle des Hardware-Generators des Geräts, und Angreifer konnten diese Seeds offline wiederherstellen, um Wallets zu leeren.
Cryptopolitan bereits trac. Coinkite, der Hersteller von Coldcard, hat seine Firmware inzwischen aktualisiert, aber bereits unter alten Seeds exponierte Coins bleiben weiterhin gefährdet.