Fluidkey связывает слив средств с кошелька с данными сессии, украденными через инструмент логирования
cryptopolitan.com
18 м
Fluidkey объяснила утечку средств со счетов пользователей 19 ноября уязвимостями в стороннем инструменте логирования, в результате которых было выведено не менее $1,58 млн.
Разработчик приватного кошелька заявил, что приватные ключи, контролирующие средства пользователей, никогда не покидали их устройства.
Версия 1.79.22 блокирует отправку средств всеми более старыми приложениями
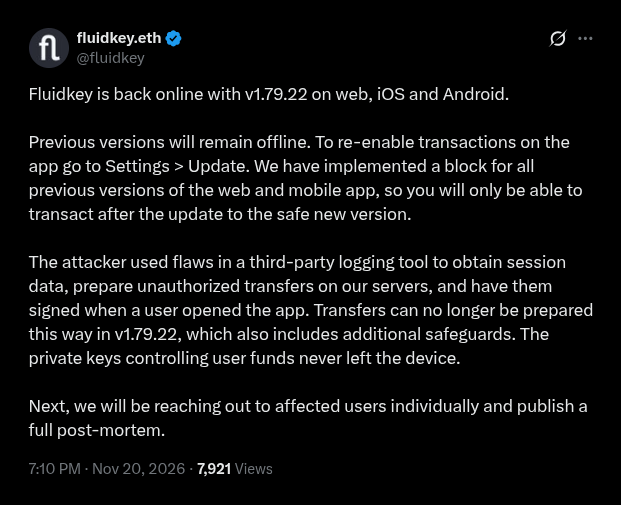
20 ноября Fluidkey заявила в заявлении в X, что злоумышленник использовал уязвимости в стороннем инструменте логирования для доступа к данным сессий и настройки несанкционированных переводов на своих серверах, которые подписывались при открытии приложения пользователем. В версии 1.79.22 такие переводы больше не могут быть подготовлены таким образом, добавляя дополнительные меры защиты, говорится в сообщении компании.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Пост Fluidkey в X от 20 ноября 2026 года, где компания обвиняет сторонний инструмент логирования в утечке средств.
Fluidkey выпустила эту версию, чтобы вернуть к работе свои веб-приложения, а также приложения для iOS и Android, заблокировав все более старые версии. Пользователям необходимо обновиться в разделе «Настройки», прежде чем они смогут снова отправлять средства.
Каждому пользователю Fluidkey присваивается имя, а каждый платеж отправляется на новый скрытый адрес, поэтому никто извне не может подсчитать баланс конкретного пользователя. Все адреса представляют собой смарт-контрактные кошельки Safe, где ключ для расходов генерируется пользователем через браузер.
Новые адреса не содержат $ETH для оплаты газа. Fluidkey отправляет каждую транзакцию и оплачивает комиссию через релейер, по одному кошельку на каждую сеть.
19 ноября этот релейер выплатил средства со счетов пользователей в шести сетях.
Fluidkey сообщает, что свяжется с затронутыми пользователями индивидуально и опубликует полный отчет о инциденте.
Bitquery отслеживает $1.58 млн, переведенных на кошельки злоумышленников в шести сетях
Bitquery, компания по анализу блокчейн-данных, отследила перевод не менее $1,58 млн на кошельки, связанные с хакерами, в сетях Ethereum, Base, BNB Chain, Optimism, Arbitrum и Polygon. Половина украденных средств была выведена в течение пяти минут после завершения 36-минутной атаки, которая длилась с 17:28 до 18:04 UTC.
Приблизительно на $837 000 пострадали пользователи сети Base. На втором месте — Ethereum с убытками в $660 000, а крупнейшая единичная транзакция составила $415 783 USDT, переведенных с двух счетов Ethereum.
В 18:20 UTC Fluidkey рекомендовала пользователям воздержаться от посещения своего сайта и использования приложения. Позже вечером компания заявила, что SEAL 911 помогает отслеживать движение средств, а все сервисы были отключены в 18:05 UTC; с тех пор несанкционированных транзакций не зафиксировано.
Шесть кошельков внесли 881,6 $ETH (около $1,57 млн на тот момент) в миксер Tornado Cash в период с 20:05 до 21:29 UTC. За несколько часов до кражи кошельки злоумышленника впервые вывели $ETH из Tornado Cash.
Во время вывода средств один пользователь перевел $277 000 на кошелек, который использовал с 2024 года.
Независимый трекер на GitHub зафиксировал убытки около $1,63 млн. По оценкам Bitquery, сумма ущерба составляет от $1,58 млн до $1,64 млн.
По данным Cryptopolitan, сервис Predict.fun обещал вернуть средства в октябре из-за инцидента, который компания связала с взломом стороннего сайта.
Кроме того, злоумышленники, совершившие эксплуатацию протокола Drift exploiters, использовали Tornado Cash для отмывания похищенных средств.

 cryptopolitan.com