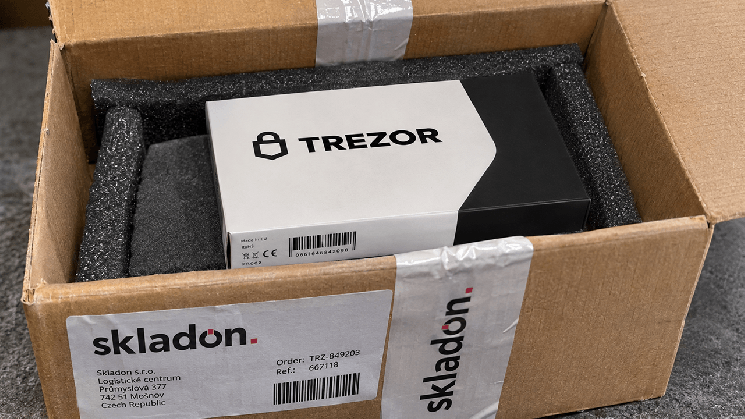
Тем не менее, похищенная информация вызывает серьезные опасения в отношении конфиденциальности и создает риск фишинга и атак типа «wrench». Преступники, располагающие подлинными данными о покупках, могут выдавать себя за представителей компании, формировать убедительные запросы в службу поддержки или выявлять лиц, потенциально владеющих криптовалютой.
Некоторые клиенты уже сообщили о подозрительных телефонных звонках после инцидента. Trezor предупредил, что мошеннические сообщения могут поступать по электронной почте, в виде текстовых сообщений, обычной почтой или в виде нежелательных телефонных звонков.
«Относитесь к любому неожиданному звонку, текстовому сообщению, электронному письму или письму, касающемуся вашего заказа, как к подозрительному и будьте бдительны в отношении потенциальных рисков для вашей физической безопасности», — предупредила компания Trezor в своём сообщении на X.
Пострадавшие клиенты, личность которых по-прежнему можно установить, получили уведомления по электронной почте. Однако с небольшой группой клиентов, которые приобрели устройства в период с 9 по 14 августа, невозможно связаться напрямую, поскольку их данные были ранее анонимизированы.
Производитель аппаратных кошельков рекомендовал клиентам обращаться в службу поддержки исключительно через официальный сайт и ни в коем случае не раскрывать резервные копии кошельков. Любой, кто получает реальные физические угрозы, должен обратиться в местные правоохранительные органы.
Появление услуги «Anonymous Pickup» на фоне усиления мер защиты конфиденциальности со стороны Trezor
Наряду с этим сообщением Trezor обратил внимание на свою услугу Анонимный самовывоз, разрабатывавшуюся с начала 2026 года и теперь доступную в 18 европейских странах. Услуга позволяет клиентам приобретать аппаратные кошельки, используя псевдоним и адрес электронной почты, и забирать свои заказы из специально отведенных почтоматов или пунктов самовывоза, не раскрывая адреса проживания или номера телефона.
Посылки поставляются в упаковке без логотипа, а коды самовывоза упрощают получение. В Германии действует модифицированный порядок, требующий предъявления удостоверения личности, хотя указание домашнего адреса по-прежнему не требуется. «Анонимный самовывоз теперь доступен в большинстве стран Европы», — написала компания Trezor в X.
Производитель аппаратных кошельков добавил:
«Не требуется ни настоящего имени, ни домашнего адреса, ни номера телефона. Достаточно действующего адреса электронной почты, чтобы заказать кошелек и конфиденциально забрать его в выбранном вами пункте выдачи».
Trezor также сокращает срок хранения информации о клиентах с 90 до 45 дней и требует от партнеров по доставке внедрения аналогичных стандартов. Компания планирует дальнейшее сокращение сроков и пересматривает требования к безопасности сторонних поставщиков.
Этот последний инцидент последовал за более ранней утечкой данных в 2026 году, связанной с одним из поставщиков электронной почты Trezor — компанией Brevo, — в результате которой были раскрыты адреса подписчиков новостной рассылки, что подчеркнуло повторяющиеся уязвимости среди сторонних поставщиков услуг. Компания уведомила соответствующий орган по защите данных и пообещала предоставить дополнительную информацию по мере того, как следователи установят полный масштаб утечки.
Хотя цифровые активы клиентов по-прежнему находятся под защитой, последний инцидент с Trezor выявил постоянную слабость в системе самостоятельного хранения криптовалюты: аппаратные кошельки могут защищать приватные ключи, но данные о доставке по-прежнему позволяют связать их владельцев с идентифицируемыми физическими адресами. Никто не хочет получать назойливые предложения и визиты от злоумышленников, а именно это и привлекает такая информация.
Некоторые пользователи остались недовольны заявлением Trezor. «Почему при заказе через ОФИЦИАЛЬНЫЙ сайт я получаю услуги стороннего поставщика?» — спросил один из пользователей в ветке обсуждения, посвящённой раскрытию информации. «Компании нашего размера и с глобальным охватом не могут эффективно работать без сторонних поставщиков услуг», — ответил Trezor в аккаунте X.
Производитель кошельков добавил:
«Наша цель — максимально многое делать собственными силами, но самостоятельно заниматься каждой частью бизнеса нереально. Skladon — один из партнеров, доставляющих заказы Trezor, и у них хранится только то, что необходимо для доставки вашей посылки».

 news.bitcoin.com