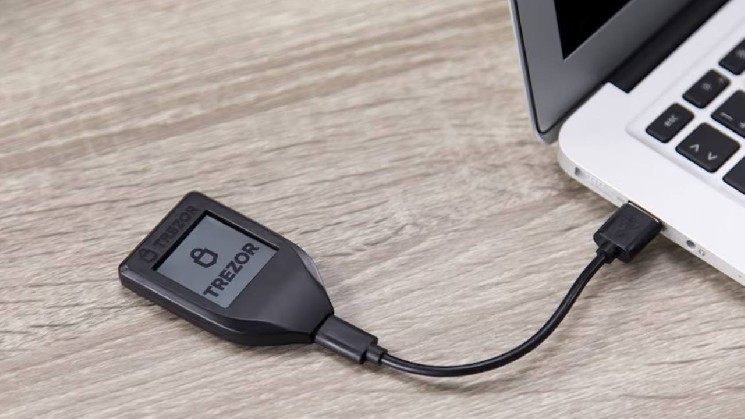
«Мы сократили нашу сеть реселлеров примерно на 80 %».
Планы по сокращению числа реселлеров появились в октябре, и теперь Trezor характеризует удаленных партнеров как заслуживающих доверия и не представляющих непосредственной угрозы. Оставшиеся продавцы должны соответствовать более строгим требованиям, регулирующим закупку, хранение и доступ к устройствам.
Скрытые платы перехватывали секретные данные кошельков
Внутри Safe 5 несанкционированный имплантат расположен между экраном и основной платой — главной печатной платой устройства, соединяющей электронные компоненты. Согласно анализу Trezor, он копирует отображаемую информацию, не изменяя прошивку или Secure Element — специальный чип безопасности. Добавленная плата записывает слова для восстановления при создании или восстановлении кошелька, а также отображаемые парольные фразы — дополнительные секретные данные, используемые для доступа к отдельным кошелькам.
Имплантат шифрует перехваченную информацию и отправляет её через мобильную сеть на сервер, управляемый злоумышленниками. При отсутствии сигнала он сохраняет данные и продолжает повторять попытки до тех пор, пока передача не состоится. Компания Trezor заявила, что имплантат работает так же, как и те, что были обнаружены в некоторых устройствах Ledger. В случае с Ledger злоумышленники приобретали подлинные устройства, модифицировали их и вновь выставляли на продажу через реселлеров в Юго-Восточной Азии.
В октябре компания Ledger подтвердила наличие несанкционированного аппаратного имплантата в кошельке одного из пострадавших клиентов. Результаты исследования Trezor ограничились устройствами Safe 5, приобретёнными у CryptoBilis. Проверка устройств других региональных реселлеров не выявила следов взлома, и компания не сообщила о подтверждённых случаях наличия имплантатов в других моделях.
Покупателям CryptoBilis по-прежнему нужны новые кошельки
Хотя обновление блокирует перехват данных с помощью выявленных имплантатов, ранее подвергшиеся риску резервные копии кошельков остаются скомпрометированными. Trezor продолжает рекомендовать покупателям CryptoBilis переводить средства на вновь созданные кошельки, поскольку замена аппаратного обеспечения при повторном использовании той же фразы восстановления не устраняет эту уязвимость. Владельцам устройств, в отношении которых есть подозрения о взломе, было рекомендовано сохранить их и воздержаться от настройки или использования до получения инструкций от службы поддержки.
Право на замену распространяется на все модели, приобретённые у CryptoBilis начиная с марта. Ограничения на доставку могут потребовать выбора другой модели с возмещением разницы в цене, доставки в другую страну или возврата средств. Клиентам было предложено оформлять замену через официальную службу поддержки Trezor, а покупателям, испытывающим сомнения, также рекомендовано проверить происхождение своего устройства.
Trezor предупредил, что мошенники могут выдавать себя за сотрудников, предлагающих замену или возврат средств, и вновь подчеркнул, что компания никогда не запрашивает фразы восстановления. Компания продолжила сотрудничество с SEAL 911 — службой экстренного реагирования Security Alliance на инциденты, связанные с криптовалютами. Кроме того, она пообещала вознаграждение тому клиенту, который первым сообщил об имплантате.

 news.bitcoin.com