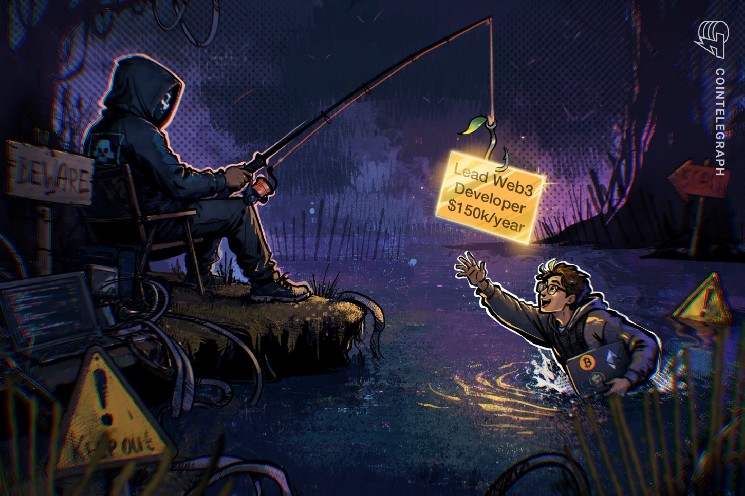
Подробное предупреждение Су о вредоносных технических заданиях не вошло в июльский материал Cointelegraph, но приобрело новое значение после крупнейшего в истории взлома криптовалютной биржи.
В сентябре инженер-программист Binance скачал вредоносное техническое задание на рабочий компьютер во время поддельного собеседования. Эта компрометация стала частью многоэтапной атаки, которая завершилась октябрьской кражей, согласно предварительному расследованию Binance.
Во время интервью Cointelegraph Су также предвидел, почему средства защиты могут не обнаружить такую ловушку. По его объяснению, техническое задание может включать внешне легитимные действия, например загрузку репозитория с кодом из GitHub.
«Каждый шаг сам по себе вполне легитимен. Поэтому многие антивирусные инструменты могут не обнаружить его и не пометить как угрозу», — сказал он.
Впоследствии расследование Binance описало аналогичный сбой обнаружения: процесс настройки задания запускал вредоносное ПО, которое обходило средства защиты конечных устройств благодаря обфускации и другим методам уклонения от обнаружения.
Binance заявила, что ответственность за обнаружение атак лежит на компании
Су заявил Cointelegraph, что именно Binance должна сдерживать риски, когда сотрудники ищут возможности за пределами компании, используя рабочие компьютеры.
«Конечно, сотрудники могут искать возможности за пределами компании. Нас беспокоит то, что они делают это на устройстве компании», — сказал он. Если сотрудник попадется на поддельное собеседование, добавил Су, «ответственность за обнаружение этого лежит на нас», как и обязанность «остановить фактическое выполнение этого кода».
Связанная тема: Северокорейские хакеры создают мемкоины для отмывания средств от взлома Binance: Elliptic
Binance уже тестировала сотрудников на поддельных рекрутерах. Су сказал, что ее внутренняя команда красной группы проводила ежемесячные фишинговые симуляции в течение трех-четырех лет, а сотрудников, которые не проходили проверку, направляли на дополнительное обучение.
«Вначале уровень кибергигиены оставлял желать лучшего. Но за это время компания значительно улучшилась», — сказал он.
Кевин Гибсон из рекрутинговой компании Proof of Search рассказал Cointelegraph, что эта угроза также меняет подход некоторых криптовалютных работодателей к оценке потенциальных сотрудников: клиенты все чаще хотят знать, встречались ли они с кандидатами лично.
«Некоторые наши клиенты теперь прямо спрашивают, встречались ли мы с кандидатом лично», — сказал Гибсон, добавив, что у кандидатов, с которыми сторонний рекрутер встречался лично, есть преимущество.
Сотрудники, как в случае с Binance, также могут становиться мишенями.
«В криптовалютной сфере сомнительное предложение о работе или „короткий созвон“ может стать первым шагом к многомиллионной атаке», — сказал он.
Binance блокирует северокорейскую киберугрозу каждые пять дней
Binance заявила, что с начала этого года заблокировала 57 предположительно связанных с Северной Кореей киберугроз — это примерно одна атака каждые пять дней.
После октябрьской атаки Binance заявила, что ужесточила контроль над устройствами, перестроила затронутые системы кошельков и внутренние инструменты ИИ, усилила контроль доступа и отозвала скомпрометированные учетные данные.
Она также сообщила об увеличении инвестиций в защиту конечных устройств и безопасность сред разработки, а также о привлечении независимых экспертов по кибербезопасности для проверки инцидента. По ее словам, некоторые технические детали и меры безопасности останутся конфиденциальными.
Журнал: Настала «лучшая возможность для покупки биткоина»: Марк Мосс

 cointelegraph-ru.com