По оценке компании TRM Labs, использование ИИ в киберпреступлениях, направленных против криптопроектов, почти удвоилось с 2024 года. Быстрее всего инструменты ИИ внедряются в сфере мошенничества, где ИИ используется для производства дипфейков и автоматизации диалогов с жертвами.
rbc.group
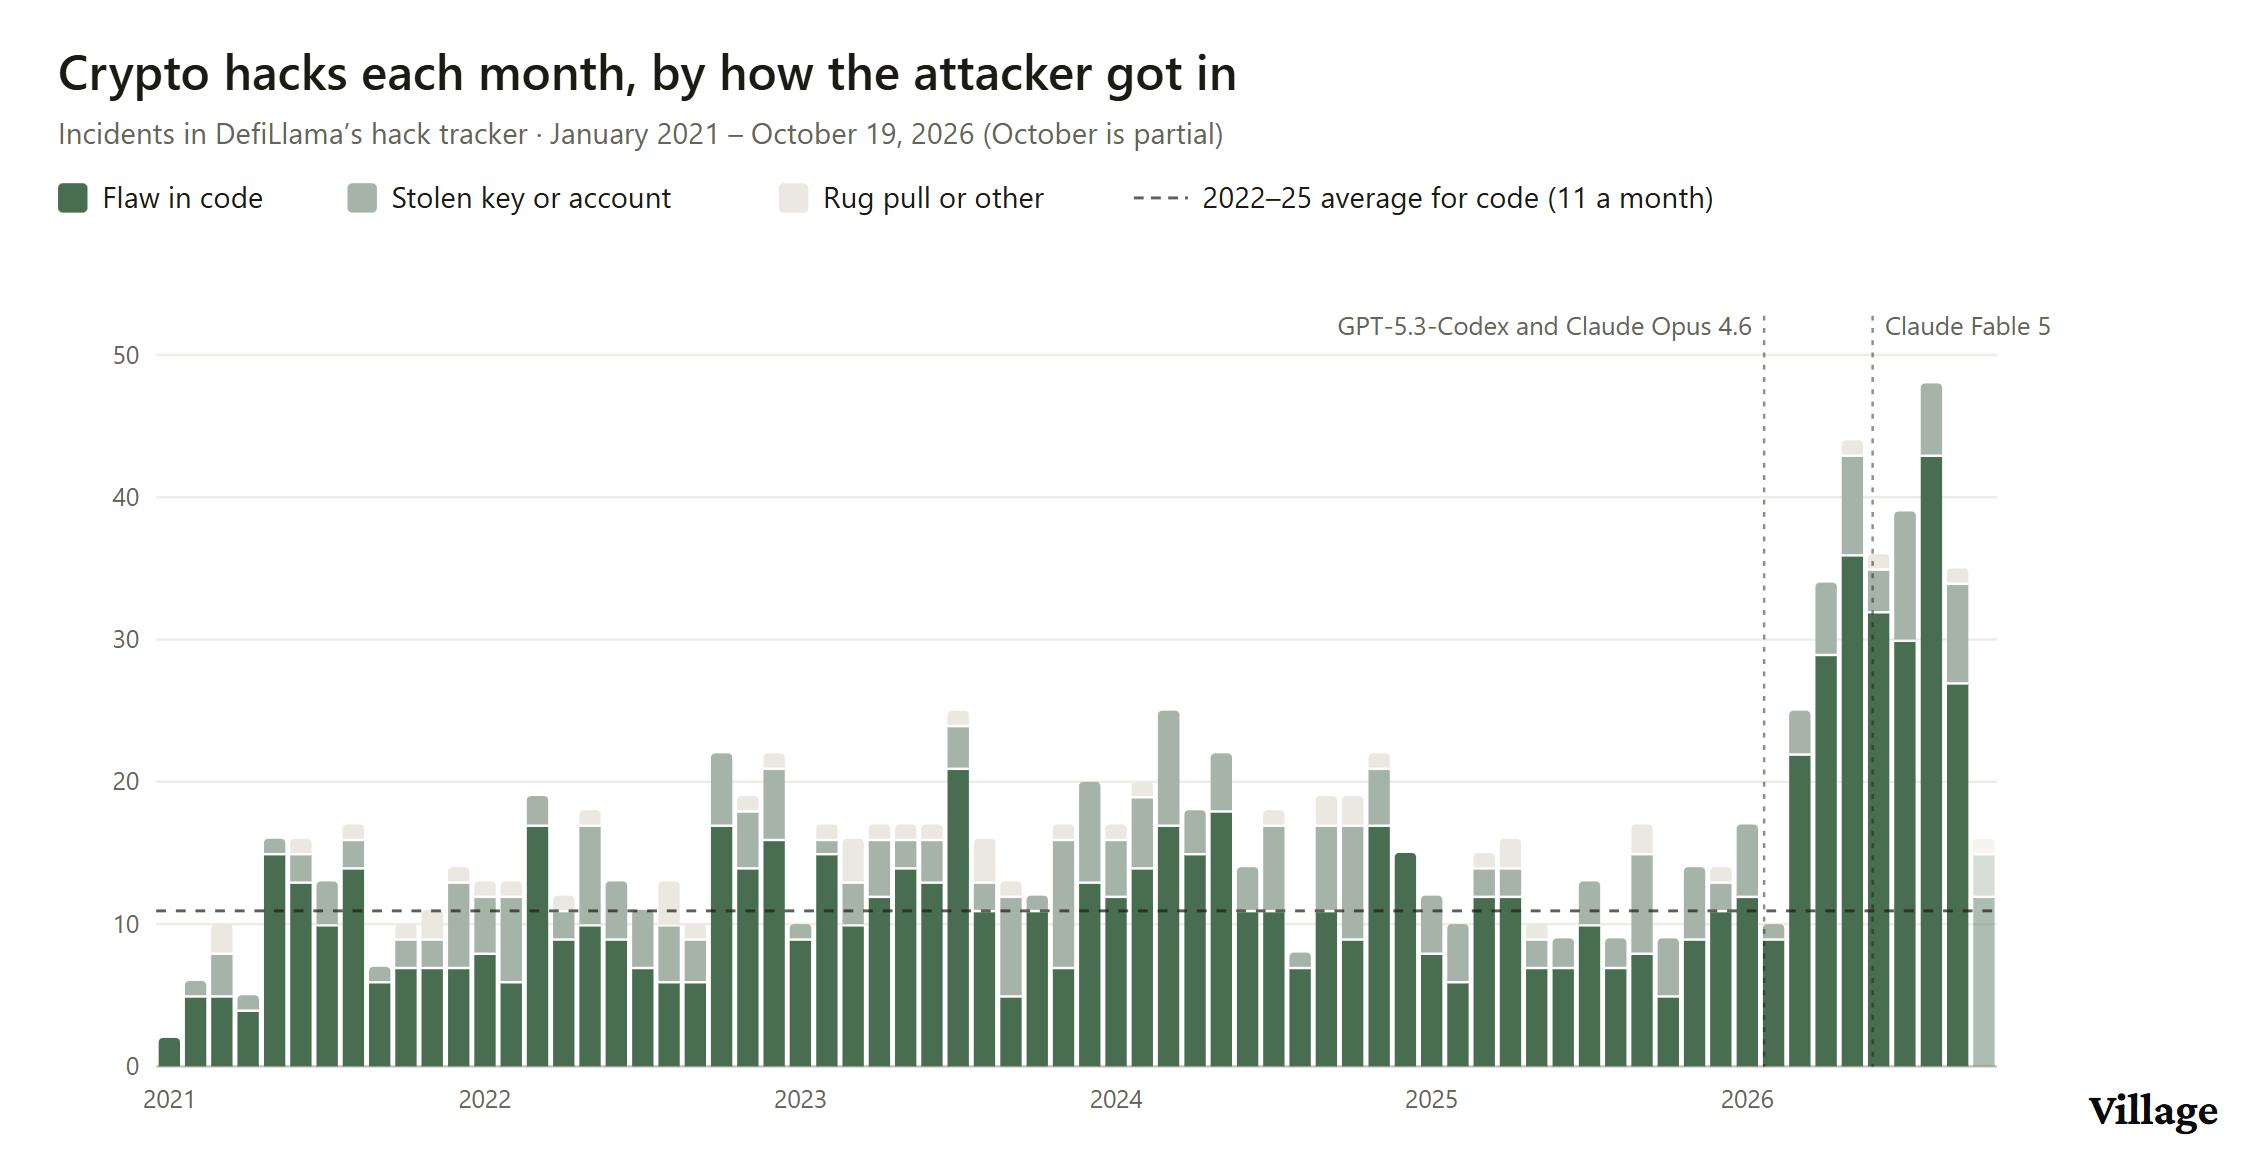
На втором месте — хакерские атаки и взломы. Эксперты TRM Labs заявили, что число таких атак за первое полугодие 2026 года выросло до 201 против 83 годом ранее. Согласно оценке главного аналитика Chainalysis Эрика Джардина, более 80% всех взломов в 2026 году приходится на долю северокорейских хакеров.
В мае 2026 года компания Anthropic показала, что в тестовой среде модель Claude Mythos Preview успешно атаковала все 12 смарт-контрактов с известными уязвимостями и «вывела» $35 млн. В июне 2026 года гендиректор Immunefi. крупнейшей краудсорсинговой платформы безопасности в сфере Web3, Митчелл Амадор назвал происходящее «апокалипсисом уязвимостей». По его словам, новые модели Claude Opus и ChatGPT стали главной причиной всплеска взломов DeFi в 2026 году.
К осени 2026-го модели этого класса и выше доступны публично, и рынок всерьез обсуждает угрозу для индустрии. Основатель финансовой платформы Swan Bitcoin Кори Клиппстен 2 ноября заявил, что ближайшая угроза для биткоина исходит от ИИ, а не от квантовых компьютеров.
В октябре 2026 года дискуссия вышла за пределы отдельных проектов. Исследователь Ethereum Foundation Джастин Дрейк призвал рынок перейти в «режим бункера» из-за риска взлома криптокошельков. По его словам, успехи ИИ в математике могут позволить взломать алгоритм подписи ECDSA через месяцы, а не годы. Виталик Бутерин допустил возможность реализации такого сценария в ближайшие два года. Под угрозой оказываются адреса, у которых публичный ключ уже виден в блокчейне. По октябрьским данным Glassnode, 21,5% предложения биткоинов (4,33 млн BTC) хранится как раз на таких адресах.
Однако на практике ИИ меняет криптохакинг не столько за счет создания новых технических уязвимостей, сколько за счет повышения эффективности «классических» способов взлома. Крупнейшие эксплойты по-прежнему связаны с кражей учетных данных, компрометацией закрытых ключей и успешных кампаний социальной инженерии. Но ИИ делает каждую из этих точек входа уязвимее, а проникновение через них дешевле и быстрее благодаря дипфейкам, фишингу и автоматизированной разведке.
Инциденты безопасности, связанные с ИИ
Так как выявить использование ИИ в каждой конкретной атаке сложно, за все годы в индустрии практически не было доказанных случаев применения ИИ в качестве основного инструмента для взлома. В большинстве случае участие нейросетей в атаках служит лишь предположением или косвенным фактором. Рассмотрим несколько примеров.
Binance. ИИ как точка входа
Атака, которая привела к крупнейшему взлому в индустрии, началась еще в июне 2026 года: инженер скачал зараженное ПО при установке ИИ-ассистента для программирования. Вредоносную программу обнаружили, но хакеры успели собрать данные о команде, отвечающей за кошельки. В сентябре другой инженер получил от фальшивого рекрутера вредоносный файл под видом тестового задания. 20 октября через его компьютер и внутренний ИИ-инструмент Binance злоумышленники добрались до систем еще двух сотрудников. 29 октября они получили доступ к сервису подписи транзакций. Таким образом, собственный ИИ компании стал одним из элементов эксплойта.
Coldcard. ИИ нашел старые ошибки
30 июля 2026 года с тысяч адресов, созданных на аппаратных кошельках Coldcard, было украдено более $100 млн. Причиной оказалась уязвимость 2021 года. После обновления прошивки секретные фразы генерировались программным генератором случайных чисел вместо аппаратного. Это сильно снизило уровень энтропии, и ключи удалось подобрать перебором. Код Coldcard открыт, поэтому производитель Coinkite исходит из того, что ошибку в старой прошивке нашли с помощью передовых ИИ-моделей.
Grok и Bankrbot. Обман ИИ-агента
4 мая 2026 года пользователь соцсети X опубликовал сообщение азбукой Морзе и попросил встроенного ИИ-ассисента Grok расшифровать его. Сообщение содержало требование отправить 3 млрд токенов DRB на сумму $155–200 тыс. на кошелек пользователя. Grok расшифровал его и публично ответил текстом с упоминанием Bankrbot — ИИ-агента, который исполняет команды на перевод токенов. Bankrbot воспринял ответ как распоряжение и отправил монеты. Перед этим атакующий отправил кошельку Grok NFT, который открыл доступ к функциям перевода.
Ни Grok, ни Bankrbot формально не были взломаны: каждый сделал то, для чего создан. Уязвимость возникла на стыке двух систем, где не было лимитов и подтверждения третьей стороной. Спустя две недели схему повторили: атака затронула 14 кошельков Bankr, ущерб составил около $150 тыс.
Итог
ИИ серьезно снижает технический барьер для киберпреступности. Однако, несмотря на рост числа атак в 2026 году, подавляющая часть финансового ущерба связана не с прямыми техническими эксплойтами, а с компрометацией инфраструктуры и человеческим фактором. ИИ выступает скорее как усилитель методов социальной инженерии: он используется для создания убедительных дипфейков, генерации фальшивых документов, автоматизированного фишинга и более эффективного обмана сотрудников с целью получения приватных ключей или учетных данных. Таким образом, ИИ снижает порог входа и делает старые, «человеческие» векторы атак гораздо более масштабными и опасными, оставляя сложные технические эксплойты на втором плане по объему нанесенного ущерба.
Альфа-банк провел первую в России сделку по передаче ЦФА в управление

 rbc.ru