Chainalysis: хакеры получили хеши паролей всех пользователей
cryptopolitan.com
05 Ноябрь 2026 12:15, UTC
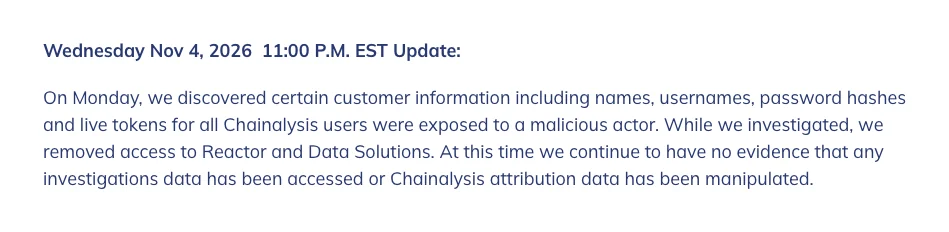
Chainalysis сообщила, что хакеры получили имена, имена пользователей, хэши паролей и активные токены всех пользователей на своей платформе.
Компания, занимающаяся блокчейн-аналитикой, заявила 30 октября, что у неё нет доказательств того, что учётные данные были использованы.
Живые токены были скомпрометированы после уведомления от 30, которое исключило использование учетных данных
Chainalysis обнаружила утечку в понедельник и временно отключила Reactor и Data Solutions до завершения расследования.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Компания заявила, что у неё по-прежнему нет доказательств того, что данные расследований были получены несанкционированным доступом или что данные атрибуции были изменены.
Обновление от Chainalysis о инциденте с безопасностью от 5 ноября 2026 года на его блоге.
В октябре внешнее лицо использовало «агрессивные агентные методы» для доступа к системам Chainalysis и внутренним инструментам, в результате чего были получены идентификаторы пользователей, полные имена, адреса электронной почты и метки должностей в организациях.
В уведомлении от 30 октября указано, что «нет никаких свидетельств несанкционированного доступа к материалам расследований, учётным данным для аутентификации или токенам сессий». Во встроенном электронном письме клиентам также подтверждается отсутствие доступа к паролям в открытом виде и секретам MFA.
Полиция, государственные органы, биржи и банки используют программное обеспечение Chainalysis для отслеживания криптовалют и борьбы с мошенничеством, вымогательством и отмыванием денег.
Chainalysis временно отключила сервис KYT и страницу входа из-за подозрительной активности
Во вторник, 2 ноября, Chainalysis отключила сервисы Reactor и Data Solutions и привлекла внешних экспертов по кибербезопасности для помощи. Клиенты зависят от мониторинга транзакций на соответствие требованиям комплаенса для выявления отмывания денег, поэтому этот сервис остался онлайн.
4 ноября компания по электронной почте уведомила некоторых клиентов о том, что их пароли были скомпрометированы в результате «атаки на пути передачи данных». Эти аккаунты были заблокированы, пользователям было рекомендовано сбросить пароли через стандартную страницу входа, а также предостережено от перехода по ссылкам в письмах с требованием сбросить пароль.
В тот же день компания Chainalysis зафиксировала аномальную активность. Сервис KYT был временно отключен, включая пользовательский интерфейс и API, а также другие продукты для проверки адресов и страницу авторизации.
Сервисы Reactor, Data Solutions и Chain (Beta) оставались недоступными. Клиенты, чьи аккаунты KYT, по всей видимости, были использованы без разрешения, получают прямые уведомления.
В четверг Chainalysis начнет поэтапно возвращать сервисы KYT и Address Screening в работу. Для повторной регистрации транзакций клиентам необходимо сначала добавить доверенные IP-адреса в белый список, а затем сбросить пароли и обновить ключи API.
После восстановления работы сервисов Reactor и Data Solutions всем пользователям потребуется изменить пароли и ключи API. В рамках более широкой проверки безопасности платформы компания использует большие языковые модели.
Cryptopolitan сообщил, что хакерские группы, связанные с Китаем, начали использовать ARTEX — фреймворк для пентестирования на базе ИИ, разработанный в Китае.
Chainalysis заявляет, что взлом не связан с кражей ~$6,3 млрд Binance, крупнейшей криптокражей в истории. Binance заявила, что к краже был причастен скомпрометированный ноутбук инженера DevOps.
Chainalysis опубликовала в X 30 октября сообщение о том, что взломы, предположительно связанные с Северной Кореей, составили почти 89% от всех убытков от крипто-взломов, зафиксированных в этом году. В 2021 году эта доля составляла 15%.
Компания по анализу блокчейна рекомендовала клиентам активировать двухфакторную аутентификацию и быть начеку при получении несанкционированных запросов на сброс пароля.

 cryptopolitan.com