Binance отследила взлом на $6,3 млрд до фальшивых собеседований и скомпрометированного ИИ-инструмента
cointelegraph-ru.com
03 Ноябрь 2026 14:08, UTC
Задание по программированию от потенциального работодателя казалось обычной частью собеседования. Однако оно оказалось одним из этапов продолжавшейся несколько месяцев кибератаки, в результате которой у Binance были украдены $6,3 млрд, что вызвало вопросы о том, как биржи защищаются от угроз, нацеленных на их сотрудников.
Атака была частью скоординированной кампании, использовавшей уязвимости как людей, так и внутренних систем безопасности, согласно опубликованному Binance во вторник посмертному анализу. В выводах биржи подробно описано, как хакеры постепенно получили доступ к ее инфраструктуре кошельков до кражи 29 октября.
Согласно отчету Binance по безопасности, кампания началась в июне, когда инженер скачал измененный программный пакет при настройке инструмента для программирования с использованием ИИ. Хотя Binance обнаружила вредоносное ПО и заменила затронутое устройство, злоумышленники уже собрали информацию о команде биржи, отвечающей за кошельки.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
В сентябре злоумышленники, выдававшие себя за рекрутеров, нацелились на другого инженера-программиста и обманом заставили сотрудника скачать вредоносный файл, замаскированный под задание по программированию. Вредоносная программа скомпрометировала рабочий компьютер инженера и обошла средства защиты биржи.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний ИИ-инструмент, чтобы получить доступ к системам еще двух инженеров, завладев учетными данными для развертывания, которые позволили им 29 октября установить вредоносное ПО в инфраструктуре кошельков Binance.
Затем злоумышленники получили доступ к внутреннему сервису биржи для подписания транзакций кошельков, который авторизует операции с криптовалютами. Это позволило им переводить средства в обход обычного процесса вывода.
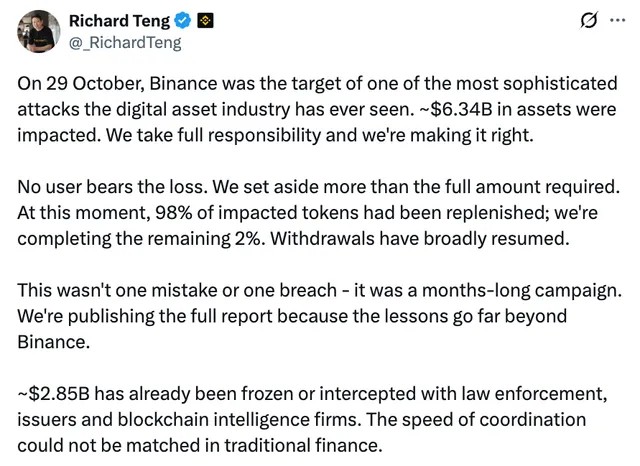
«Это была не одна ошибка и не один взлом — это была продолжавшаяся несколько месяцев кампания», — заявил во вторник со-генеральный директор Binance Ричард Тенг в посте в X.
Источник:
Richard Teng
Источник: Ричард Тенг
Binance заявила, что злоумышленники также использовали механизм EIP-7702 в Ethereum, который позволяет кошелькам делегировать разрешения на проведение транзакций смарт-контрактам, благодаря чему несанкционированные переводы продолжались даже после того, как биржа приостановила вывод средств. Ее система кошельков на базе многосторонних вычислений (MPC), распределяющая контроль над подписанием транзакций, осложнила попытки отозвать эти разрешения.
В результате взлома были затронуты цифровые активы примерно на $6,3 млрд; согласно последним данным учета Binance, было заморожено или перехвачено $2,85 млрд. Биржа заявила, что возьмет убытки на себя, а не переложит их на клиентов, и по состоянию на 31 октября восполнила 98% затронутых токенов.
Федеральное бюро расследований США (ФБР) приписало эту атаку — крупнейший взлом в истории криптовалют — северокорейским хакерам. Во вторник Ким Ё Чжон, сестра северокорейского лидера Ким Чен Ына, отрицала причастность страны, заявив, что атрибуция ФБР была политически мотивированной и направлена на нанесение ущерба международному авторитету Северной Кореи.
Журнал: Хакеры Binance спешили перевести миллиарды, пока их не успели заморозить

 cointelegraph-ru.com