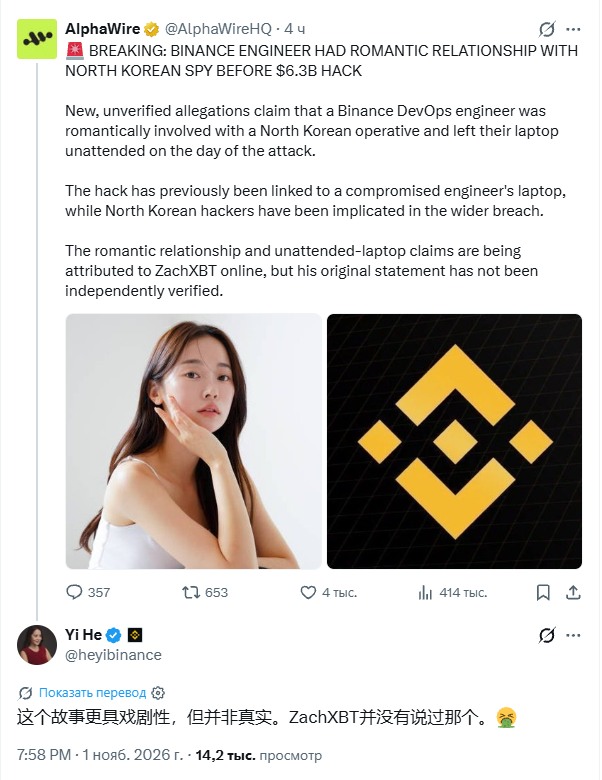
Слух оказался правдоподобным из-за того, что соединяет несколько уже подтверждённых деталей атаки с неподтверждёнными утверждениями. Binance действительно сообщала, что на первом этапе расследования одной из возможных точек проникновения считался скомпрометированный ноутбук DevOps-инженера. Позже биржа обнаружила и другие точки взлома, поэтому сводить всю атаку к одному устройству компания не стала.
Ранее HCN подробно разбирал последствия инцидента и действия Binance по покрытию ущерба.
Подтверждён и северокорейский след, но не история о личных отношениях сотрудника. 31 октября ФБР официально возложило ответственность за кражу более $6 млрд на связанную с КНДР группу TraderTraitor. ZachXBT также связывал атаку с северокорейскими хакерами на основании движения похищенных средств, однако в его опубликованных выводах не было утверждений ни о «шпионке», ни о романтической связи с сотрудником Binance.
На фоне масштабного инцидента Binance продолжает восстанавливать баланс активов. Как сообщал HCN 1 ноября, за сутки биржа восполнила около 90% затронутых криптовалют. Эти данные относятся непосредственно к последствиям взлома и не подтверждают появившуюся позднее историю о способе компрометации сотрудника.
Таким образом, на данный момент подтверждены сам взлом Binance, использование скомпрометированной инфраструктуры и ответственность северокорейской TraderTraitor. История о романтических отношениях сотрудника биржи с предполагаемой шпионкой доказательств не получила и после прямого опровержения И Хэ следует рассматриваться как неподтверждённый вирусный слух.

 happycoin.news