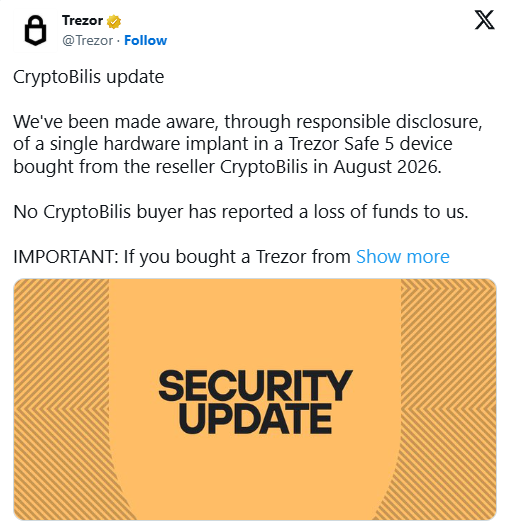
Источник: Х
По описанию клиента, внутри Safe 5 находится дополнительная плата, размещённая между основной платой и экраном. На ней установлены сотовый модуль и антенна. Такая конструкция позволяет считывать всё, что отображается на дисплее, включая резервную копию кошелька, и отправлять данные по мобильной сети, как только устройство подключают к питанию.
Команда Trezor пока не получила само устройство для лабораторной проверки, но считает сообщение достаточно достоверным.
То, что мы увидели, выглядит достаточно изощрённо, чтобы мы решили предупредить клиентов сейчас. Ожидание лабораторного подтверждения оставило бы покупателей CryptoBilis под угрозой, — заявили в компании.
Trezor уже удалил CryptoBilis из числа авторизованных реселлеров 9 октября 2026 года. Это произошло после того, как аналогичные сообщения появились в отношении устройств Ledger, также проданных через этого дистрибьютора. С тех пор Trezor проверил четыре своих кошелька, купленных у CryptoBilis, и не нашёл следов вмешательства. Однако новый случай заставил компанию действовать на опережение.
Всем, кто с марта 2026 года покупал Trezor через CryptoBilis, рекомендуется как можно скорее создать новый кошелёк с новыми словами-паролями и перевести туда средства. Прежние пароли нельзя использовать повторно ни на одном устройстве. Если кошелёк ещё не настроен, включать его нельзя. Пострадавшие могут сохранить устройство и обратиться в поддержку Trezor для замены. На данный момент сообщений о потере средств от покупателей CryptoBilis в компанию не поступало.
Инцидент продолжает историю с Ledger, в рамках которой, по оценкам аналитиков, потери от имплантов превысили $86 млн, о чём ранее сообщала редакция Happy Coin News. OneKey также разорвала отношения с CryptoBilis и предложила замену устройств.

 happycoin.news