
 bits.media
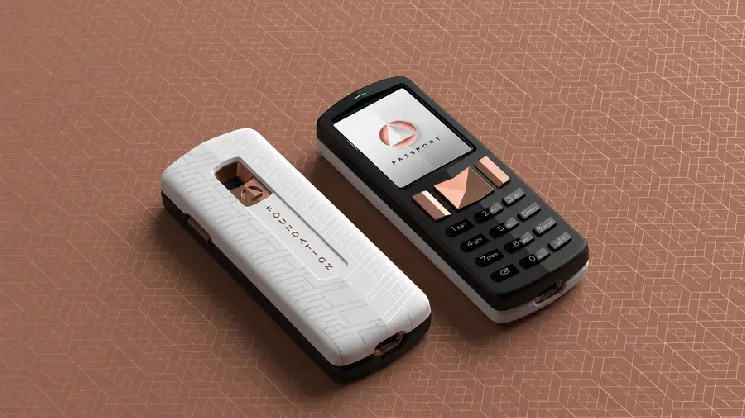
В отличие от обычного фишинга, когда злоумышленники рассылают письма с email-адресов, имитирующих официальные адреса, неизвестные получили доступ к системам, связанным с реальными доменами Foundation. Сооснователь и гендиректор Foundation Зак Герберт (Zach Herbert) сообщил, что серверная инфраструктура была скомпрометирована из-за уязвимости в одном из приложений компании. В Foundation полагают, что злоумышленники могли получить почтовые адреса клиентов из ранее слитых баз данных пользователей, либо из информации о недавних заказах, оформленных через магазин на платформе Shopify.
Вредоносный домен, упоминавшийся в фишинговых письмах, заблокирован, а API-ключи Cloudflare аннулированы, заявила Foundation. Компания пресекла несанкционированную рассылку в течение 10 минут после получения сообщений от пользователей, закрыв злоумышленникам доступ к своим системам.



