
 news.bitcoin.com
Злонамеренные серверы превращают повышение комиссии за транзакции в кражу
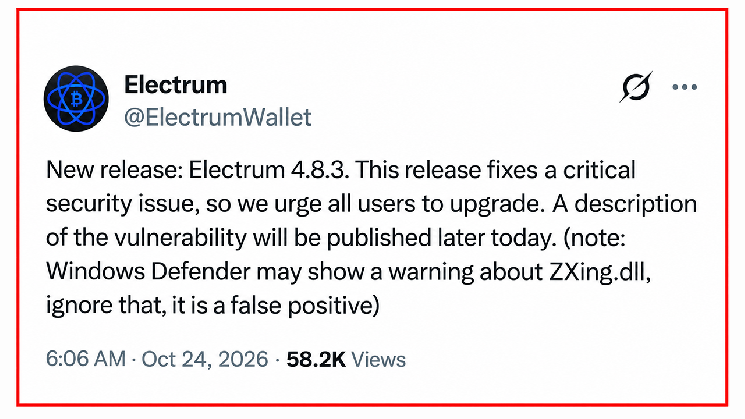
В субботу Electrum выпустил версию 4.8.3, предупредив пользователей о необходимости немедленно обновить программу после того, как разработчики обнаружили, что вредоносные серверы эксплуатировали уязвимость высокой степени опасности, затрагивающую все более ранние версии. Уязвимость, описанная в рекомендации GitHub GHSA-6jp4-8v48-cc5v, использовала особенности обработки необъективных транзакций облегченным биткойн-кошельком.
Electrum полагается на внешние серверы для получения истории транзакций, расчета комиссий и трансляции платежей. Хотя он самостоятельно проверяет подтвержденные транзакции, старые версии принимали определенные неподтвержденные транзакции без проверки их подписей. Злоумышленники превратили это различие в ловушку.
Скомпрометированный сервер мог перехватить легитимный платеж, предотвратить его трансляцию и заменить его мошеннической транзакцией, направляющей средства на контролируемый злоумышленником биткойн-адрес. Замененная транзакция содержала недействительные подписи, однако Electrum отображал её как обычный ожидающий платеж.



