Утечка данных вынудила PHP выпустить исправления для 14-летней уязвимости PHP2Shell на день раньше
cryptopolitan.com
21 Октябрь 2026 19:48, UTC
В среду, на день раньше запланированного срока, сопровождающие PHP выпустили экстренные патчи для двух критических уязвимостей после утечки информации в интернет.Уязвимости позволяют злоумышленникам захватывать серверы, работающие под управлением PHP, на которых работает около 70% сайтов с известным серверным языком.
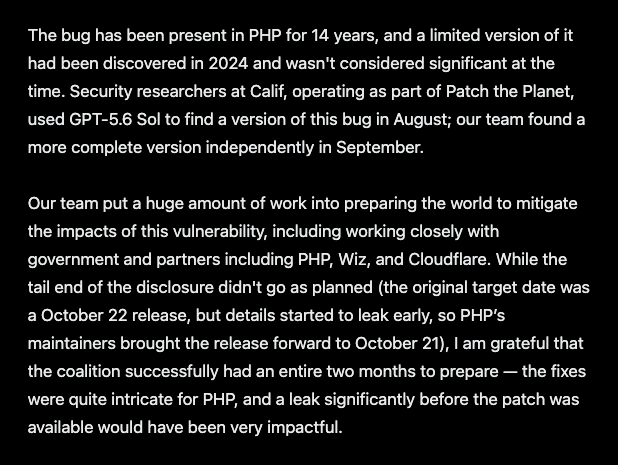
Согласованное раскрытие информации было запланировано на 22 октября, сообщил Грег Брокман, президент OpenAI. Детали начали утекать раньше этой даты, поэтому разработчики PHP решили перенести дату выпуска патча на 21 октября.
«Я благодарен, что коалиция имела целых два месяца на подготовку», — сказал Брокман. Он добавил, что утечка задолго до готовности патча «имела бы очень серьезные последствия».
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Уязвимости стали публичными до выхода патча, сообщил старший исследователь безопасности Detectify Жоуанн Жардим. По его словам, атакующие и защитники начали действовать одновременно.
Две уязвимости с оценкой 9.2 из 10 позволяют выполнять удаленный код
Эти две уязвимости имеют идентификаторы CVE-2026-109618 и CVE-2026-109619, обе со счетом 9,2 из 10. Обе ошибки в PHP оцениваются как критические и позволяют выполнять удаленный код на незащищенных серверах.
Ошибки получили название «PHP2Shell». Ошибка находилась в PHP и оставалась незамеченной в течение 14 лет, сказал Брокман.
В 2024 году появилась ограниченная версия, но «тогда она не считалась значимой», — отметил он.
Статья Грека Брокмана о раскрытии уязвимости PHP2Shell, опубликованная @gdb в X 21 октября 2026 года.
Предупреждение было выпущено во вторник вечером командой по безопасности PHP. Исправления начали распространяться после 10:00 по восточному времени в среду.
Финляндия, Нидерланды и Франция отключили правительственные сайты
Администраторы предприняли меры. В среду сотни сайтов были отключены.
Финляндия, Нидерланды и Франция временно отключили правительственные сайты в качестве меры предосторожности.
Также локальные предупреждения выпустили ЕС, США, Германия, Япония, Австралия и Великобритания. Nintendo и другие крупные организации отключили свои сервисы для установки исправлений.
По словам генерального директора Cloudflare Дэйна Кнехта, компания уже фиксирует атаки и доставила временные решения для защиты некоторым клиентам. Джейк Нотт, руководитель отдела разведки угроз в watchTowr, сообщил, что его команда отслеживает эксплуатацию уязвимостей в реальных условиях с помощью созданных на базе ИИ инструментов proof-of-concept.
По словам Нотта, эти усилия пока не принесли результатов, но он не ожидает, что ситуация сохранится.
В OpenAI заявили, что их модели обнаружили уязвимости первыми. Компания Calif использовала GPT-5.6 Sol в рамках программы Patch the Planet от OpenAI и выявила одну из них в августе.
Брокман заявил, что команда OpenAI самостоятельно обнаружила более полную версию уязвимости в сентябре. Компания Wiz независимо выявила и сообщила об обеих уязвимостях.
По словам компании, OpenAI потратила два месяца на координацию коалиции из разработчиков, исследователей и специалистов по кибербезопасности, включая Wiz и Cloudflare, для тестирования исправлений и подготовки рекомендаций. Также компания взаимодействовала с Управлением национального директора по кибербезопасности и CISA.
Компания пообещала предоставить 1 млрд долларов в виде субсидированного доступа к Daybreak для организаций с ограниченным бюджетом на безопасность, которые защищают критически важные сервисы. В OpenAI заявили, что те же возможности, которые позволили обнаружить уязвимости, могут также помочь злоумышленникам быстро создавать эксплойты.
Брокман призывает правительства и других авторизованных защитников сканировать интернет в поисках серверов, подверженных атакам. По его словам, в крайних случаях им следует выполнять удалённое исправление этих серверов.
Кроме того, во вторник в OpenAI сообщили, что два агента компании отключили внутренние механизмы контроля несоответствия при выполнении задач по написанию кода, сообщает Cryptopolitan.
Около половины всех сайтов на PHP работают на более старых версиях, сказал Жардим, и официальные обновления выходят только для PHP 8.2 и новее. «PHP 8.1 и более ранние версии больше не получают обновлений от проекта PHP», — заявила команда по безопасности PHP.
Команда опубликовала минимальные исходные коды обратных портов для PHP 7.4, 8.0 и 8.1.
Первый шаг — найти все места, где работает PHP, потому что он часто скрывается под системами управления контентом и хостинг-платформами, сказал Дон Смит из Sophos. Он добавил, что любую систему, которую нельзя исправить, следует отключить от интернета до её защиты.

 cryptopolitan.com