ru
Назад к списку

На российском маркетплейсе нашли кошельки Ledger со шпионскими модулями

source-logo  bits.media 5 ч
image

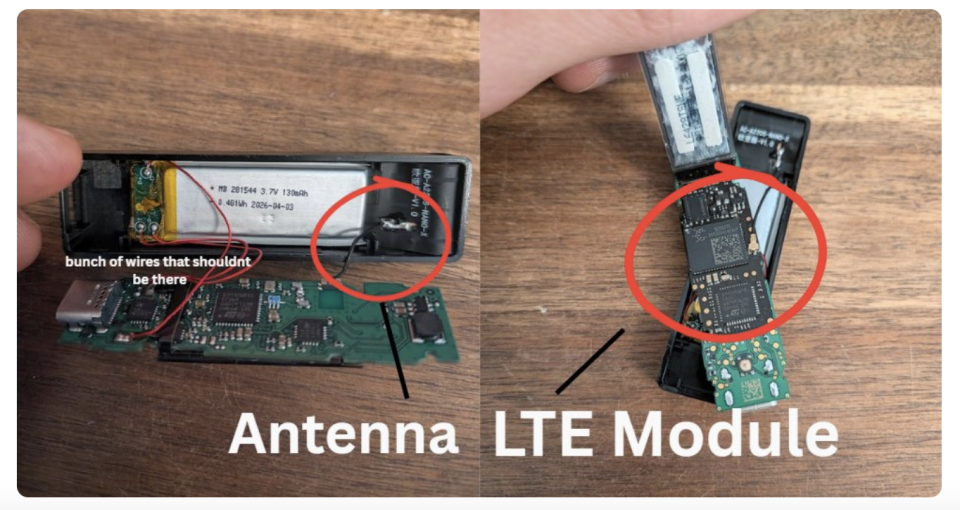
По данным Карпелеса, один из покупателей, пользователь в Х под псевдонимом u/cheerful_afternoon, разобрал свое устройство и обнаружил плату «жучка» с крупным модулем и чипом между дисплеем и основной платой, а также печатную антенну внутри корпуса. На корпусе видна маркировка AC‑A2205‑NX‑欧亚版‑V1.1 — иероглифы означают «евразийская версия». Кроме того, в устройстве оказалась замененная батарея с датой 3 апреля 2026 года, небольшая плата на самой батарее и скрученные провода, идущие от нее к плате кошелька рядом с разъемом USB‑C.

Аналогичная батарея была установлена в кошельке, который недавно показывал покупатель немецкой сети MediaMarkt, а антенна российского устройства — это более поздняя версия той, что стояла в немецком экземпляре, утверждает Карпелес.

Будьте в курсе
движения ваших монет

Алерты, котировки в реальном времени и новости рынка — в одном приложении
qr-code Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play

Еще один российский покупатель тоже нашел в купленном на Ozon Nano X тонкий черный чип, зажатый между экраном и основной платой. Он опубликовал фото и описание находки на Reddit.

Всего в списке Марка Карпелеса числится 15 зараженных устройств от девяти продавцов. Помимо Ozon, в перечне китайский онлайн-магазин JD.com, немецкая сеть MediaMarkt, Amazon Japan, магазины в Сингапуре (в том числе торговая точка в аэропорту) и Lazada (Таиланд). Самая ранняя находка датирована июлем. Под ударом, если верить перечню, — все актуальные модели кошельков — Nano X, Nano S Plus, Flex и Stax.

Французская компания Ledger не продает свои устройства в России напрямую. Россияне приобретают продукцию Ledger через маркетплейсы и посредников, но ни один из них не является официальным реселлером Ledger.

Ранее Ledger заявила, что организованная группа злоумышленников встраивала в корпус кошельков миниатюрные платы с антеннами. Устройства внешне оставались исправными и работали как обычно, но в момент настройки, когда на экране появлялись 24 слова для восстановления доступа, скрытый модуль считывал фразу и передавал мошенникам по мобильной сети.

bits.media