
 bits.media
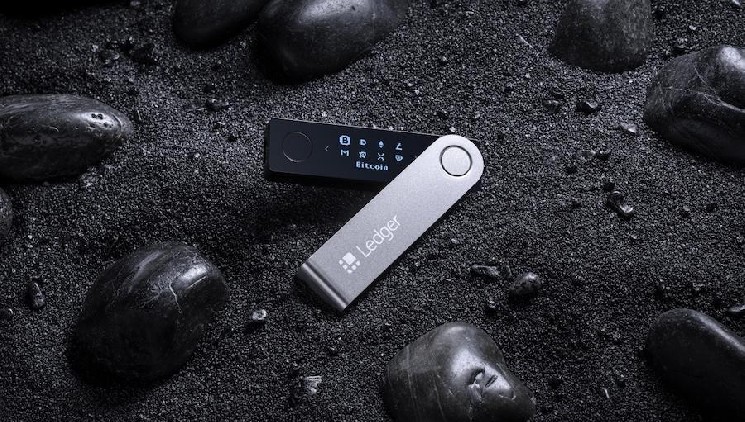
Группа несколько месяцев скупала оригинальные устройства Ledger, вскрывала и устанавливала скрытые модули для перехвата сид‑фраз, утверждает компания. После модификации кошельки возвращались в продажу через официальных реселлеров — в частности, через малазийского партнера CryptoBilis. Злоумышленники просто возвращали товар в магазин под разными предлогами, объяснила Ledger.
Производитель холодных кошельков настаивает, что у злоумышленников была выстроена полноценная инфраструктура: логистика, имлось программное обеспечение для сбора данных и схема отмывания похищенных средств. В подготовку атаки, по версии Ledger, были вложены «миллионы долларов».



