ru
Назад к списку

Раскрыт способ кражи сид-фраз через аппаратные кошельки Ledger

source-logo  bits.media 13 Октябрь 2026 06:47, UTC
image

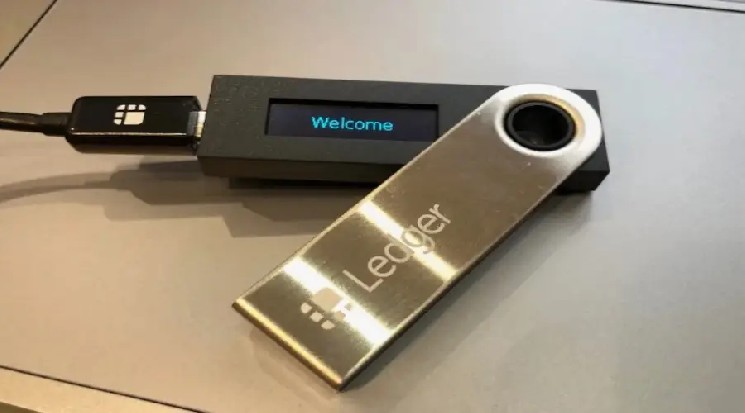
Шпионский модуль находился внутри корпуса аппаратного кошелька и считывал информацию с экрана. При первоначальной настройке устройство показывало владельцу сид-фразу из 24 слов. Микроконтроллер шпионского модуля распознавал эти слова и передавал через мобильный интернет с помощью встроенной в модуль электронной сим-карты (eSIM).

Посторонний модуль работал независимо от основных компонентов кошелька. Он не вмешивался в работу защищенного чипа Secure Element и операционной системы, не изменял транзакции и цифровые подписи. Для похищения секретной фразы злоумышленникам было достаточно перехватить информацию, появлявшуюся на экране.

Будьте в курсе
движения ваших монет

Алерты, котировки в реальном времени и новости рынка — в одном приложении
qr-code Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play

Ledger поначалу признавала наличие шпионского модуля только в одном из своих устройств. Теперь компания признает, что все подтвержденные случаи потери средств связаны с кошельками, проданными через азиатского реселлера CryptoBilis. Краж с устройств, приобретенных у других продавцов, производитель пока не увидел. Реселлер прекратил продажи кошельков Ledger — как минимум на время расследования.

Производитель кошельков не может назвать точное число пострадавших и общую сумму похищенных средств. Независимые аналитик оценивали объемы похищенного в $70-90 млн. Компания посоветовала покупателям реселлера CryptoBilis не настраивать новые устройства, а тем, кто уже ими пользовался, — перевести криптовалюту на другой кошелек с новой фразой восстановления.

Ранее стало известно, что инвестор потерял 80 биткоинов стоимостью $6,6 млн после перевода монет на аппаратный кошелек Ledger, приобретенный у CryptoBilis.

bits.media