ru
Назад к списку

Пользователь нашел скрытый аппаратный имплантат в кошельке Ledger

source-logo  news.bitcoin.com 11 Октябрь 2026 17:05, UTC
image

Новые поддельные кошельки Ledger, предположительно, обнаружены за пределами Азии

В то время как продолжается расследование недавней утечки на сумму 93,4 млн долларов, затронувшей кошельки Ledger, проданные в Азии авторизованным реселлером CryptoBilis, появляются сообщения, связывающие эту утечку с другими реселлерами в других регионах.

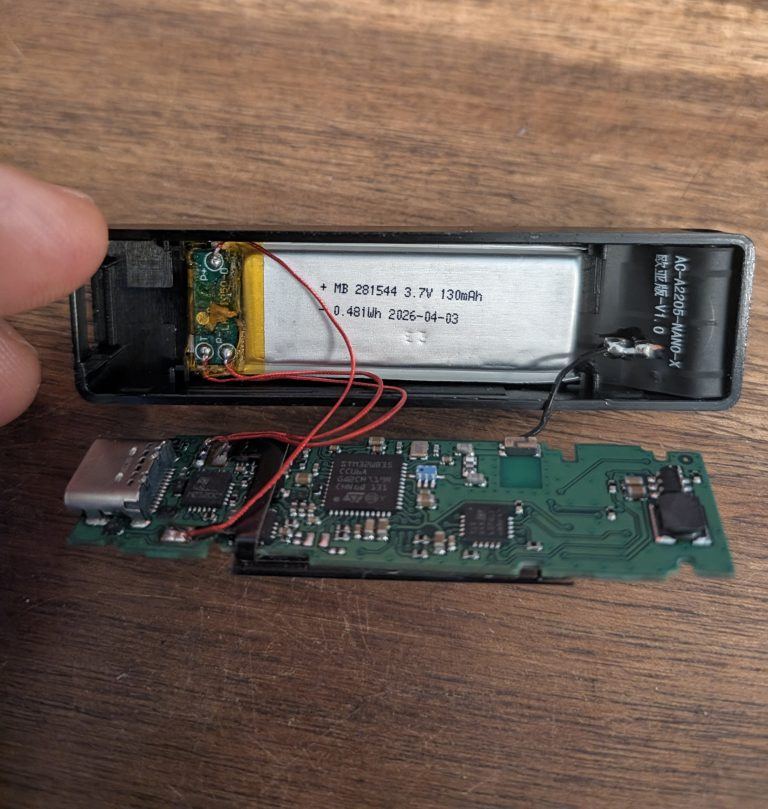
Компания Ledger признала лишь наличие скрытого имплантата в одном из устройств, затронутых кражей на миллион долларов. Тем не менее пользователь X Johannes (4, 4) представил доказательства наличия других имплантов в ещё одном кошельке Ledger, который, как сообщается, был приобретён в Mediamarkt — немецкой сети магазинов, представленной в нескольких европейских странах, включая, в частности, Италию, Испанию, Турцию, Польшу, Австрию и Нидерланды.

Йоханнес (4, 4), который, как утверждается, приобрел этот кошелек две недели назад, указал, что этот имплантат, по всей видимости, является более ранней версией, поскольку он не скрывается за экраном устройства, что затрудняет его обнаружение. Тем не менее он пояснил, что его кошелек, хотя и был скомпрометирован, не перечислил его средства злоумышленнику. «Либо устройство не сработало, либо они ждали более широкого распространения взломанных устройств», — предположил он.

Будьте в курсе
движения ваших монет

Алерты, котировки в реальном времени и новости рынка — в одном приложении
qr-code Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Аппаратный имплантат, обнаруженный в кошельке Ledger. Источник: аккаунт Йоханнеса (4,4) в X.

Бывший генеральный директор Mt Gox Марк Карпелес добавил, что на антенне этого кошелька было написано «евразийская версия», что указывает на наличие различных версий в зависимости от мобильных частот, используемых в каждом регионе.

Ранее Марк Карпелес зафиксировал наличие подобных имплантатов в кошельках, приобретенных в Малайзии, где базируется компания Cryptobilis. Это новое сообщение расширяет сферу действия уязвимости на кошельки, продаваемые в Европе, что потенциально подвергает большее количество клиентов риску этой атаки.

Наконец, Йоханнес (4,4) рекомендовал владельцам кошельков Ledger, приобретённых у перепродавцов, вскрыть свои устройства и не доверять программным проверкам Ledger, поскольку аналогичные случаи наблюдались и в других регионах. Все подделанные устройства прошли программные проверки безопасности Ledger, что побудило клиентов использовать их без опасений.

В своём последнем обновлении компания Ledger уточнила, что все подтверждённые случаи, связанные с этой уязвимостью, ограничивались устройствами, проданными через CryptoBilis, и призвала затронутых пользователей «обратиться в службу поддержки Ledger по официальным каналам и подать жалобы в местные правоохранительные органы».

«В настоящее время мы постоянно совершенствуем эту работу, и подобные события укрепляют нашу решимость: пересматривать механизмы контроля авторизованных реселлеров, совершенствовать аппаратные средства защиты и сотрудничать с властями», — заключила компания Ledger.

На момент написания статьи служба поддержки Ledger не прокомментировала многочисленные сообщения о предполагаемых подделанных устройствах, поступивших от европейских реселлеров.

news.bitcoin.com