Ledger подтвердила скрытый аппаратный имплантат в кошельке пользователя
news.bitcoin.com
10 Октябрь 2026 16:18, UTC
Ledger подтверждает физическое вмешательство на фоне расширения расследования по делу о криптокошельке
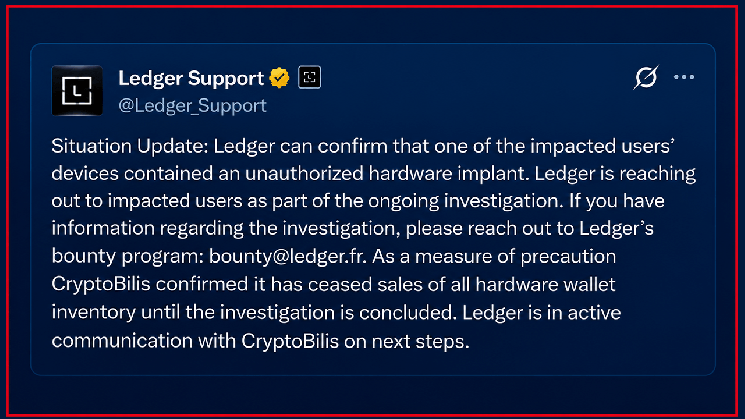
В субботу, 10 октября, компания Ledger подтвердила, что устройство одного из пострадавших клиентов содержало несанкционированный аппаратный имплантат; это открытие придает значительный вес подозрениям, связанным с недавним инцидентом с опустошением кошельков, в котором фигурирует юго-восточноазиатский реселлер CryptoBilis. Это подтверждение последовало за оценками убытков, достигающих 93,4 млн долларов, хотя компания Ledger не проверила эти цифры независимо.
Компания также утверждает, что её инфраструктура безопасности остаётся нетронутой, что ставит следователей перед довольно необычной проблемой: потенциально скомпрометированное устройство, которое по-прежнему может выглядеть подлинным. Заявление Ledger, опубликованное в субботу, стало первым подтверждением со стороны компании факта физического взлома аппаратного кошелька пострадавшего клиента. Производитель объявил, что «одно из устройств пострадавшего пользователя содержало несанкционированный аппаратный имплантат», что дало следователям самое весомое на данный момент доказательство того, что в дело вмешалось вредоносное оборудование.
В посте в X аккаунт службы поддержки компании пояснил, что «связывается с пострадавшими пользователями в рамках продолжающегося расследования», при этом призвав всех, кто располагает соответствующей информацией, обратиться в программу вознаграждений. CryptoBilis также приняла меры: по данным Ledger, этот реселлер «приостановил продажу всего ассортимента аппаратных кошельков до завершения расследования».
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Это подтверждение последовало за пятничными сообщениями об опустошенных кошельках в Юго-Восточной Азии, где следователи отследили подозрительные транзакции с биткойнами, эфиром и стейблкоинами. Независимые оценки значительно разнятся: Yfarmx оценивает предполагаемые убытки в 93,4 млн долларов по 471 адресу, а Bitquery — примерно в 92,9 млн долларов по 311 уникальным адресам.
Скрытое аппаратное обеспечение вызывает вопросы о безопасности кошельков
Это открытие также придаёт достоверность независимым выводам, опубликованным бывшим генеральным директором Mt Gox Марком Карпелесом, который задокументировал модифицированный Ledger Nano X, содержащий скрытую печатную плату, оборудование для сотовой связи и компоненты, предположительно способные перехватывать фразы восстановления.
Предполагаемая уловка была особенно изощрённой. По имеющимся данным, вместо атаки на защищённый элемент кошелька оборудование отслеживало информацию, поступающую на дисплей устройства во время настройки, потенциально перехватывая слова для восстановления перед их передачей через сотовую связь.
Такой подход мог бы позволить внешне подлинному устройству пройти стандартные проверки аутентификации, при этом тайно раскрывая фразу восстановления его владельца. Однако исследователи не установили, что каждый затронутый кошелек содержал аналогичное оборудование.
Производитель аппаратных кошельков Ledger постарался провести разграничение между подделанным оборудованием и своими базовыми системами безопасности, заявив: «У нас нет никаких признаков того, что инфраструктура безопасности, системы или сервисы Ledger были скомпрометированы».
Несколько аккаунтов в X выразили несогласие с объяснением ситуации со стороны Ledger.
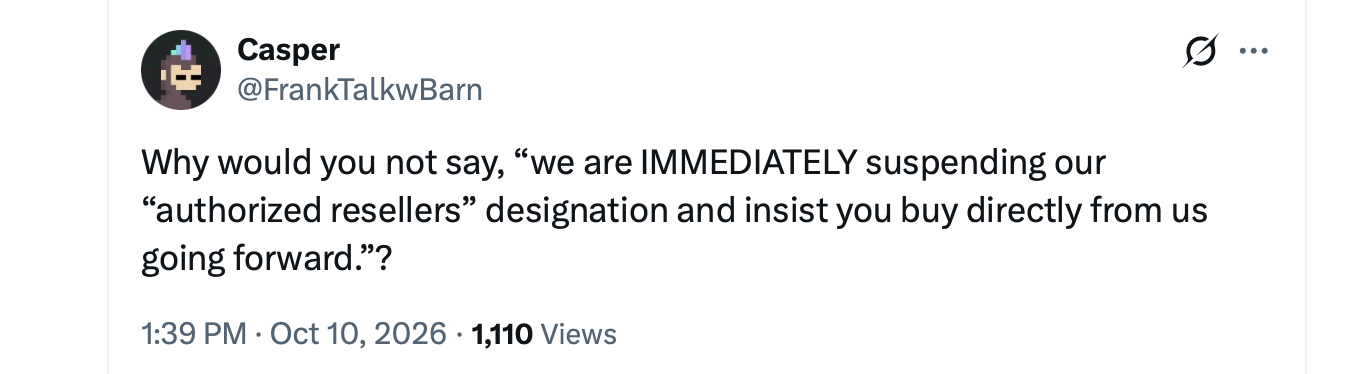
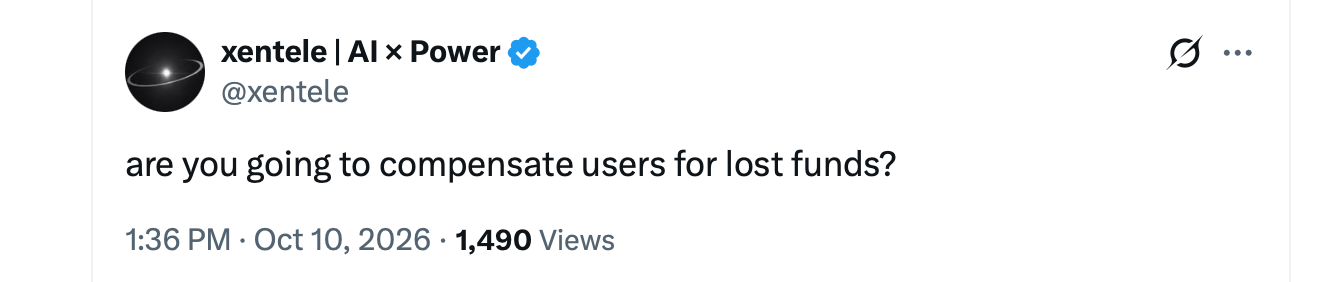
Пост Ledger в X вызвал массу критики, и некоторые были далеко не довольны тем, как Ledger справилась с ситуацией. В комментариях к посту в X несколько пользователей спрашивают: «Вы собираетесь возместить ущерб пострадавшим?» Другие заявили, что считают Ledger ответственной за свои действия по аутсорсингу. «Разве это не ваша ответственность, ведь они были вашими официальными авторизованными реселлерами? Вы несете ответственность за выплату компенсации пострадавшим», — написал другой пользователь в ветке Ledger в X.
Ledger выпустила новое предупреждение для клиентов CryptoBilis
По мере того как расследование набирает обороты, Ledger вновь повторила свои рекомендации клиентам, которые приобрели устройства через этого реселлера. Компания посоветовала пострадавшим покупателям «не приступать к настройке, если они еще этого не сделали».
Многие пользователи X спрашивали у Ledger, будут ли возмещены убытки.
Клиентам, которые уже инициализировали свои кошельки, Ledger посоветовала «рассмотреть возможность переноса активов на новый устройство Ledger (с новым седом)». Это важно, поскольку фраза восстановления, записанная во время настройки, может потенциально подвергнуть риску активы даже спустя долгое время после отключения скомпрометированного устройства.
Ledger также подтвердила, что «работает над дополнительными, усовершенствованными решениями по защите от несанкционированного вмешательства», что свидетельствует о том, что физические модификации, способные обойти существующие проверки, стали актуальной проблемой безопасности.
Компания поблагодарила SEAL 911 за помощь следователям и заявила, что сотрудничает с властями. Между тем Ledger предупредила клиентов, что «Ledger никогда не будет запрашивать вашу 24-словную фразу восстановления».
Несмотря на все эти события, главные вопросы остаются без ответа. На данный момент подтверждено наличие одного скомпрометированного устройства, но количество дополнительных имплантов, их связь с заявленными потерями и личности виновных по-прежнему остаются невыясненными. Устройство, созданное для хранения секретов, по-видимому, имело «второй набор ушей», и следователи все еще выясняют, сколько еще людей могли подслушивать.

 news.bitcoin.com