Ledger требует возмещения ущерба в размере 86 млн долларов, связанного с одним из своих официальных реселлеров
cryptopolitan.com
09 Октябрь 2026 15:30, UTC
Ledger начала расследование кражи около 86 миллионов долларов. Деньги были похищены с криптокошельков, проданных через CryptoBilis.
Стандартная рекомендация компании по безопасности заключается в покупке только через проверенные официальные каналы, такие как CryptoBilis, который был одобрен самой Ledger.
Сколько было украдено у реселлера Ledger?
CryptoBilis — это малайзийский интернет-магазин, запущенный в декабре 2020 года Арравиндом Прабhu, Вималом Селвамани и Дивагером Ратхакрышнаном под их компанией Fetch International. Магазин указал в 2021 что стал авторизованным реселлером для парисского производителя аппаратных кошельков.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
4,8 на основе 40 К оценок в App Store и Google Play
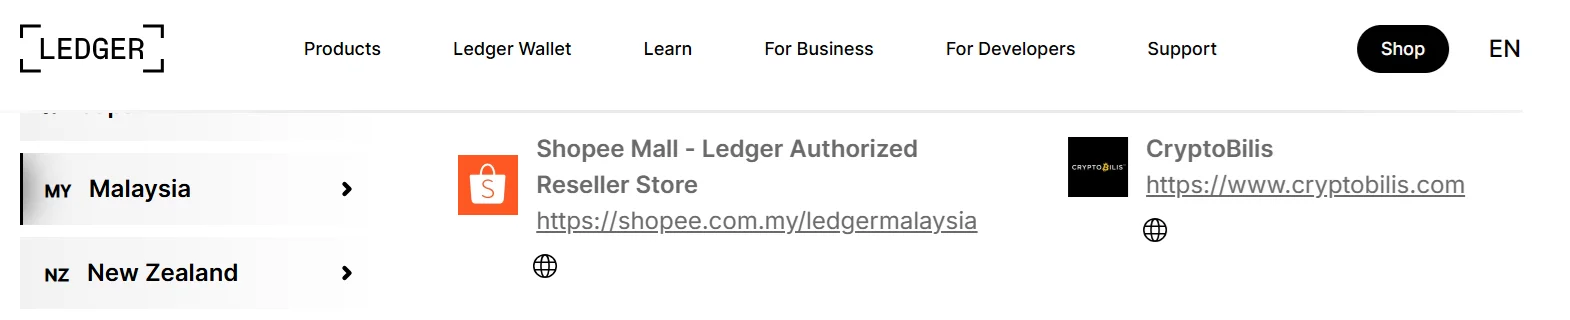
Авторизованные реселлеры аппаратных кошельков Ledger в Малайзии. Источник: Ledger.
В пятницу Ledger сообщила в своем аккаунте поддержки что она просила CryptoBilis приостановить все продажи и отгрузки продуктов Ledger, пока расследуются сообщения о краже более 86 миллионов долларов в биткоинах, эфириуме и троне из кошельков, которые продавала эта компания.
Спектр, анонимный исследователь блокчейна, Securitize что были жалобы на опустошенные кошельки среди владельцев Ledger в X и Reddit.
Спектр сообщил, что их расследование подозреваемых адресов кражи выявило поступления от сотен кошельков жертв в биткоинах, эфириуме и троне, общая сумма которых превысила 86 миллионов долларов.
Общая сумма потерь в результате взлома и связь между отдельными случаями не подтверждены. Причина также остается неизвестной. Ledger заявляет, что нет доказательств того, что ее собственные системы или программное обеспечение для кошельков были скомпрометированы.
Ledger рекомендовал всем, кто покупал у реселлера за последние 90 дней, не настраивать устройство. Клиентам, которые уже активировали кошелек, было рекомендовано перевести свои средства на другое устройство Ledger с новым восстановительным паролем.
Какие основные версии?
Одна из популярных теорий о том, как злоумышленники осуществили взлом, предполагает использование атаки через цепочку поставок. В ходе такой атаки устройство модифицируется таким образом, что любая фраза восстановления для него уже известна злоумышленнику до того, как оно попадет к покупателю. После этого злоумышленник может опустошить кошелек, как только на него поступят средства.
Этот метод был документирован в 2023 когда исследователи Kaspersky обнаружили аппаратный кошелек Trezor Model T с признаками вмешательства. Основной чип устройства был заменен, а его программное обеспечение было изменено так, чтобы выдавать пользователям одну из 20 фраз, уже известных злоумышленникам. В данном случае злоумышленники выждали около месяца, прежде чем опустошить кошелек.
сообщил Cryptopolitan что Ledger отказался от запланированного IPO на сумму $4 млрд в США в мае, заявив, что решение было обусловлено неблагоприятными рыночными условиями. Компания указала, что рассматривает возможность привлечения частного финансирования, однако теперь эти шансы кажутся невеликими на фоне нового инцидента с безопасностью.
Ledger зафиксировал отдельный инцидент в январе, сообщив, что его платежный процессор Global-e подвергся утечке данных клиентов. Исследователь ZachXBT прокомментировал этот инцидент, отметив, что компаниям, производящим аппаратные кошельки, нельзя доверять хранение личной информации.

 cryptopolitan.com