Шесть оттоков, один недавно внесённый в белый список контракт
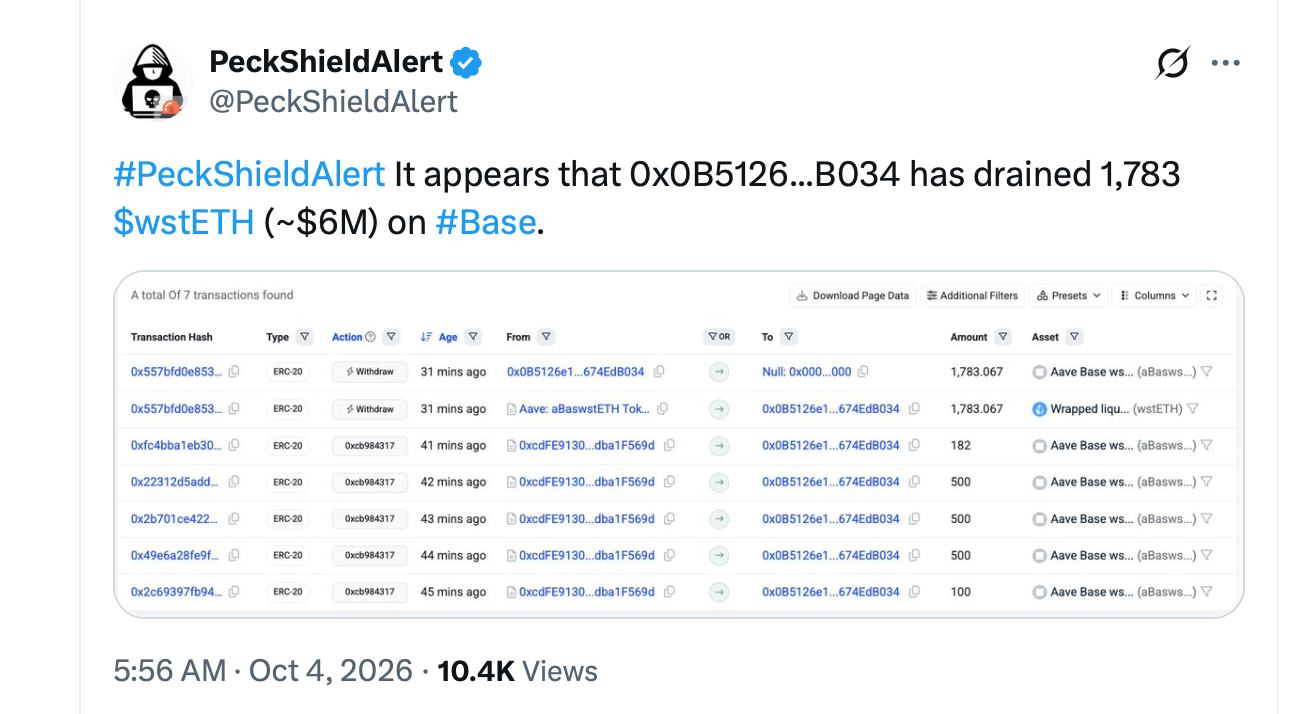
Peckshield, Certik и Exvul пришли примерно к одинаковым выводам. По данным этих компаний, из хранилища было взято в заем 1 783,067 aBaswstETH, которые были обменяны через Aave на Base на примерно 1 783 wstETH.
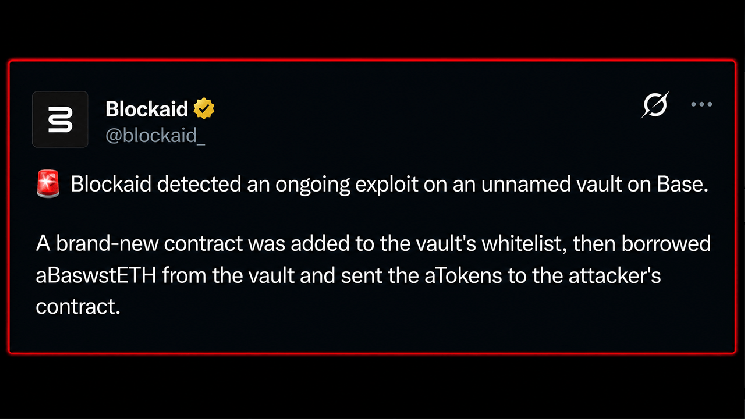
Проще говоря, изначально извлеченные токены представляли собой токены-квитанции Aave, соответствующие обернутому заложенному эфиру, депонированному на L2 Base. В белый список хранилища был добавлен вновь созданный контракт, который взял в заем эти токены-квитанции, переместил их в контракт, контролируемый злоумышленником, и обменял их через Aave на базовые wstETH.
Exvul насчитал шесть оттоков средств. Однако точная причина сбоя в авторизации пока не подтверждена. Компании, занимающиеся вопросами безопасности, не заявили о взломе каких-либо основных контрактов, и это не был взлом самой цепочки Base. Предположения о взломе кошелька или конкретной позиции в Aave остаются лишь предположениями.
«Seven-Signer Safe» без названия
Записи в цепочке блоков делают эту загадку ещё более трудноигнорируемой. Опустошённый хранилище представляет собой прозрачный прокси Openzeppelin, владелец которого указывает на Safe, созданный около 324 дней назад. Для работы этого Safe требуется три из семи подписей, но у него нет публичного имени протокола, и ни один из адресов семи подписантов не был публично идентифицирован компаниями по безопасности, отслеживающими инцидент.
Полномочия на обновление разделены, что добавляет ещё один уровень контрактов между хранилищем и тем, кто в конечном итоге им управляет. На данный момент видимым в цепочке блоков владельцем, управляющим хранилищем, является анонимный «Safe» с механизмом «3 из 7». Прокси, средства с которого были выведены, имеет адрес 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, а владелец «Safe» — 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan и Arkham Intelligence идентифицируют последний как Safeproxy, созданный с помощью Safe Proxy Factory 1.4.1.
Это различие важно для понимания того, что на самом деле известно следователям. Они могут видеть хранилище, контракт его владельца, семь адресов для подписи и цепочку токенов. Чего они не могут увидеть, так это организацию, стоящую за этими адресами, а также то, было ли изменение белого списка результатом использования украденных учетных данных, действий «белого хакера», некорректных разрешений или другой неизвестной уязвимости. Ни одна из публичных команд не выступила с объяснением, чтобы заполнить этот пробел.
Системный риск пока, похоже, локализован, хотя сбыт украденных wstETH может оказать краткосрочное давление на его привязку к доллару. Остаётся любопытная картина: пропало примерно 6 миллионов долларов, исследователи блокчейна смогли отследить механизм, стоящий за утечкой, а семь адресов подписантов находятся у всех на виду. Однако люди, контролирующие эти адреса, по-прежнему явно отсутствуют в этой истории.
Ситуация продолжает развиваться. Ни один протокол не заявил о своей причастности к хранилищу, и никто не опубликовал подтвержденного отчета о баге или компрометации ключей. Дополнительные подробности будут добавлены по мере появления новой информации.

 news.bitcoin.com