Узлы сети Bitcoin Lightning стали мишенью атак, а Core Lightning бьет тревогу
news.bitcoin.com
02 Октябрь 2026 11:20, UTC
Core Lightning бьет тревогу: злоумышленники нацелены на незащищенные узлы
Core Lightning обращается с довольно простым призывом ко всем, кто до сих пор использует устаревшее программное обеспечение: обновитесь немедленно. 1 октября разработчики реализации узла сети Bitcoin Lightning Network предупредили, что злоумышленники нацелены на узлы, работающие под управлением версии 26.06.7 или более ранних, что превращает исправление, выпущенное 22 сентября, в неотложный вопрос безопасности.
Что именно эксплуатируют злоумышленники, пока остается неизвестным. Проект не подтвердил, что какие-либо атаки увенчались успехом или что были похищены средства, но версия 26.06.8 устранила уязвимости, начиная от проблем с отказом в обслуживании и заканчивая дефектом закрытия каналов, способным поставить под угрозу денежные средства.
Исправление появилось раньше предупреждения
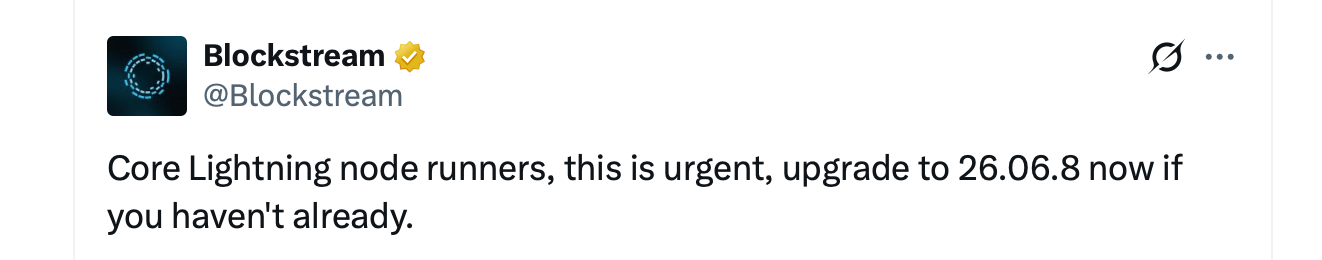
Core Lightning, поддерживаемый в рамках проекта Elements, рекомендовал операторам узлов перейти на последнюю версию «как можно скорее» после получения сообщений о том, что злоумышленники нацелились на незащищенные узлы. Криптокомпания Blockstream поддержала это предупреждение и призвала операторов, все еще использующих старые сборки, установить версию 26.06.8.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
4,8 на основе 40 К оценок в App Store и Google Play
Предупреждение от Blockstream о баге в Core Lightning.
Интересен график событий. Версия 26.06.8 вышла 22 сентября, примерно за 10 дней до предупреждения об атаке, и разработчики уже настоятельно рекомендуют обновление. Некоторые тесты были намеренно засекречены, чтобы потенциальным злоумышленникам было сложнее провести обратную разработку уязвимостей, пока операторы успеют установить исправления. Затем ситуация обострилась.
Публичные описания релиза указывают на три класса ошибок. Одна из них может привести к сбою узла отправителя. Другая — к исчерпанию памяти через REST-интерфейс Core Lightning. Самая опасная связана с закрытием канала и потенциально может привести к потере средств пользователя из-за сбоя в работе механизма штрафов.
Когда закрытие канала идёт не по плану
Кроме того, система штрафов в Lightning Network устроена так, что если участник мошенничает, транслируя устаревшее состояние канала, то честный участник может потребовать штраф. Дефект в версии 26.06 может привести к тому, что Core Lightning ошибочно примет определённые транзакции за обычное согласованное закрытие и не заметит скрытое под ними аннулированное обязательство.
В таком сценарии программное обеспечение, предназначенное для выявления мошенника, может не сработать, в результате чего у другой стороны останутся средства, которые должны были быть конфискованы. Проект не сообщил, используют ли злоумышленники именно эту уязвимость, уязвимость, связанную с сбоем, проблему с REST или другую проблему, детали которой остаются частично скрытыми.
Это различие имеет значение. Это не уязвимость самого Биткойна. Она затрагивает Core Lightning — одну из реализаций Lightning Network, сети масштабирования, построенной на основе Биткойна. LND, Eclair и LDK не упоминались в предупреждении, а обычные пользователи кошельков не обязательно запускают узлы Core Lightning. Их уязвимость зависит от инфраструктуры, стоящей за их кошельками.
Цикл обеспечения безопасности, начавшийся в августе
Предупреждение, опубликованное в четверг, не появилось на пустом месте. 26 августа Core Lightning сообщила, что занимается обработкой большого количества отчетов об уязвимостях, сгенерированных искусственным интеллектом. Несколько из них оказались обоснованными, что потребовало скоординированного исправления.
Операторам было рекомендовано не просто отключать систему. Вместо этого Core Lightning посоветовал перезапускать систему с параметром –offline, который отключает соединения с пирами, но при этом позволяет демону продолжать отслеживать блокчейн и реагировать на принудительное завершение работы. Отключенный узел не может выполнять эту задачу. Версия 26.06.7 вышла примерно 28 августа, но 15 сентября началось очередное расследование, касающееся экспериментальных функций, которые могли повлиять на средства пользователей. Шесть дней спустя вышла версия 26.06.8. Примерно через 10 дней после этого поступили сообщения об активных атаках.
Онлайн-деньги меняют подход к исправлениям
Узлы Lightning — это не «холодные кошельки», пылящиеся в ящике стола. Их ключи каналов остаются в сети, поскольку узлы должны маршрутизировать платежи в режиме реального времени. Это делает устаревшее программное обеспечение не просто проблемой для бесперебойной работы. Средства могут находиться непосредственно в системе, которую злоумышленник пытается взломать.
Публичных данных об убытках нет, и Core Lightning не заявлял, что атаки увенчались успехом. На данный момент каждый узел, на котором по-прежнему работает версия 26.06.7 или более ранняя, остаётся в группе, на которую, по словам проекта, нацелены злоумышленники. Операторам рекомендуется установить версию 26.06.8 или более позднюю, проверять подписи или дайджесты Docker, а также держать экспериментальные функции отключенными, если они не понимают связанных с ними рисков.
Патч уже несколько дней находится в открытом доступе. Теперь, похоже, кто-то начинает «стучаться в двери» тех, кто его ещё не установил. Между тем многие задаются вопросом, сколько ещё ошибок будет обнаружено в криптоиндустрии с помощью ИИ.

 news.bitcoin.com