По данным Galaxy, около 40% оттока средств Coldcard во второй волне составили спасательные операции, проводимые «белыми» инвесторами
cryptopolitan.com
23 Сентябрь 2026 06:13, UTC
Алекс Торн, руководитель исследовательского отдела Galaxy Digital, говорит, что вторая волна атак с использованием уязвимости в кошельке Coldcard примерно на 40% состояла из действий «белых хакеров».
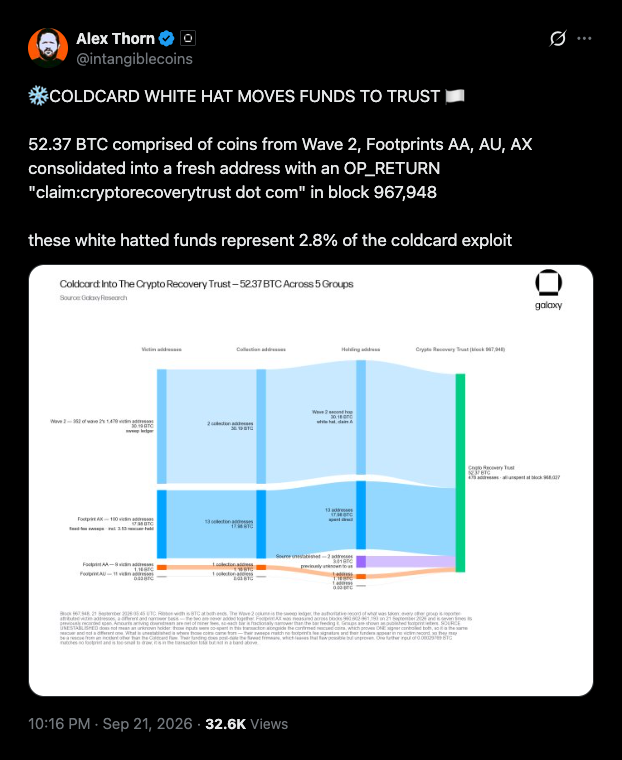
Посылка Thorn tracked стоимостью 52,37 $BTC отправляется по адресу, указанному для нового траста восстановления.
52,37 $BTC поступили на новый адрес в блоке 967948
По словам Торна, 52,37 $BTC поступили из монет второй волны и трех кластеров злоумышленников, которые Galaxy назвала Footprint AA, AU и AX. Средства поступили на новый адрес, подтвержденный в блоке 967948.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
4,8 на основе 40 К оценок в App Store и Google Play
В транзакции содержалась заметка OP_RETURN — короткое сообщение, встроенное в Bitcoin -транзакцию. Оно гласило: «claim:cryptorecoverytrust dot com»
Торн оценил сумму украденного в 2,8% от средств, полученных в результате эксплуатации уязвимостей trac. В рамках той же транзакции на тот же адрес восстановления было отправлено еще 3,0134 $BTC, ранее не имевших истории транзакций trac.
Торн сказал, что, вероятно, это были деньги, возвращенные «белыми» агентами Coldcard. Он отметил, что связь не подтверждена.
В рамках мониторинга блокчейна компания Galaxy Research также обнаружила связанный с этим перевод в размере 40,71 $BTC, что составляет примерно 3,31 миллиона долларов, совершенный 21 сентября.
В этой транзакции было 11 адресов, 20 входов и 480 выходов, и она также содержала то же сообщение о доверии восстановления.
В сообщении Алекса Торна на X показано, что в фонд Crypto Recovery Trust было консолидировано 52,37 $BTC.
Ущерб достиг пика в размере около 130 миллионов долларов из-за ошибки в программном обеспечении в марте 2021 года
«Белые хакеры» — это специалисты по информационной безопасности, которые используют методы злоумышленников для кражи уязвимых криптовалют до того, как это сделают преступники. Часть средств, выведенных из кошельков жертв, представляла собой спасение, когда монеты оставались на месте до появления владельцев.
Пострадавшие могут проверить адреса кошельков на сайте cryptorecoverytrust.com, чтобы узнать, были ли средства переведены в безопасное место. Большая часть украденных bitcoin находится в неактивном состоянии в кошельках злоумышленников.
Взлом Coldcard начался 30 июля и происходил поэтапно в течение последующих дней. Ущерб оценивается от более чем 100 миллионов долларов до примерно 130 миллионов долларов.
В предыдущем отчете Cryptopolitanсообщалось о выводе примерно 1816 $BTC с более чем 5200 адресов, что на тот момент составляло от 114 до 116 миллионов долларов.
В некоторых сгенерированных прошивкой Coldcard сид-фразах использовался программный источник случайных чисел вместо аппаратного генератора устройства, и злоумышленники восстанавливали эти сид-фразы в автономном режиме, чтобы опустошить кошельки.
Ранее tracуязвимость с изменением прошивки в марте 2021 года. Компания Coinkite, разработчик Coldcard, с тех пор обновила свою прошивку, но монеты, уже защищенные старыми сид-фразами, по-прежнему находятся под угрозой. Cryptopolitan

 cryptopolitan.com