news.bitcoin.com
-
Основные выводы:
-
- Polymarket сообщила, что хакеры похитили около 3 миллионов долларов у более чем 11 пользователей через скомпрометированного стороннего поставщика.
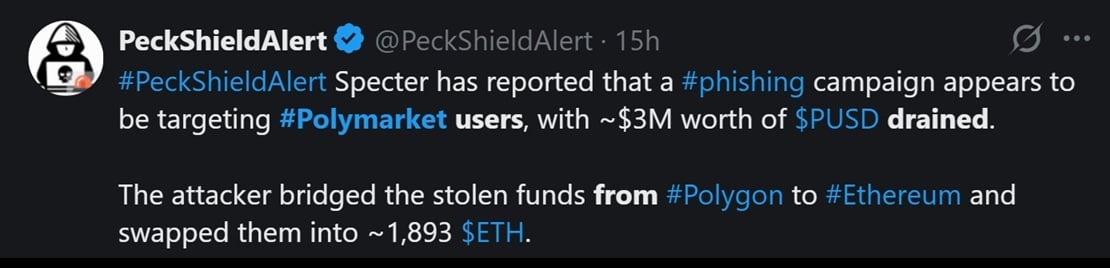
- Компания Peckshield установила, что эксплойт был связан со вредоносным кодом интерфейса, который с помощью фишинга заставлял пользователей утверждать мошеннические транзакции.
- Polymarket заявила, что полностью возмещает ущерб пострадавшим, поскольку рынки прогнозов сталкиваются с растущим вниманием со стороны органов безопасности и регулирующих органов.
-
Атака на цепочку поставок, а не прямой взлом
Polymarket сообщила, что взлом одного из внешних поставщиков позволил злоумышленникам внедрить вредоносный код в интерфейс для некоторых пользователей. Подделанный скрипт лежал в основе фишинговой кампании, в ходе которой жертв обманом заставляли утверждать мошеннические транзакции, в результате чего средства были выведены из их подключенных кошельков.
«Мы локализовали инцидент», — заявила Polymarket, добавив, что удалила затронутую зависимость и «возмещает ущерб в полном объеме». Компания подчеркнула, что ее собственная основная инфраструктура и рынки на блокчейне не были взломаны, а слабым звеном стал сторонний поставщик, чей код предоставлялся через веб-сайт Polymarket.