bits.media
Крупный криптоинвестор стал жертвой атаки с подменой адреса криптокошелька («отравление адреса», address poisoning) после вывода средств со счета на бирже Binance. О происшествии рассказал китайский криптоаналитик и инфлюенсер под ником @EmberCN.
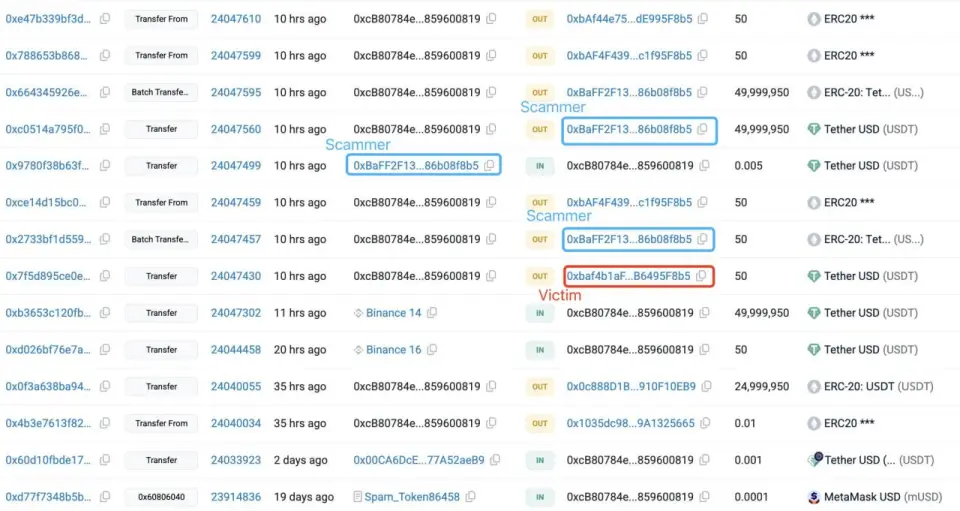
Будущая жертва мошенничества провела тестовую транзакцию, выведя 50 $USDT. И вскоре получила с похожего адреса микротранзакцию в 0,005 $USDT. Ее отправил неизвестный злоумышленник, повторив в строке адреса несколько первых и последних символов из наименования адреса вывода средств своей жертвы. Поддельный адрес был верифицирован и появился в истории недавних транзакций.
@EmberCN предположил, что жертва, вероятно, автоматически скопировала адрес, не проверив полностью, и перевела 49 999 950 $USDT на подставной кошелек: