В отчете за 2025 год Cloudflare поясняет: вредоносные письма могут привести к краже учетных данных, информации или денег.
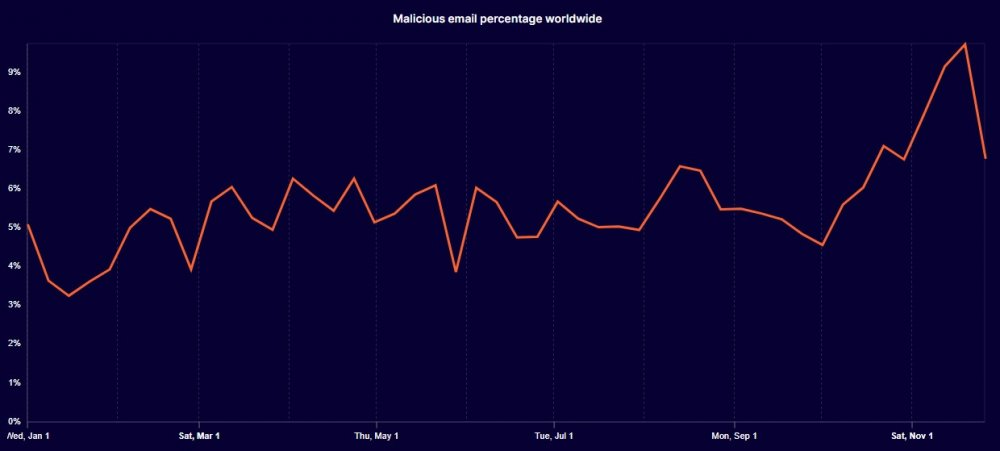
В ноябре доля вредоносных писем достигла 9,7 %. Источник: Cloudflare
Обманные ссылки лидируют среди угроз
Как показало исследование, более половины (52%) вредоносных писем содержали обманные ссылки — это самая распространенная угроза. На втором месте по частоте — подделка личности (38%), что выше показателя 2024 года (35%). Злоумышленники имитируют доверенных лиц, используя поддельные домены, домены, похожие на настоящие, или манипулируют отображаемым именем отправителя.
Cloudflare выяснила, что чаще всего злоумышленники используют домен «.christmas». С этого домена 92,7% писем оказались вредоносными, а 7,1% составили спам.
Среди других доменов, которые активно эксплуатируют мошенники, — «.lol», «.forum», «.help», «.best» и «.click».
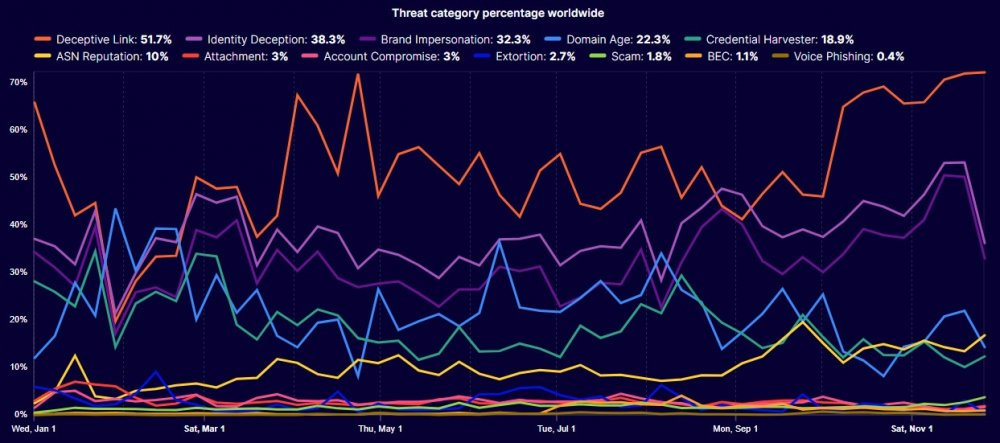
Обманные ссылки — самая распространенная угроза среди вредоносных писем. Источник: Cloudflare
Четверть HTML‑вложений несут угрозу
Ранее в 2025 году специалисты компании Barracuda, работающей в сфере кибербезопасности, проанализировали 670 млн писем — как вредоносных, так и представляющих собой нежелательный спам.
Исследователи подтвердили, что электронная почта остается самым распространенным каналом для кибератак. Злоумышленники применяют вредоносные вложения и ссылки, чтобы распространять вредоносное ПО, запускать фишинговые кампании и использовать уязвимости систем.
Результаты анализа показали: каждое четвертое письмо — нежелательный спам; четверть всех HTML‑вложений содержали вредоносный код; 12% вредоносных PDF‑вложений были связаны с мошенничеством с биткоинами.
В ноябре компания Hornet Security сообщила, что электронная почта продолжает служить стабильным каналом доставки кибератак в 2025 году. При этом количество писем, содержащих вредоносное ПО, выросло на 131% по сравнению с аналогичным периодом прошлого года.

 block-chain24.com