bits.media
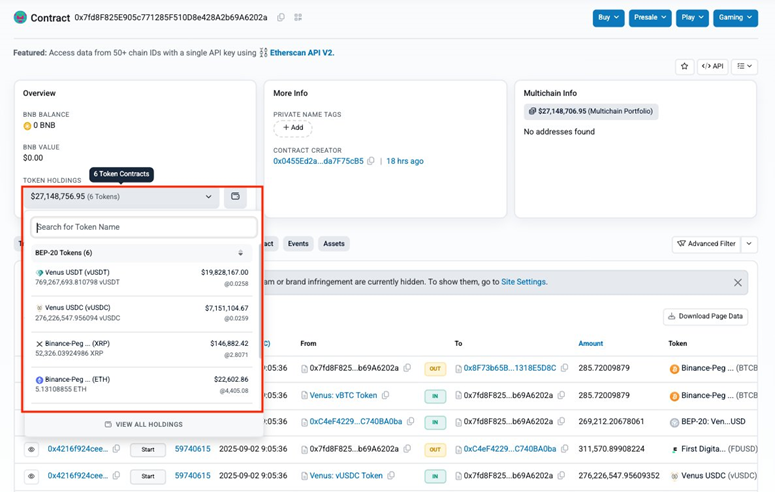
Один из клиентов платформы Venus Protocol в результате фишинговой атаки потерял $13,5 млн в токенах vUSDT, vUSDC, обернутых XRP и ETH. Об инциденте сообщили эксперты специализирующейся на кибербезопасности компании PeckShield.
По их словам, клиент сам подписал вредоносную транзакцию, тем самым предоставив мошеннику право на управление своими криптоактивами. После того, как хакер получил доступ, он вывел все средства жертвы на свой адрес.
Представители Venus подтвердили факт фишинговой атаки, сказав, что работа протокола ради безопасности остановлена на неопределенный период. Ведется расследование инцидента.