«По результатам проверки было установлено, что это сообщение было отправлено связанным с КНДР злоумышленником, выдававшим себя за бывшего подрядчика, — говорится в сообщении. — Этот ZIP-файл, когда его распространили для обратной связи среди других разработчиков, в конечном итоге установил вредоносное ПО, которое способствовало последующему вторжению».
16 октября платформа DeFi была вынуждена остановить свои кредитные рынки после того, как хакер получил контроль над закрытыми ключами и смарт-контрактами нескольких подписантов. Северокорейские хакерские группы давно атакуют криптоплатформы и украли 3 миллиарда долларов в криптовалюте в период с 2017 по 2023 год.
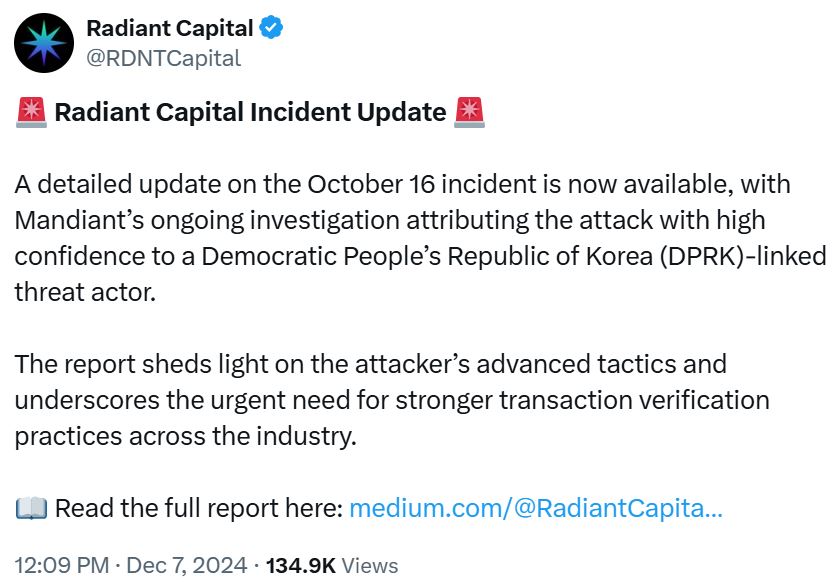
Источник: Radiant Capital.
Radiant заявила, что файл не вызвал подозрений, поскольку «запросы на просмотр PDF-файлов являются обычным делом в профессиональной среде», а разработчики «часто обмениваются документами в этом формате».
Домен, связанный с ZIP-файлом, также подделывал законный веб-сайт подрядчика.
Во время атаки были скомпрометированы несколько устройств разработчиков Radiant, а интерфейсы их кошельков отображали данные о безобидных транзакциях, в то время как вредоносные транзакции подписывались в фоновом режиме.
«Традиционные проверки и симуляции не выявили очевидных несоответствий, что сделало угрозу практически невидимой на обычных этапах проверки», — добавили в компании.
«Этот обман был выполнен настолько гладко, что даже с использованием стандартных передовых методов Radiant, таких как симуляция транзакций в Tenderly, проверка данных полезной нагрузки и соблюдение стандартных отраслевых процедур на каждом этапе, злоумышленники смогли скомпрометировать несколько устройств разработчиков», — написали в Radiant.
Пример поддельного PDF-файла, который может использоваться группой хакеров-злоумышленников. Источник: Radiant Capital
Radiant Capital заявила, что ответственный за угрозу субъект известен как «UNC4736», также известный как «Citrine Sleet», организация, связанная с главным разведывательным агентством Северной Кореи, Генеральным бюро разведки (RGB). Это может быть подкластер хакерского коллектива Lazarus Group.
Хакеры уже перевели в Ethereum около 52 миллионов долларов из украденных средств, полученных в результате атаки 24 октября.
«Этот инцидент показывает, что даже строгие стандартные операционные процедуры, аппаратные кошельки, инструменты моделирования, такие как Tenderly, и тщательная человеческая проверка могут быть обойдены продвинутыми злоумышленниками», — написала Radiant Capital в своем обновлении.
«Зависимость от слепой подписи и внешних проверок, которые можно подделать, требует разработки более надежных аппаратных решений для декодирования и проверки полезных нагрузок транзакций», — добавила платформа.
Это не первый случай взлома Radiant в этом году. Платформа остановила кредитные рынки в январе после эксплоита с мгновенным кредитом на 4,5 миллиона долларов.
После двух эксплоитов в этом году общая заблокированная стоимость Radiant значительно снизилась: с более чем 300 миллионов долларов в конце прошлого года до примерно 5,81 миллиона долларов по состоянию на 9 декабря, согласно DefiLlama.

 block-chain24.com