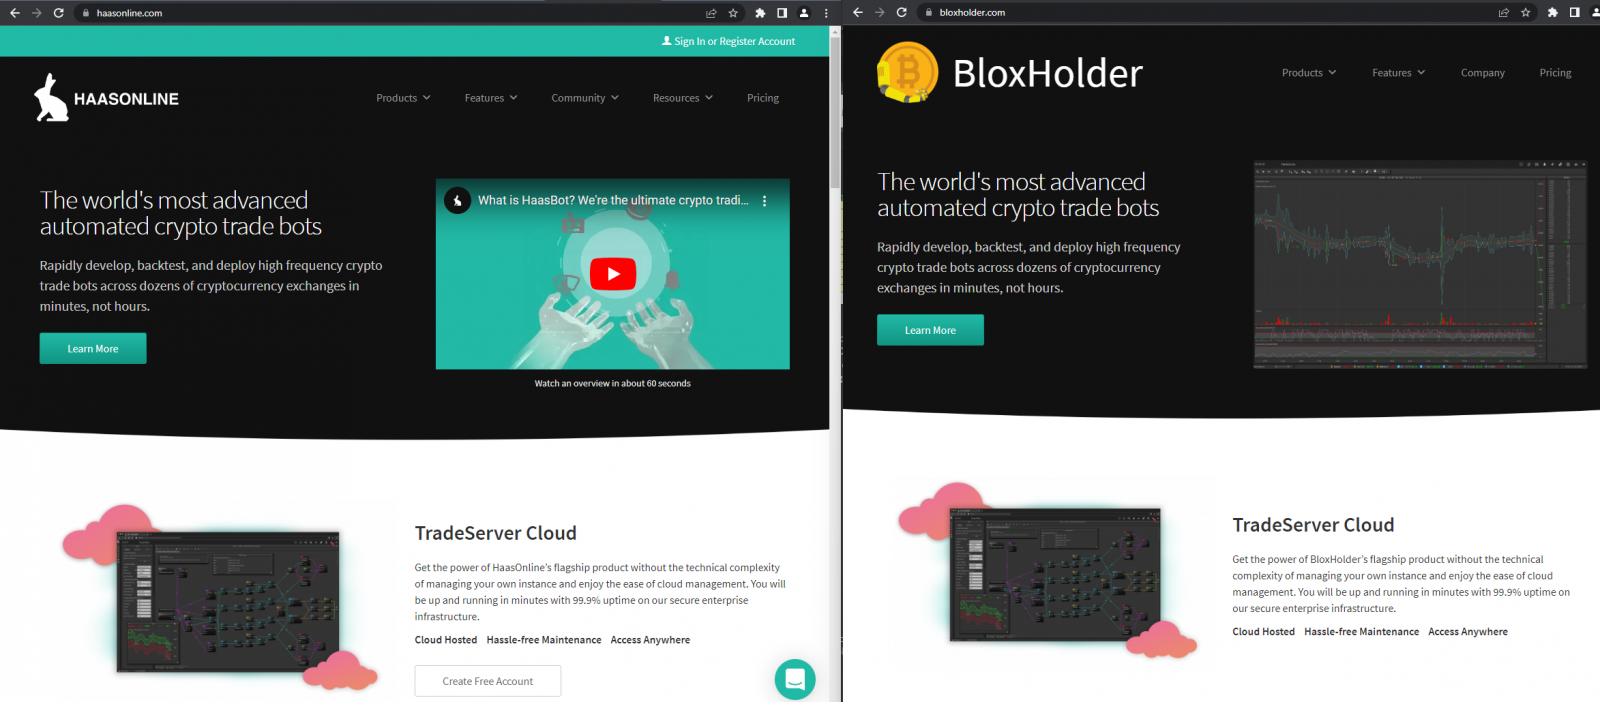
Слева настоящая версия сайта, справа — вредоносный клон. Источник: volexity.com
Известно, что как минимум веб-сайт [bloxholder[.]com] распространяет вирус под видом торгового бота, похожего на сервис HaasOnline. Вредоносный веб-сайт размером 12,7 Мб распространяет установщик Windows MSI под видом торгового бота BloxHolder. В реальности программа является вирусом AppleJeus, связанным с торговым клиентом QTBitcoinTrader.
В октябре 2022 года северокорейские мошенники пошли дальше и начали распространять вирусы в виде Excel-документа. Сообщается, что xls-документ размером 214 Кб под названием “OKX Binance & Huobi VIP fee comparision.xls” содержит макрос, создающий файлы на компьютере жертвы. Как только файлы установлены, вирус создает запланированную задачу и помещает дополнительные файлы в папку «%APPDATA%\Roaming\Bloxholder\».
Масштабы украденной криптовалюты остаются неясны, однако уже известно, что вирус AppleJeus активно обновляется. Например, в последней версии вредоносного программного обеспечения API-соединения теперь шифруются с помощью специального алгоритма, что усложняет их отслеживание антивирусами.
В начале ноября СМИ сообщили, что северокорейские хакеры развернули новую схему атаки на криптокомпании в Израиле. Как писало издание The Jerusalem Post, хакеры атаковали израильскую криптовалютную компанию с помощью «неизведанных ранее инструментов». Впрочем, остается неясно, о какой именно компании шла речь и связана ли атака с кампанией BloxHolder.

 beincrypto.ru