Валидаторам Solana на Ubuntu рекомендовано блокировать трафик до выхода исправления ядра
cryptopolitan.com
1 ч
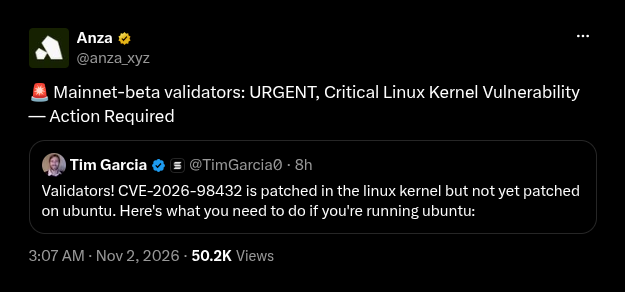
2 ноября Anza направила валидаторам Solana mainnet-beta предупреждение «Требуется действие» касательно критической уязвимости в ядре Linux, для которой в Ubuntu ещё не выпущено патча.
Разработчик Solana процитировал обсуждение с участием Тима Гарсии, руководителя направления по работе с валидаторами в Solana Foundation, который призвал операторов Ubuntu фильтровать трафик до выхода исправления.
Гарсия предлагает отключить Multipath TCP и миграцию сокетов
В своём посте Гарсия перечисляет три изменения, которые необходимо внести до появления пакета Ubuntu. Операторам следует использовать nftables для отбрасывания входящих TCP-пакетов с опциями IPv4.
Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении
Наведите камеру телефона, чтобы установить
4,8 на основе 40 К оценок в App Store и Google Play
Предупреждение Anza валидаторам Solana mainnet-beta, цитирующее Тима Гарсию, опубликовано в X вскоре после полуночи по UTC 2 ноября 2026 года.
Он рекомендовал отключить Multipath TCP с помощью параметра net.mptcp.enabled=0. Отключение миграции сокетов запросов TCP выполняется через net.ipv4.tcp_migrate_req=0.
Red Hat предупредила, что фильтрация снижает риски, но не предотвращает эксплуатацию полностью.
Уведомление касается валидаторов, работающих на Ubuntu. Требования Anza предусматривают, что сборка клиента и его запуск должны осуществляться на Ubuntu 24.04, а также требуется публичный IPv4-адрес.
По словам Гарсии, дефект ядра CVE-2026-98432 уже исправлен в основной ветке, однако обновление для пользователей Ubuntu пока не опубликовано.
CVE впервые опубликована 15 октября и последний раз обновлена 30 октября через трекер Canonical. Основной пакет ядра для версий 26.10, 26.04 LTS, 24.04 LTS и 22.04 LTS помечен как «Уязвимость: работа ведётся».
Сборки 20.04 и 18.04 более старых версий просто указаны как уязвимые. У этой ошибки оценка CVSS составляет 9.8, а приоритет в Ubuntu — Высокий.
CVE-2026-98432 позволяет ядру читать освобождённую память
CVE-2026-98432: Use-after-free в коде IPv4 ядра. Даже после освобождения памяти ядро всё ещё может считывать данные из памяти, которая ранее принадлежала сетевому соединению.
Описание Canonical связывает эту проблему с TCP-рукопожатием для входящих соединений. Дочерний сокет освобождается, пока второй процессор обрабатывает повторную отправку SYN для того же запроса, что приводит к чтению ip_options_build() освобождённой памяти.
Существует аналогичная ошибка при включённой миграции сокета запроса TCP, поэтому Гарсия отключает её в своём списке. IPv6 избегает первой проблемы, поскольку его код рукопожатия дублирует опции.
1 ноября Red Hat опубликовал рекомендации с исправлениями ядра для RHEL 8, 9 и 10. В Debian исправленные пакеты доступны для bookworm и trixie.
Криптоинфраструктура уже сталкивалась с уязвимостями Linux ранее в этом году. В мае 2026 года Cryptopolitan сообщал о двух ошибках ядра — Copy Fail и Dirty Frag, которые привели к повышенной тревожности среди бирж, валидаторов и систем хранения ключей.
Взломанный сервер на Linux может раскрыть учётные данные подписи и административный доступ к системе.
Операторам Solana рекомендовалось установить критический патч v3.0.14 для валидатора в январе. На этот раз ошибка находится в ядре, от которого зависит клиент, то есть ниже уровня клиентского программного обеспечения.

 cryptopolitan.com