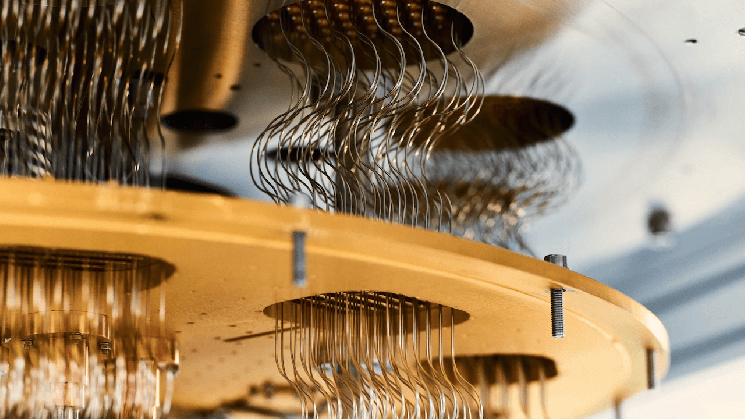
Метод Google устраняет это «узкое место» за счет введения зашумленного квантового состояния в небольшую область процессора и использования скоординированных измерений для обнаружения ошибок и отсеивания неудачных попыток.
Исследователи также продемонстрировали метод передачи очищенных квантовых состояний между различными архитектурами коррекции ошибок, что является важной возможностью для масштабирования квантовых систем.
Хотя Google признала, что остаются значительные технические проблемы, компания охарактеризовала эти результаты как решающий шаг на пути к созданию полезных отказоустойчивых квантовых компьютеров, способных решать задачи, недоступные для традиционных машин.
Угроза квантовой безопасности биткоина
Этот прорыв усиливает растущие опасения относительно возможной уязвимости криптографической безопасности биткойна перед квантовыми вычислениями — ожидаемого этапа, известного как «Q-Day».
В марте исследователи Google опубликовали отдельный анализ, в котором высказано предположение, что для взлома криптографии на основе эллиптических кривых, лежащей в основе цифровых подписей биткоина, может потребоваться менее 500 000 физических кубитов — примерно в 20 раз меньше, чем предполагалось в некоторых более ранних оценках.
В том же исследовании был описан теоретический сценарий, при котором достаточно совершенные квантовые компьютеры могли бы вычислить закрытый ключ биткоина на основе раскрытого открытого ключа примерно за девять минут, что потенциально позволило бы злоумышленникам перехватить транзакции до их подтверждения.
Исследователи подсчитали, что примерно 6,9 млн BTC могут оказаться под угрозой из-за публично раскрытых ключей, включая старые форматы кошельков и повторно использованные адреса.
Однако в настоящее время не существует ни одного квантового компьютера, способного осуществлять такие атаки. Последнее исследование Google в области «магических состояний» не демонстрирует способность взломать криптографию Биткойна, но оно затрагивает одно из технических препятствий на пути разработки машин, которые в конечном итоге могли бы это сделать.
В сентябре компания Fidelity Digital Assets предупредила, что достаточно мощные квантовые компьютеры в конечном итоге смогут вычислять закрытые ключи на основе открытых ключей Биткойна. Компания изучила системы подписей, устойчивые к квантовым атакам, в том числе предлагаемый подход под названием SHRINCS, одновременно обратив внимание на сложности, связанные с более объемными подписями, которые могут снизить пропускную способность транзакций Биткойна и увеличить комиссии.
Предстоящие вызовы
Буквально на этой неделе криптовалютная биржа Coinbase опубликовала подробную оценку, в которой изложены проблемы перехода Биткойна на квантово-устойчивую криптографию.
Биржа, которая, по собственным данным, обеспечивает сохранность примерно 15 % от общего объема Биткойнов, подчеркнула, что замена существующих алгоритмов подписи станет лишь одной из составляющих решения. Разработчики также должны учитывать институциональные системы хранения, ограниченную пропускную способность блокчейна, совместимость с существующими кошельками и средства, хранящиеся на неактивных адресах.
Coinbase указала на ряд предложений, в том числе BIP-360, как на потенциальную основу для внедрения более адаптивных средств криптографической защиты.
Особую сложность представляет вопрос о биткойнах, хранящихся в кошельках, владельцы которых утратили свои закрытые ключи или по иным причинам не могут перевести свои средства в соответствии с новыми стандартами безопасности. Такие активы могут оставаться уязвимыми даже после того, как сеть перейдет на квантово-устойчивые меры защиты.
Компания Google отдельно поставила цель к 2029 году перевести свои собственные системы на постквантовую криптографию, что подчеркивает масштабные подготовки всей отрасли.
Для Биткойна проблема заключается не в немедленном сбое безопасности, а в потенциально длительном процессе координации обновлений в децентрализованной сети — до того, как квантовые компьютеры станут достаточно мощными, чтобы угрожать существующим средствам защиты.

 news.bitcoin.com