Все 100 млрд $XRP были созданы при запуске реестра в 2012 году, а его программное обеспечение построено таким образом, что добавить больше невозможно. Но уязвимость безопасности могла позволить злоумышленнику создать $XRP из ничего и продать его на биржах, подорвав ограничение предложения, на которое полагаются учреждения, использующие сеть.
Атака сработала через встроенный обменник реестра, где аккаунты публикуют предложения обменять один токен на другой.
Теоретически злоумышленник мог бы открыть сотни учетных записей, заставить каждый из них предложить небольшое количество токенов в обмен на необычно большое количество $XRP, а затем отправить один платеж, который сразу купит все предложения.
Общая задолженность в $XRP будет слишком велика для правильного подсчета программного обеспечения, поэтому продающие аккаунты злоумышленника будут полностью оплачены, в то время как со счета покупки почти ничего не будет взиматься, в результате чего злоумышленник останется с $XRP, которого раньше не существовало.
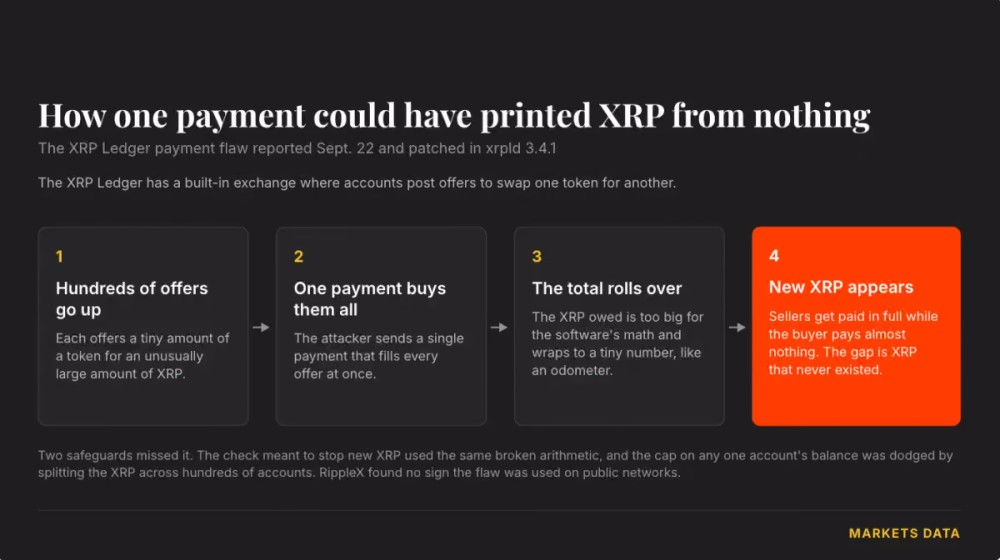
Как один платеж мог напечатать $XRP из ничего. Источник: Shaurya Malwa.
$XRP Ledger выполняет проверку после каждой транзакции, чтобы убедиться, что новый $XRP не появился, но это привело бы к неправильному подсчету суммы и пропустило бы ее. Отдельный лимит на количество $XRP, которое может получить один аккаунт, также мог бы не сработать, поскольку в результате атаки $XRP распространился на сотни аккаунтов.
Методу исследователей требовалось всего несколько сотен $XRP для открытия этих счетов, большую часть которых можно было восстановить, плюс комиссии за транзакции.
25 сентября разработчики выпустили исправление в серверном программном обеспечении реестра xrpld 3.4.1, не раскрывая, что оно исправляет.
Инцидент присоединяется к череде давно скрытых недостатков криптовалютной безопасности, обнаруженных в июле с помощью искусственного интеллекта, включая ошибку Coldcard Wallet, ставшую причиной кражи как минимум 1367 BTC, и уязвимости, которые вынудили Core Lightning сообщить операторам биткоин-узлов об отключении.

 block-chain24.com