
 diariobitcoin.com
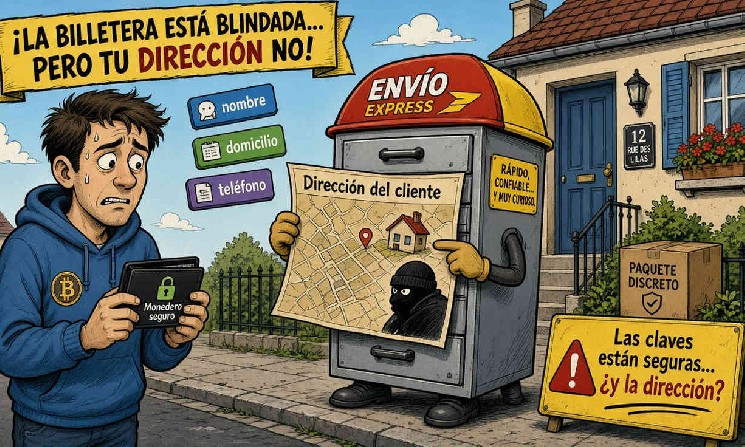
🔐🚨 La seguridad cripto también protege tu dirección
Una familia en Francia entregó EUR 40.000 bajo amenaza. Se investiga cómo fue identificada.
Una brecha de un proveedor de Trezor pudo afectar a más de 80.000 clientes.
Expertos piden reducir datos y probar retiros bajo… pic.twitter.com/IL5kIV80XL
— Diario฿itcoin (@DiarioBitcoin) September 21, 2026
La seguridad cripto dejó de ser únicamente una discusión sobre claves privadas, monederos de hardware o contraseñas.
Familia en Francia fue retenida durante tres horas para robarle EUR 40.000 en criptomonedas, y uno de sus integrantes, trabajador asalariado de TI en la industria cripto, terminó entregando códigos de acceso y transfiriendo EUR 40.000 bajo amenaza. Los fiscales todavía no han explicado cómo los agresores identificaron la vivienda, pero el caso expone una consecuencia que la protección técnica de los fondos no puede resolver por sí sola.
El problema se volvió más visible después de que Trezor notificara inicialmente a 13.689 clientes sobre una brecha en uno de sus proveedores de envío. Reportes posteriores señalaron que la exposición podía afectar a más de 80.000 personas y comprometer datos sensibles de pedidos. No existe un vínculo establecido entre ese incidente y el asalto francés. Ambos episodios, sin embargo, ilustran el mismo riesgo: una base de datos puede asociar un nombre y una dirección física con la posesión de criptomonedas.
La dirección física también es un activo sensible
El jefe de GRC y Operaciones de Seguridad de Hacken, Dmytro Yasmanovych, sostuvo que una clave privada comprometida puede reemplazarse con rapidez, mientras que una dirección física no puede cambiarse con la misma facilidad. A su juicio, alguien que conoce el nombre de una persona, su domicilio y el hecho de que posee un monedero de hardware dispone de información suficiente para organizar un ataque dirigido, incluso si los fondos permanecen técnicamente protegidos.
La diferencia es importante porque los fabricantes suelen comunicar sus incidentes destacando que las claves privadas o los dispositivos no fueron comprometidos. Esa garantía responde al riesgo tradicional de robo digital, pero no necesariamente al peligro de que un tercero use la información personal para intimidar al titular o a su familia. Yasmanovych advirtió que un proveedor puede impedir el acceso no autorizado a los fondos y, al mismo tiempo, dejar al cliente expuesto de una manera mucho más personal.
Los datos de Francia refuerzan esa advertencia. El ministro del Interior, Laurent Nuñez, dijo a finales de junio que las autoridades habían registrado más de 70 incidentes violentos relacionados con criptomonedas desde enero, mientras Chainalysis contabilizó 30 casos reportados públicamente en el país hasta mediados de 2026, frente a 19 durante todo 2025.
Chainalysis consideró que una brecha de datos era una explicación plausible detrás de esa tendencia y citó un caso de 2024 en el que un funcionario fiscal francés supuestamente robó expedientes de titulares de criptomonedas de alto patrimonio. Esos expedientes habrían incluido direcciones y números de teléfono, que luego fueron vendidos a intermediarios criminales, según la información recogida en el análisis. No obstante, la relación entre una brecha concreta y todos los ataques registrados no ha sido confirmada.
La violencia amplía el costo de una filtración
La exposición no afecta solamente al titular de los activos. En Francia, más de 40% de los incidentes documentados apuntaron a un familiar en lugar de dirigirse directamente contra el propietario de las criptomonedas, una proporción que muestra cómo una filtración puede convertir a todo el hogar en un objetivo.
Las invasiones de domicilio representaron 37% de los ataques documentados contra titulares de criptomonedas a mediados de 2026, frente a 26% en 2023. Esa evolución sugiere que los agresores no dependen exclusivamente de vulnerar exchanges, aplicaciones o monederos, porque también pueden intentar obtener fondos mediante amenazas directas cuando creen que existe una conexión entre una persona y sus activos.
A escala mundial, Chainalysis estimó que los ataques violentos contra titulares de criptomonedas sustrajeron más de USD 30 millones durante la primera mitad del año. La cifra debe interpretarse como un mínimo basado en los casos conocidos, ya que la firma solo puede contabilizar incidentes reportados y documentados.
La subnotificación puede ser especialmente relevante en ataques dentro de domicilios, donde las víctimas enfrentan riesgos familiares, presión emocional y posibles consecuencias legales o de seguridad si revelan detalles sobre sus tenencias.
Retener menos información reduce la superficie de ataque
Yasmanovych señaló el número telefónico como uno de los datos que la industria debería revisar con mayor cuidado. Una empresa puede necesitarlo para coordinar una entrega, pero conservarlo durante años en una base de clientes crea oportunidades adicionales para campañas de phishing, estafas de voz o intentos de sustitución de la tarjeta SIM.
El experto también planteó que las compañías deberían eliminar el vínculo entre un pedido y una dirección física una vez completada la entrega, siempre que ya no exista una razón comercial para conservarlo. Una empresa todavía puede mantener la información necesaria para obligaciones fiscales o garantías, pero no necesariamente requiere guardar durante años el registro completo del lugar donde entregó cada producto.
Una política de retención, por sí sola, tampoco garantiza que los datos desaparezcan. Yasmanovych describió un caso en el que una empresa tenía una regla de conservación de 90 días y una confirmación escrita de su socio logístico sobre la eliminación de registros antiguos, aunque años de información seguían almacenados en sus sistemas.
Por esa razón, el especialista pidió evidencia verificable de eliminación y no únicamente declaraciones internas. Si nadie comprueba que la regla se cumplió, la política ofrece una protección limitada, especialmente cuando intervienen proveedores externos de logística, pagos, soporte técnico o almacenamiento de información.
La respuesta posterior a una brecha también debería explicar con precisión qué información quedó expuesta. Para Yasmanovych, no implica el mismo nivel de riesgo revelar una ciudad que divulgar simultáneamente el nombre, el domicilio y una prueba de propiedad de criptomonedas, por lo que los clientes necesitan saber qué medidas pueden adoptar y quién puede ayudarlos.
Trezor envió correos individuales a los clientes afectados e indicó si la exposición había sido total o parcial. La empresa también advirtió sobre intentos de phishing y, en septiembre, sobre riesgos de seguridad física, además de anunciar una opción de Entrega Anónima con recogida en taquilla, empaques sin marca y eliminación automática de los identificadores de envío.
La privacidad en blockchain no resuelve todos los riesgos
El director ejecutivo y cofundador de Zama, Dr. Rand Hindi, sostuvo que el incidente de Trezor también pone de relieve la retención de datos fuera de la cadena. A medida que más actividad financiera se traslada a blockchains públicas, explicó, la confidencialidad de las operaciones puede convertirse en una condición para la participación institucional y no solamente en una característica adicional.
Hindi citó una estimación de BCG según la cual los activos reales digitales podrían representar aproximadamente 16% de los activos invertibles globales para 2035. En ese escenario, argumentó que las instituciones reguladas difícilmente operarían con comodidad en libros mayores públicos donde cada posición y relación de contraparte resulta visible.
El ejecutivo señaló el cifrado totalmente homomórfico, conocido como FHE, como una alternativa para procesar datos cifrados sin revelar saldos ni otra información sensible a validadores o exploradores de bloques. Bajo ese enfoque, una transferencia, una comprobación de umbral contra el lavado de dinero o una validación de elegibilidad podrían ejecutarse sobre datos cifrados, mientras un grupo autorizado de responsables de cumplimiento habilitaría el descifrado cuando un regulador lo requiriera.
Las pruebas de conocimiento cero ofrecen otra vía para reducir la divulgación. Yasmanovych explicó que un exchange podría demostrar que tiene activos suficientes para cubrir los saldos de sus clientes sin publicar el saldo de cada cuenta, aunque una auditoría o un proceso legal permitiría a investigadores autorizados revisar la evidencia y los registros subyacentes, dependiendo del diseño del sistema.
La privacidad selectiva también puede aplicarse a la identidad, al permitir que un servicio confirme si una persona cumple un requisito sin recibir todo su documento o perfil. No obstante, esas herramientas no eliminan los datos personales que exchanges, empresas de entrega y proveedores de pagos conservan fuera de la blockchain.
Una red puede ocultar el monto de una operación y, al mismo tiempo, dejar visibles sus conexiones de monederos, el momento de la transacción o ciertos patrones de actividad. La brecha persiste cuando una compañía mejora la privacidad de la operación onchain, pero mantiene en otra base de datos los documentos, domicilios y teléfonos necesarios para entregar el producto o prestar soporte.
La custodia debe contemplar la coacción
La seguridad técnica enfrenta una prueba distinta cuando una persona con credenciales legítimas es obligada a ordenar una transferencia. Una auditoría puede confirmar que un sistema funciona como fue diseñado, pero no necesariamente demuestra que el proveedor detectará que el cliente actúa bajo amenaza o que intervendrá antes de que los fondos salgan.
Yasmanovych recomendó probar los retiros grandes en un escenario de coacción, con un cliente que utiliza credenciales válidas mientras otra persona lo obliga a transferir activos. Entre los controles que consideró necesarios mencionó una segunda persona autorizada y un retraso obligatorio para las operaciones de gran tamaño, sin que el cliente pueda eliminar esas medidas durante la misma sesión.
El objetivo de esos controles consiste en crear una oportunidad real de intervención cuando un inicio de sesión correcto no demuestra que el titular esté actuando libremente. El especialista también pidió observar el proceso en funcionamiento, porque una política puede exigir una aprobación adicional y, aun así, permitir que el personal la eluda o que la segunda revisión no sea verdaderamente independiente.
La prueba en vivo puede revelar debilidades que otra auditoría técnica no detectaría. Un custodio puede mantener sus servidores, claves y controles de acceso en condiciones adecuadas, pero todavía fallar frente a una situación en la que el último paso depende de una persona amenazada dentro de su propio hogar.
Los casos descritos amplían la responsabilidad de los proveedores de criptomonedas. Ya no basta con explicar cómo se protegen los activos y las claves privadas; también es necesario informar qué datos se recopilan, cuánto tiempo permanecen accesibles, qué ocurre cuando un tercero los expone y cómo responde la empresa si el cliente es forzado a utilizar sus credenciales.
La seguridad física, la privacidad de las transacciones y la custodia deben tratarse como partes de una misma cadena de protección. Mientras una base de datos siga conectando identidad, domicilio y propiedad de cripto, una empresa puede preservar intacto el monedero y, aun así, dejar vulnerable a la persona que lo utiliza.
Fuente: Finance Yahoo, con información de Kamina Bashir y referencias a expertos de Hacken y Zama.
Imagen original de DiarioBitcoin, creada con inteligencia artificial, de uso libre, licenciada bajo Dominio Público.
Este artículo fue escrito por un redactor de contenido de IA y revisado por un editor humano para garantizar calidad y precisión.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.