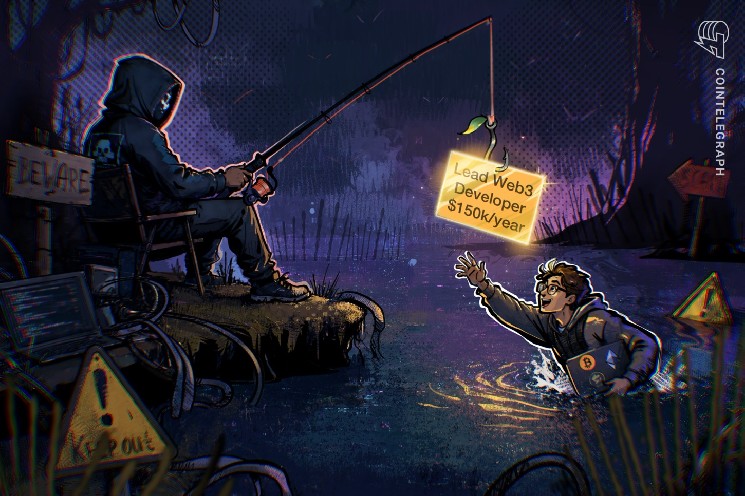
Sus ausführliche Warnung vor bösartigen Programmier-Tests war in Cointelegraphs Berichterstattung im Juli nicht enthalten, erhält jedoch nach dem größten Hack einer Kryptobörse in der Geschichte neue Bedeutung.
Im September lud ein Binance-Softwareentwickler während eines gefälschten Bewerbungsgesprächs eine bösartige Programmieraufgabe auf seinen Arbeitscomputer herunter. Diese Kompromittierung wurde zu einem Teil des mehrstufigen Angriffs, der im Oktober im Diebstahl gipfelte, laut Binances vorläufiger Untersuchung.
Im Interview mit Cointelegraph hatte Su außerdem vorausgesehen, warum Sicherheitstools eine solche Falle möglicherweise nicht erkennen würden. Ein technischer Test könne scheinbar legitime Schritte umfassen, etwa das Herunterladen eines Code-Repositorys von GitHub, erklärte er im Juli.
„Jeder Schritt ist für sich genommen tatsächlich legitim. Daher sind viele Antivirenprogramme möglicherweise nicht in der Lage, ihn zu erkennen und zu melden“, sagte er.
Binance beschrieb in seiner anschließenden Untersuchung einen ähnlichen Erkennungsfehler. Demnach führte der Einrichtungsvorgang der Aufgabe Malware aus, die sich durch Verschleierung und andere Umgehungstechniken den Endpoint-Sicherheitstools entzog.
Binance: Unternehmen ist für die Erkennung von Angriffen verantwortlich
Su erklärte gegenüber Cointelegraph, dass es in Binances Verantwortung liege, das Risiko einzudämmen, wenn Mitarbeiter auf Arbeitscomputern externe Möglichkeiten verfolgten.
„Natürlich können Mitarbeiter externe Möglichkeiten erkunden. Worüber wir uns Sorgen machen, ist, dass sie dies auf dem Gerät des Unternehmens tun“, sagte er. Wenn ein Mitarbeiter auf ein gefälschtes Gespräch hereinfalle, fügte er hinzu, „liegt die Verantwortung bei uns, dies zu erkennen“ und „die eigentliche Ausführung dieses Codes zu stoppen“.
Verwandt: Nordkoreanische Hacker erstellen Memecoins, um Gelder aus dem Binance-Hack zu waschen: Elliptic
Binance testete Mitarbeiter bereits gegen gefälschte Recruiter. Su sagte, dass das interne Red Team seit drei bis vier Jahren monatliche Phishing-Simulationen durchführe und Mitarbeiter, die durchfielen, eine Nachschulung erhielten.
„Am Anfang ließ die Sicherheitshygiene stark zu wünschen übrig. Aber nach so langer Zeit hat sich das Unternehmen deutlich verbessert“, sagte er.
Kevin Gibson von der Personalvermittlungsfirma Proof of Search erklärte gegenüber Cointelegraph, dass die Bedrohung auch die Art und Weise verändere, wie einige Kryptounternehmen potenzielle Mitarbeiter bewerten. Kunden wollten zunehmend wissen, ob Kandidaten persönlich getroffen worden seien.
„Einige unserer Kunden fragen uns inzwischen ganz direkt, ob wir einen Kandidaten persönlich getroffen haben“, sagte Gibson und fügte hinzu, dass Kandidaten, die von einem Personalvermittler eines Drittanbieters persönlich getroffen wurden, einen Vorteil hätten.
Mitarbeiter können, wie im Fall von Binance, ebenfalls zu Zielen werden.
„In der Kryptobranche kann ein zweifelhaftes Jobangebot oder ein ‚kurzes Kennenlerngespräch‘ der erste Schritt zu einem Millionenschaden sein“, sagte er.
Binance blockiert alle fünf Tage eine nordkoreanische Cyberbedrohung
Binance teilte mit, dass es in diesem Jahr bislang 57 mutmaßlich mit Nordkorea verbundene Cyberbedrohungen blockiert habe – ungefähr einen Angriff alle fünf Tage.
Nach dem Angriff im Oktober erklärte Binance, es habe die Gerätekontrollen verschärft, betroffene Wallet-Systeme und interne KI-Tools neu aufgebaut, die Zugriffskontrollen verstärkt und kompromittierte Zugangsdaten widerrufen.
Außerdem teilte das Unternehmen mit, seine Investitionen in den Endpoint-Schutz und die Sicherheit von Entwicklerumgebungen zu erhöhen und unabhängige Cybersicherheitsexperten mit der Überprüfung des Vorfalls zu beauftragen. Einige technische Details und Sicherheitsmaßnahmen würden vertraulich bleiben, hieß es.
Magazin: Die „beste Kaufgelegenheit aller Zeiten“ für Bitcoin ist da: Mark Moss

 cointelegraph.de