btc-echo.de
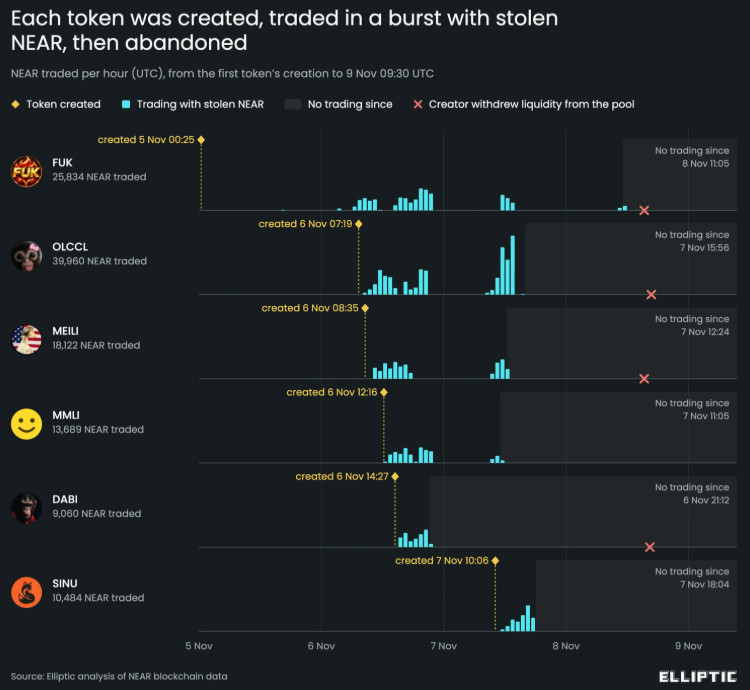
Nordkoreanische Hacker nutzen selbst erstellte Memecoins, um die Beute aus dem Binance Hack zu waschen. Laut einem Elliptic-Bericht haben sie zwischen dem 5. und 7. November mindestens sechs eigene Token auf der $NEAR Blockchain erstellt und darüber rund 117.000 $NEAR geschleust, umgerechnet etwa 430.000 US-Dollar. Bei dem Angriff auf Binance hatten die Täter rund 6,3 Milliarden US-Dollar erbeutet.
So funktioniert der Trick mit der Binance-Beute
Die Hacker koppeln jeden neuen Token in einem Liquiditätspool einer dezentralen Börse an $NEAR. Eine Gruppe von Wallets kauft den Token mit gestohlenen $NEAR, eine zweite verkauft ihn zurück und zieht die $NEAR ab. “Zu keinem Zeitpunkt fließen die gestohlenen Gelder direkt von einer kaufenden Wallet zu einer einsammelnden Wallet, weil der Pool dazwischensitzt”, heißt es im Elliptic-Bericht. Ein Token kostet dabei nur rund 90 US-Dollar. Mit Cartoon-Logos und Namen wie FUK oder SINU wirken sie wie gewöhnliche Memecoins, sodass die beteiligten Wallets eher nach Spekulanten als nach Geldwäschern aussehen.
Gehandelt wurden die Token praktisch nur vom Netzwerk der Hacker selbst. Fünf der sechs Ersteller wurden zwei bis 13 Minuten vor dem nächsten Launch mit Erlösen aus dem vorherigen Token finanziert.