Hacker kapern bee-js und Swarm Desktop von Ethersphere, um Wallet-Keys zu stehlen
cryptopolitan.com
10 November 2026 06:15, UTC
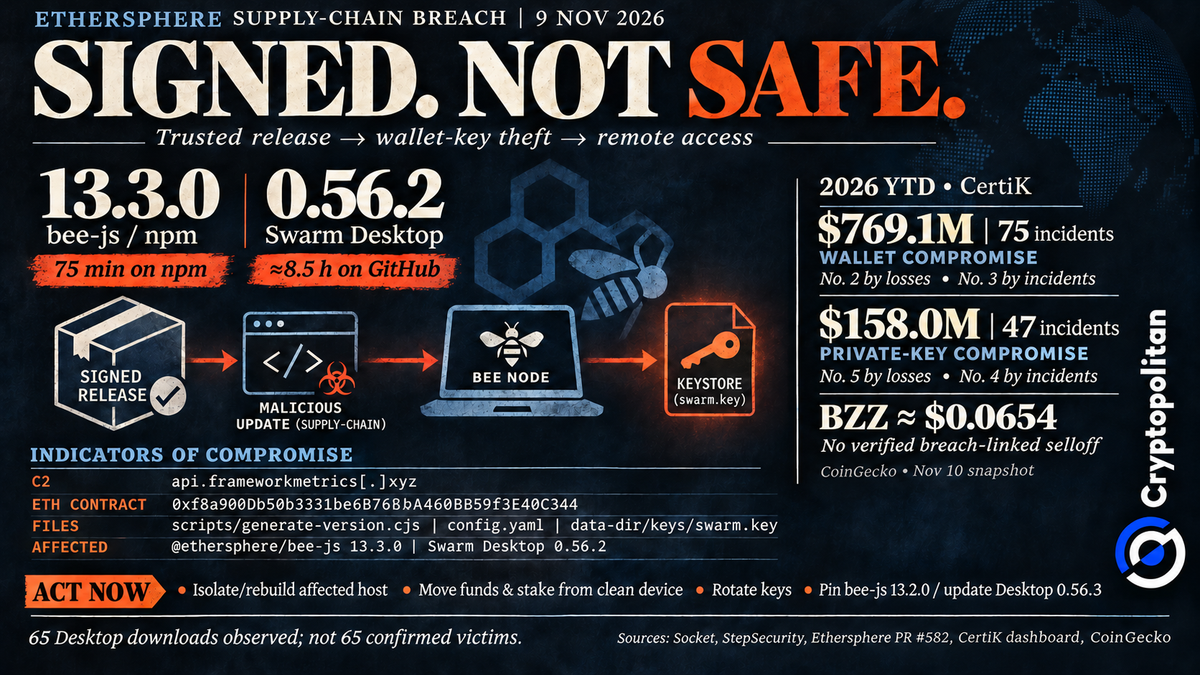
Am 9. November wurde das Software-Release-System von Ethersphere von Hackern übernommen, die es nutzten, um Malware über bee-js 13.3.0 und Swarm Desktop 0.56.2 zu verbreiten.
Dieser Malware wurde programmiert, um nach privaten Schlüsseln von Bee-Knoten-Wallets zu suchen und gab den Hackern dadurch Zugriff auf die betroffenen Geräte. Während das bee-js-Paket etwa 75 Minuten lang auf npm verfügbar blieb, war die Swarm-Desktop-Version fast achtieinhalb Stunden online.
Unterschrieben, provenienziert und weiterhin bösartig
Der beunruhigende Teil dieses Sicherheitsvorfalls ist, dass die Software legitim wirkte. Die Cybersicherheitsfirma Socket bestätigte, dass bee-js über gültige SLSA-Provenance verfügte. Der macOS-Installer von Swarm Desktop war signiert und von Apple begutachtet. Er konnte für Nutzer von Apple Silicon und Windows automatisch aktualisiert werden.
Bleibe über deine Coins immer im Bild
Alerts, Live-Kurse und Marktnachrichten – alles in einer App
Richten Sie Ihre Telefonkamera паh, um zu installieren
4,8 aus 40K Bewertungen im App Store und bei Google Play
Überprüfungen zeigten die Herkunft der Software, nicht jedoch deren Sicherheit. Die Hacker fügten vertrauenswürdigen Workflows bösartigen Code hinzu. Socket verknüpfte den Hack mit kompromittierten GitHub-Konten, darunter den Release-Bot bee-worker. Wie der Zugriff erlangt wurde, ist jedoch immer noch unbekannt.
Was der Loader stiehlt
StepSecurity stellte fest, dass Angreifer die Skripte/generate-version.cjs modifiziert hatten, um schädlichen Code von api.frameworkmetrics[.]xyz herunterzuladen. Das Skript wurde automatisch ausgeführt, als Entwickler bee-js 13.3.0 installierten, selbst wenn sie die Bibliothek nie nutzten.
Die Malware suchte dann nach zwei Dateien: config.yaml und>Die Malware installierte zudem Backdoors, um den Fernzugriff aufrechtzuerhalten. Unter Windows nutzte sie ScreenConnect. Unter Linux und macOS gaben sich die Backdoors als legitime Solidity-Entwicklungstools aus.
Das gleiche Wallet hinter SleepyDuck
Socket hat herausgefunden, dass die Malware den Ethereum-Vertrag 0xf8a900Db50b3331be6B768bA460BB59f3E40C344 nutzte, um ihre Command-and-Control-Server zu finden. Pluto Security hatte denselben Vertrag mit den SleepyDuck- und EtherDuck-Kampagnen in Verbindung gebracht, die Malware über gefälschte Solidity-Erweiterungen verbreiteten.
Allerdings haben die Hacker bei der aktuellen Sicherheitslücke einen anderen Ansatz gewählt. Sie griffen nicht die Entwickler an, um sie zum Herunterladen von gefälschter Software zu bewegen, sondern attackierten stattdessen die authentischen Softwareveröffentlichungen von Ethersphere. Diese Methode ähnelt dem zuvor von Cryptopolitan berichteten npm-Supply-Chain-Angriff, bei dem Malware über die WeaveDB-Projektpakete von Arweave verbreitet wurde.
Was Betreiber jetzt tun müssen
In zwei offiziellen Hinweisen wies Ethersphere beide Veröffentlichungen als bösartig aus. Der Maintainer darkobas2 erklärte in einem Wiederherstellungs-Pull-Request, dass 0.56.2 „von einem Angreifer unter Verwendung gestohlener CI-Anmeldeinformationen erstellt und veröffentlicht wurde“. Die saubere Ersatzversion 0.56.3 „enthielt denselben Code wie 0.56.1“ und wurde mit einem neuen Zertifikat signiert.
Nutzer sollten ihre Desktop-Version überprüfen und 0.56.3 installieren; Linux-Nutzer müssen das Update manuell durchführen. Jeder, der die Malware ausgeführt hat, sollte den Computer isolieren und neu aufsetzen, Gelder und Staking von einem sauberen Gerät verschieben sowie Anmeldeinformationen rotieren. bee-js-Nutzer sollten Version 13.2.0 pinnen. Ein reines Update entfernt keinen Backdoor.
Der Socket recorded verzeichnete bis 08:27 UTC am 9. November 65 Downloads der kompromittierten Desktop-Version, darunter von Forschern, und schätzte etwa zehn Abrufe von bee-js 13.3.0 ein. Dies ist keine Opferzahl. Es gibt keine bestätigte Gesamtzahl der infizierten Maschinen oder gestohlenen Gelder.
Ethersphere bee-js und Swarm Desktop Hack enthüllt Wallet-Schlüssel
Den Markt lesen, nicht ihn erfinden
Auf dem Dashboard von CertiK rangiert die Kompromittierung von Wallets bis 2026 an zweiter Stelle bei den Verlusten (769,1 Millionen US-Dollar) und an dritter Stelle bei den Vorfällen (75). Die Kompromittierung privater Schlüssel liegt bei den Verlusten auf Platz fünf (158 Millionen US-Dollar) und bei den Vorfällen auf Platz vier (47). Dies sind branchenweite Kennzahlen, keine Ethersphere-Verluste.
CoinGecko bewertete BZZ am 10. November mit rund 0,0654 US-Dollar, doch ein durch einen Sicherheitsvorfall ausgelöster Verkauf wurde nicht festgestellt. Die größere Warnung betrifft das Vertrauen in Software: Authentische Updates können weiterhin Schlüssel stehlen.

 cryptopolitan.com