Hack bei Keplr: 6 Millionen Dollar bewegt, Web3Auth spricht von Rettung
news.bitcoin.com
23 M
Web3Auth-Lücke gefährdet Keplr-Konten mit Social Login
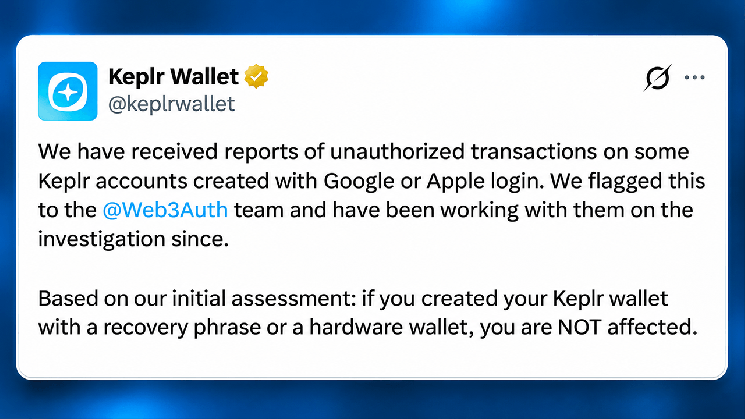
Die Probleme begannen am Abend des 6. November. Web3Auth meldete ein Sicherheitsproblem bei Diensten, die von Drittanbietern genutzt werden, und setzte seinen Dienst für eingebettete Wallets aus. Am frühen Morgen des 7. November berichtete Keplr von unbefugten Transaktionen bei Konten, die mit einer Google- oder Apple-Anmeldung erstellt worden waren, und deaktivierte beide Anmeldewege.
Josh Lee, Mitgründer von Chainapsis, dem Unternehmen hinter Keplr, stellte anschließend auf X klar, dass die Lücke bei Web3Auth entstanden sei und nicht in der Software von Keplr. Nach ersten Schätzungen seien etwa 20 Prozent der Konten mit Google- oder Apple-Anmeldung betroffen. Ausgenutzt worden sei offenbar aber nur ein Teil davon.
Die Unterscheidung ist wichtig, weil die Social-Login-Funktion von Keplr auf der Schlüsselinfrastruktur eines Drittanbieters beruht und nicht auf einer klassischen Wiederherstellungsphrase, die der Nutzer selbst verwahrt. Das erleichtert den Einstieg in Kryptowährungen, schafft aber Abhängigkeiten, die es bei Hardware-Wallets und selbst verwahrten Seed-Phrasen nicht gibt.
Bleibe über deine Coins immer im Bild
Alerts, Live-Kurse und Marktnachrichten – alles in einer App
Richten Sie Ihre Telefonkamera паh, um zu installieren
4,8 aus 40K Bewertungen im App Store und bei Google Play
Das Blockchain-Analyseunternehmen Bitquery untersuchte die Transaktionen vom 6. und 7. November und fand umfangreiche Abflüsse aus Wallets auf Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon und Injective. Diese Netzwerke gehören zum Cosmos-Verbund, dessen Entwicklung die Interchain Foundation mit Sitz im Schweizer Zug fördert.
Demnach gingen Vermögenswerte im Wert von mindestens 6,01 Millionen Dollar (rund 5,39 Millionen Euro) an Sammeladressen, berechnet mit Kursen vom 7. November. Auf Cosmos Hub entfielen rund 3,50 Millionen Dollar (rund 3,14 Millionen Euro), auf Osmosis 1,04 Millionen Dollar (rund 0,93 Millionen Euro) und auf Injective 615.000 Dollar (rund 552.000 Euro).
Warum sich der Schaden bei Keplr schwer beziffern lässt
Bitquery zählte etwa 44.700 verschiedene private Schlüssel. Bei 86 Prozent der betroffenen Wallets auf sieben miteinander verbundenen Netzwerken flossen die Gelder erst nach der ersten Warnung von Keplr ab. Der Median lag bei nur 1,34 Dollar (rund 1,20 Euro) je Wallet, die größte einzelne Überweisung bei rund 325.000 Dollar (rund 291.700 Euro).
Zudem dokumentierte Bitquery, dass etwa 1,96 Millionen gestakte ATOM ohne die übliche Freigabefrist von 21 Tagen bewegt wurden. Die Transaktionen nutzten dafür eine Funktion für Liquid Staking, die gestakte Positionen in übertragbare Anteilstoken umwandelt. Dabei flossen auch Staking-Prämien von rund 251.000 Dollar (rund 225.300 Euro) ab.
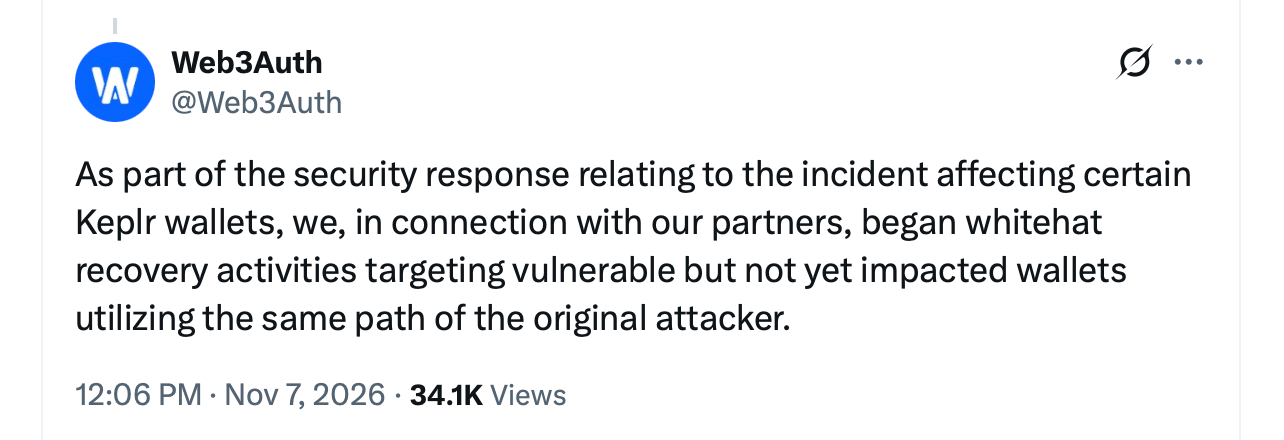
Spätere Angaben brachten jedoch eine wichtige Wendung. Keplr und Web3Auth bestätigten, dass eine Rettungsaktion nach Art von White-Hat-Hackern denselben Zugriffsweg nutzte wie der ursprüngliche Angreifer, um gefährdete Vermögenswerte in Sicherheit zu bringen. Sie richte sich laut Web3Auth gegen Wallets, die verwundbar, aber noch nicht angegriffen waren.
Am 8. November veröffentlichte Keplr eine Liste von Wiederherstellungsadressen, die Web3Auth bestätigt habe. Darauf stehen sämtliche Sammeladressen, die Bitquery ausgewertet hatte, der Analysedienst hat seinen Bericht inzwischen entsprechend überarbeitet. Die 6,01 Millionen Dollar (rund 5,39 Millionen Euro) sind damit beobachtete Überweisungen und keine geprüfte Summe gestohlener Gelder, die verloren wären.
Blockchain-Netzwerk
Verifizierte Wiederherstellungsadresse
Cosmos Hub
cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu
Osmosis
osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw
Celestia
celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53
Akash
akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx
Noble
noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj
Injektiv
inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g
dYdX
dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt
Babylon
bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239
Axelar
axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a
Saga
saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6
Agoric
agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72
EVM
0x413e4F4De7E5FF010913488F781E679e76f706dA
Quelle: Keplr und Web3Auth, 8. November 2026. Laut den Unternehmen gehören die Adressen zu den genehmigten Wiederherstellungsmaßnahmen und nicht zu einem Angreifer.
Keplr und Web3Auth leiten Wiederherstellung ein
Web3Auth versichert, dass die im Rahmen der Schutzmaßnahmen übertragenen Gelder auf sicheren Wiederherstellungs-Wallets lägen. Keplr warnte, dass manche betroffenen Nutzer einen verringerten oder leeren Kontostand sehen könnten, weil ihre Vermögenswerte zur sicheren Verwahrung verlagert worden seien. Die Unternehmen haben weder die genaue technische Ursache der Lücke offengelegt noch eine endgültige Schadenssumme ermittelt oder einen Zeitplan für die Rückgabe genannt.
Nutzern, die ihr Konto über Google oder Apple erstellt haben, empfiehlt Keplr, keine weiteren Gelder darauf einzuzahlen und verbleibende frei verfügbare Guthaben in eine Wallet mit Wiederherstellungsphrase oder eine Hardware-Wallet zu übertragen. Angebote zur „Wiederherstellung“ per Direktnachricht seien zu ignorieren. Bei gestakten und gesperrten Vermögenswerten sind laut Keplr zusätzliche Schritte nötig, die länger dauern.
Die Verbraucherzentrale vergleicht die Anmeldung über Konten wie Google oder Apple mit einem Generalschlüssel: Wer das eine Passwort erbeutet, erhält Zugang zu allen damit verbundenen Diensten. Sie rät daher, solche Konten besonders abzusichern, am besten mit einer Zwei-Faktor-Authentisierung. Im Fall Keplr lag die Schwachstelle allerdings nicht bei den Konten der Nutzer, sondern beim Dienstleister Web3Auth. Wie sich Krypto-Wallets grundsätzlich absichern lassen, erklärt der Ratgeber von Bitcoin.com zur Wallet-Sicherheit.
Der Vorfall zeigt einen unbequemen Zielkonflikt bei Krypto-Wallets. Eine einfachere Verwaltung privater Schlüssel kann Blockchain-Anwendungen zugänglicher machen, doch wer die Anmeldung auslagert, schafft eine weitere mögliche Schwachstelle. Solange die Schutzüberweisungen nicht von den Abflüssen des Angreifers getrennt sind, bleibt der jüngste Sicherheitsalarm der Branche ebenso ein Rätsel für die Buchhaltung wie ein technischer Notfall.

 news.bitcoin.com