Unbesicherte Zinserhöhungen treffen Swells swETH und rswETH nach Leck bei Railway
cryptopolitan.com
23 Oktober 2026 10:03, UTC
Spreek, ein Sicherheitsforscher, sagte am 22. Oktober, dass jemand mit den operativen Hot Keys der Swell DAO die Wechselkurse ihrer flüssigen Staking-Token swETH und rswETH an der stündlichen Obergrenze von 1 % nach oben getrieben habe, ohne dass neues $ETH dahinterstand.
Die Meldungen erschienen Stunden nachdem die Cloud-Plattform Railway bekanntgab, dass ein Eindringling möglicherweise auf gespeicherte Geheimnisse von Kunden zugegriffen haben könnte.
Odysseus zählte fünf Anhebungen von jeweils etwa 1% bei beiden Token
Spreek teilte die Erkenntnisse um 01:28 UTC auf X mit und erklärte, dass die Admin-Schlüssel für beide Token „anscheinend kompromittiert sind (evtl. im Zusammenhang mit Railway?)“. Angreifer hätten den NAV jede Stunde um maximal 1 % (unbesichert) erhöht“, hieß es in dem Beitrag said.
Bleibe über deine Coins immer im Bild
Alerts, Live-Kurse und Marktnachrichten – alles in einer App
Richten Sie Ihre Telefonkamera паh, um zu installieren
4,8 aus 40K Bewertungen im App Store und bei Google Play
Der Gründer von Phylax Systems, Odysseus, bezeichnete dies als „Missbrauch von BOT-Schlüsseln“ und wies auf drei Preisanpassungen bei swETH sowie zwei bei rswETH hin, die jeweils etwa 1 % betrugen. Der veröffentlichte Oracle-Code von Swell beschränkt die Übermittlung von Neupreisungs-Snapshots ausschließlich auf die BOT-Rolle.
Dieser Bot läuft mit Hot Keys. Hot Keys sind online und signieren ohne menschliches Zutun.
Ethereum-Protokolle zeigen, dass eine Adresse swETH-Snapshots am 21. Oktober um 23:02 UTC und erneut am 22. Oktober um 00:04 und 01:08 UTC einreichte. Die gemeldeten Zahlen vom 22. Oktober zeigen swETH etwa 3,0 % über 1,133254 $ETH.
rswETH lag um 2.0% über 1.082464 $ETH.
Railway gab am 21. Oktober bekannt, dass anomale Aktivitäten in Systemen beobachtet wurden, die Umgebungsvariablen der Kunden speichern, und dass ein Unbefugter möglicherweise Zugriff auf entschlüsselte Inhalte einiger dieser Variablen hatte. Zu den dort gespeicherten Geheimnissen gehören API-Schlüssel und Registry-Anmeldeinformationen.
Die Plattform frierte alle Bereitstellungen ein und forderte alle Nutzer auf, gespeicherte Geheimnisse zurückzuziehen.
Am selben Tag sagte der Krypto-Ermittler Tay, ein Angreifer habe rund 371.000 US-Dollar aus Wallets auf mindestens 19 EVM-Chains abgezogen, deren Schlüssel auf Railway gespeichert waren. Eine Bestätigung eines Zusammenhangs zwischen dem Railway-Breach und Swell liegt bisher nicht vor.
Vier bösartige Upgrade-Verträge könnten etwa 2,500 $ETH beanspruchen
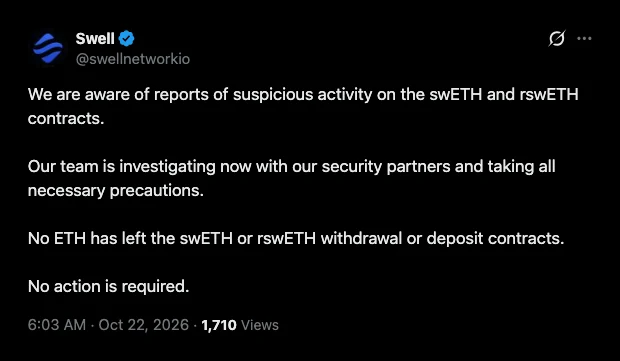
Swell teilte auf X um 03:03 UTC am 22. Oktober mit, dass man sich der Berichte über „verdächtige Aktivitäten bei den swETH- und rswETH-Verträgen“ bewusst sei und dies gemeinsam mit den Sicherheitspartnern untersuche. „Kein $ETH ist aus den swETH- oder rswETH-Abhebungs- oder Einzahlungsverträgen abgewandert“, schrieb das Team und fügte hinzu, dass keine Maßnahmen erforderlich seien.
Die Erklärung von Swell zu den swETH- und rswETH-Verträgen, veröffentlicht von @swellnetworkio am X am 22. Oktober 2026.
Swell hat am 23. Oktober Ein- und Auszahlungen für swETH und rswETH pausiert und angekündigt, diese wieder aufzunehmen, sobald der NAV wieder den korrekten Wert erreicht.
Spreek meldete ebenfalls vier bösartige Upgrade-Verträge, die rund 2.500 $ETH beanspruchen könnten, falls sie ausgeführt würden. Odysseus schätzte, dass Swell 2.513 $ETH halte, und fügte hinzu, dass der Betrag „kein bestätigter Verlust“ sei.
Zum Zeitpunkt der Meldungen waren keine der Upgrades durchgeführt worden.
Einige Details in der Forschung wurden Berichten zufolge mit KI-Unterstützung zusammengestellt und sind nicht verifiziert.
Berichten zufolge ist nur ein Bruchteil der höheren Zinssätze in die DEX-Preise eingepreist. Swells Liquid-Staking- und Liquid-Restaking-Produkte wiesen am 23. Oktober jeweils einen Total Value Locked (TVL) von rund 29 Millionen US-Dollar auf, während Datenquellen eine Marktkapitalisierung für rswETH zwischen 27 Millionen und 58 Millionen US-Dollar nahelegen.
In einem Kreditmarkt, der swETH oder rswETH zum On-Chain-Kurs bewertet, würde diese aufgeblähte Zahl als Sicherheiten zählen. Cryptopolitan verfolgte denselben Ansteckungspfad, wobei sich der rsETH-Exploit von KelpDAO auf Layer-2-Kreditmärkte ausbreitete.
Gekaperte Schlüssel waren auch hinter der Fearless Wallet-Erweiterung, die die privaten Schlüssel von Polkadot-Nutzern an den Server eines Angreifers sendete.

 cryptopolitan.com