
 coindesk.com
Die Krypto-Swap-Plattform $NEAR Intents bezeichnet sich selbst als erlaubnisfrei, offen und zensurfrei. Dennoch schloss sie die Türen, als gestohlene Gelder von Bitget versuchten, über das Protokoll bewegt zu werden.
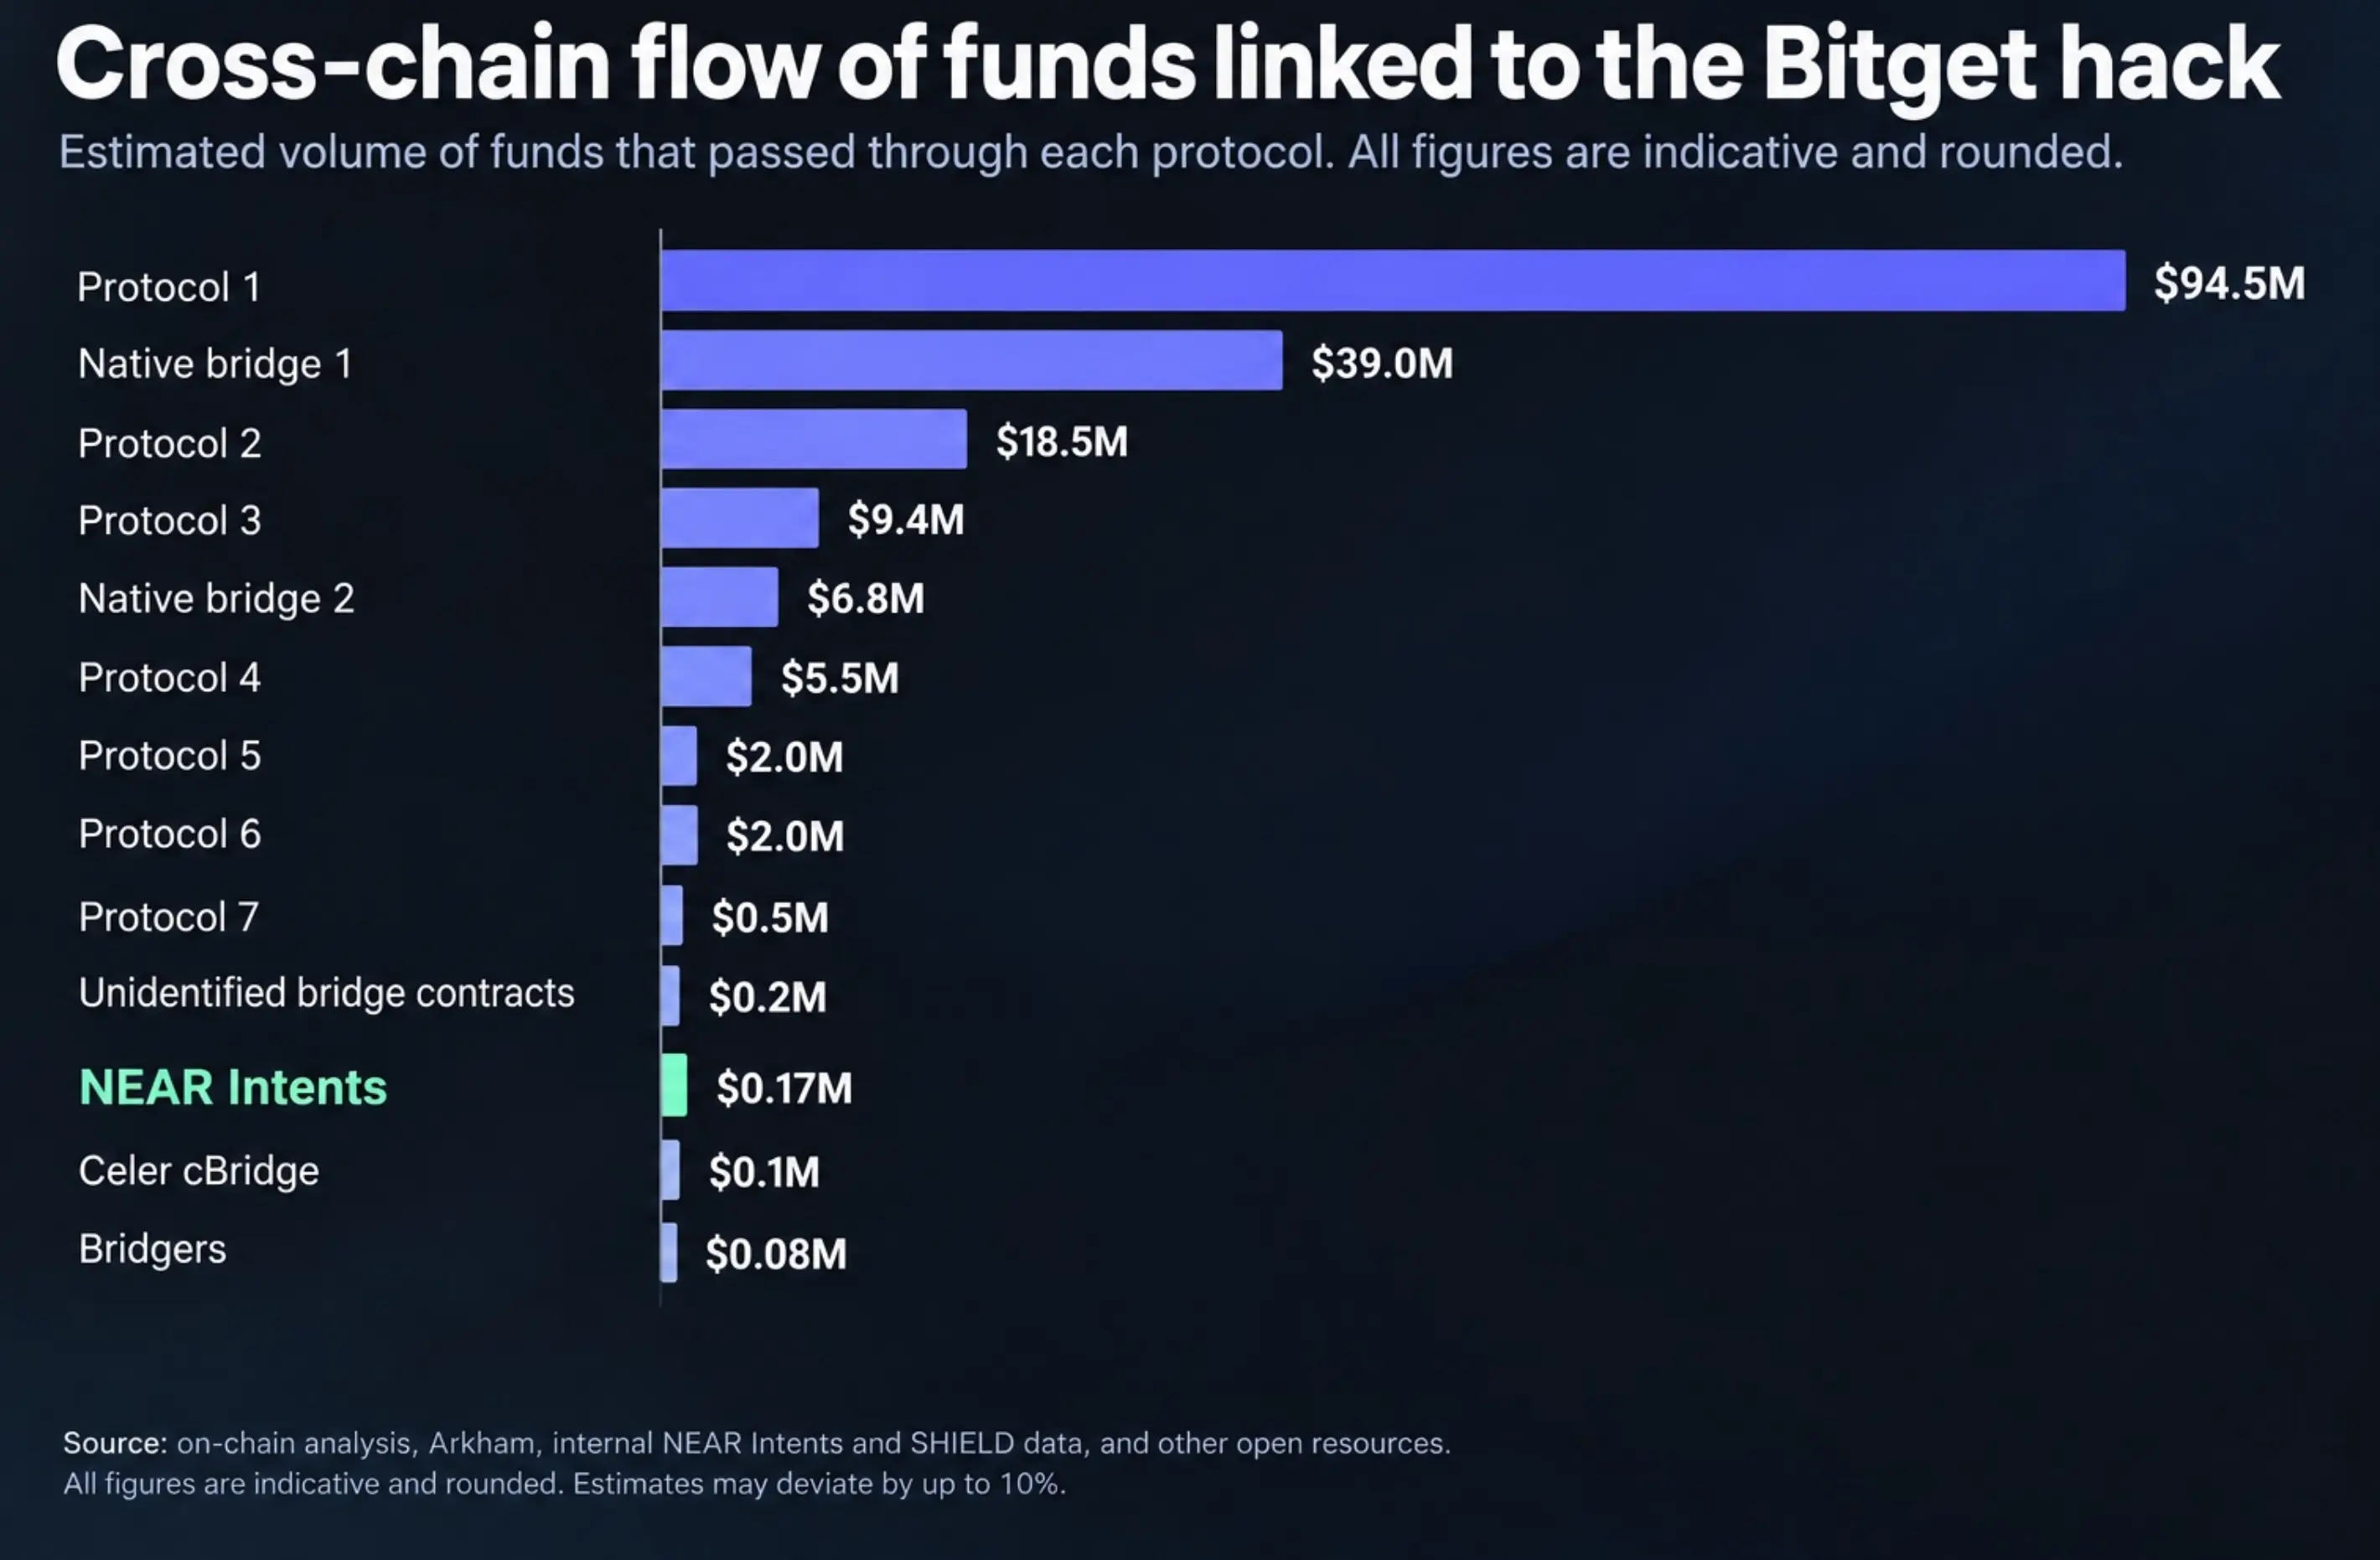
Die Angreifer, die letzte Woche 388 Millionen US-Dollar von der Bitget-Börse abgezweigt haben, versuchten, mehr als 50 Millionen US-Dollar über $NEAR Intents zu transferieren, einen Dienst, der es Nutzern ermöglicht, Vermögenswerte über verschiedene Blockchains hinweg auszutauschen, so Bericht von Alex Shevchenko, General Manager bei $NEAR Intent.
Das „SHIELD“-System des Protokolls blockierte die meisten Transfers und frierte 503.000 US-Dollar mitten in der Transaktion ein, wodurch ein anderer Ansatz als bei THORChain verfolgt wurde, das den Antrag der Börse, Angreiferadressen zu sperren, abgelehnt hat.
Etwa 166.000 USD wurden transferiert, während die eingeschränkten Mittel auf einen rechtlichen und Wiederherstellungsprozess warten, sagte er. Die höhere Summe stellt versuchte Transfers dar und nicht wiedergewonnenes Geld.
Shevchenko erklärte, dass doppelte Versuche aus der Zählung entfernt wurden und die abgelehnten Mittel anschließend an andere Anbieter gingen. Die Zahlen sind jedoch Schätzungen und können von den tatsächlichen Beträgen um bis zu etwa 10 % abweichen.
„$NEAR Intents verarbeitet routinemäßig ein crosschain Handelsvolumen von über 100 Millionen US-Dollar an einem Tag. Doch in diesem Fall floss nur ein vernachlässigbar kleiner Teil der gehackten Mittel über uns,“ sagte er.
„Der Grund für dieses Verhalten ist SHIELD. Es erkennt automatisch Abweichungen in den Transaktionsströmen, sammelt zahlreiche Eingaben von KYT und Nachrichtendiensten, unabhängigen Recherchen, Unternehmen und den größten zentralisierten Akteuren der Branche. Basierend auf diesen Signalen kann das Protokoll entscheiden, wie eine Transaktion zu handhaben ist“, fügte Shevchenko hinzu.
Mit anderen Worten, permissionless und offen bedeutet nicht automatisch eine kostenlose Fahrt für böswillige Akteure und deren Geld.
Bitget gab am 24. September die Sicherheitslücke bekannt, nachdem Angreifer die Sicherheitskontrollen, die die Wallets der Börse schützen, umgangen hatten. Das Unternehmen erklärte seitdem, die Schwachstelle behoben, die Adressen der Angreifer veröffentlicht und Prämien für geeignete Maßnahmen zur Einfrierung oder Wiederherstellung der Gelder ausgesetzt zu haben.
Circle und Tether, die Herausgeber von USDC und USDT, haben bereits etwa 320.000 US-Dollar an mit der Sicherheitsverletzung verbundenen Stablecoins eingefroren, wie CoinDesk berichtete letzte Woche.
Intents-Dokumentation erklärt, dass der Service Swap-Anfragen auf Verbindungen zu gemeldeten Hacks überprüft und verdächtige Transaktionen verzögern kann. Diese Kontrollen gelten, wenn jemand den Swap-Service nutzt, geben den Betreibern jedoch keine Kontrolle über jede Wallet auf der $NEAR-Blockchain.



